
 #1
Инструменты парсинга логов, SIEM, централизованного логирования, форензик-таймлайна и корреляции событий безопасности.
Рекомендация Kitploit

 mthbernardes/artlas
Система анализа логов Apache в реальном времени
 d4vinci/eagleeye
Система обнаружения вторжений на основе хоста и мониторинга сети (Мой дипломный проект)
 withsecurelabs/flair
Лёгкий пакетный скрипт для полуавтоматического сбора ключевых криминалистических артефактов с хостов Windows, использующий только встроенные…
 mrezqi/cve-2021-1675_carbonblack_huntingquery
CarbonBlack охотничьи запросы для обнаружения эксплуатации уязвимости PrintNightmare (CVE-2021-1675) через события файлов, загрузки модулей и…
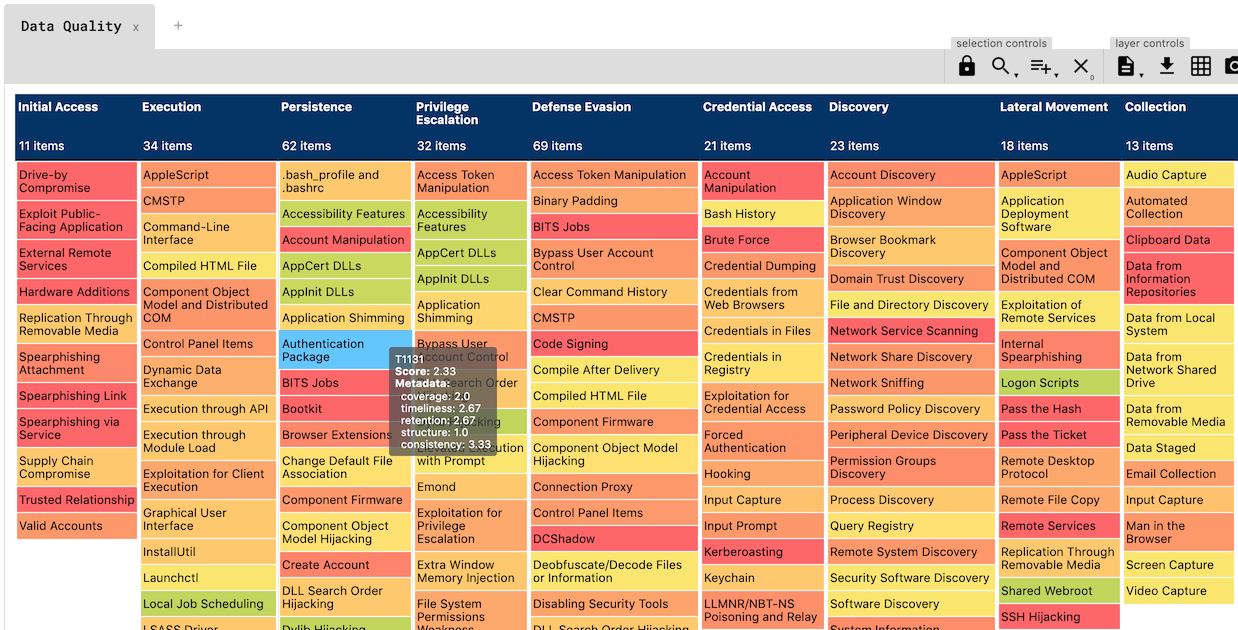 hxnoyd/ossem-power-up
Инструмент для оценки качества данных, построенный на основе замечательного OSSEM.
 packetsifter/packetsiftertool
PacketSifter — это инструмент/скрипт, предназначенный для помощи аналитикам в фильтрации захвата пакетов (pcap) для поиска значимого трафика.…
 cyberdefenders/detectionlabelk
DetectionLabELK — это форк DetectionLab со стеком ELK вместо Splunk.

 jangeisbauer/gundog
gundog - направленная охота в Microsoft Defender
 security-onion-solutions/security-onion
Security Onion 16.04 — дистрибутив Linux для охоты за угрозами, корпоративного мониторинга безопасности и управления журналами
 cyberark/skywrapper
SkyWrapper помогает выявлять подозрительные формы создания и использования временных токенов в AWS
 dcscoder/exchange_ioc_hunter
CVE-2021-26855, CVE-2021-26857, CVE-2021-26858, CVE-2021-27065
 adamrpostjr/cve-2021-27065
Быстрые однострочные скрипты PowerShell для обнаружения веб-шеллов, возможных zip-файлов и журналов.
 corelight/zeek-quic
Анализатор Bro, который обнаруживает протокол QUIC от Google.
 diogo-fernan/ir-rescue
Скрипт Windows Batch и скрипт Unix Bash для всестороннего сбора данных судебной экспертизы хоста во время реагирования на инциденты.
 aker-gateway/aker
SSH бастион/промежуточный хост/джамп-сервер
 keyboardcrunch/sentinelone-attack-queries
Сопоставленные с MITRE ATT&CK запросы для SentinelOne Deep Visiblity
 guillaumepetit84/cve-2020-35488
Доказательство концепции эксплуатации для CVE-2020-35488, уязвимости типа «отказ в обслуживании» в NXLOG Community Edition, вызванной специально…








