
 #1
Инструменты парсинга логов, SIEM, централизованного логирования, форензик-таймлайна и корреляции событий безопасности.
Рекомендация Kitploit

 fevar54/cve-2026-76461-detection-kit-
Защитный набор для обнаружения CVE-2026-76461 — критической SQL-инъекции в Cisco Secure Email Gateway, включающий правила Sigma и YARA, индикаторы…
 raniaemran/cve-2024-36401-security-simulator
Образовательный симулятор на Python, моделирующий вымышленный инцидент безопасности, вдохновлённый CVE-2024-36401, для демонстрации управления…
 cognis-digital/c2detect
Снятие отпечатков C2-серверов — Cobalt Strike, Sliver, Mythic, Havoc, Brute Ratel
 jithinkrishnanrs/gitlab-cve-2026-85706-ioc
CVE-2026-85706 — Сканер IOC и набор инструментов для обнаружения обхода пути в GitLab. Обнаружение и поиск эксплуатации критической уязвимости обхода…
 lethal-forensics/macos-collector
macos-collector - Автоматизированный сбор криминалистических артефактов macOS для DFIR
 falconforceteam/falcondash
Рабочая книга Azure — это панель мониторинга, которая визуализирует и исследует метрики эффективности обнаружения, помогая командам безопасности…
 doriguzzi/lucx_network_traffic_parser
Фреймворк для анализа сетевого трафика и извлечения признаков.
 r3nzsec/irflow-timeline
DFIR Timeline Analysis for macOS — просмотрщик на основе SQLite для файлов CSV, TSV, XLSX, EVTX, Plaso, $MFT и $J с AI Artifacts, AI Secret Hunt,…
 kalidoulabghaly/log4shell-exploitation-detection
Практический проект, демонстрирующий эксплуатацию Log4Shell, создание правил обнаружения с помощью Splunk и auditd, а также проверенное устранение…
 imthenachoman/how-to-secure-a-linux-server
Пошаговое руководство по усилению безопасности Linux-сервера, охватывающее безопасность SSH, межсетевые экраны, обнаружение вторжений, аудит и…
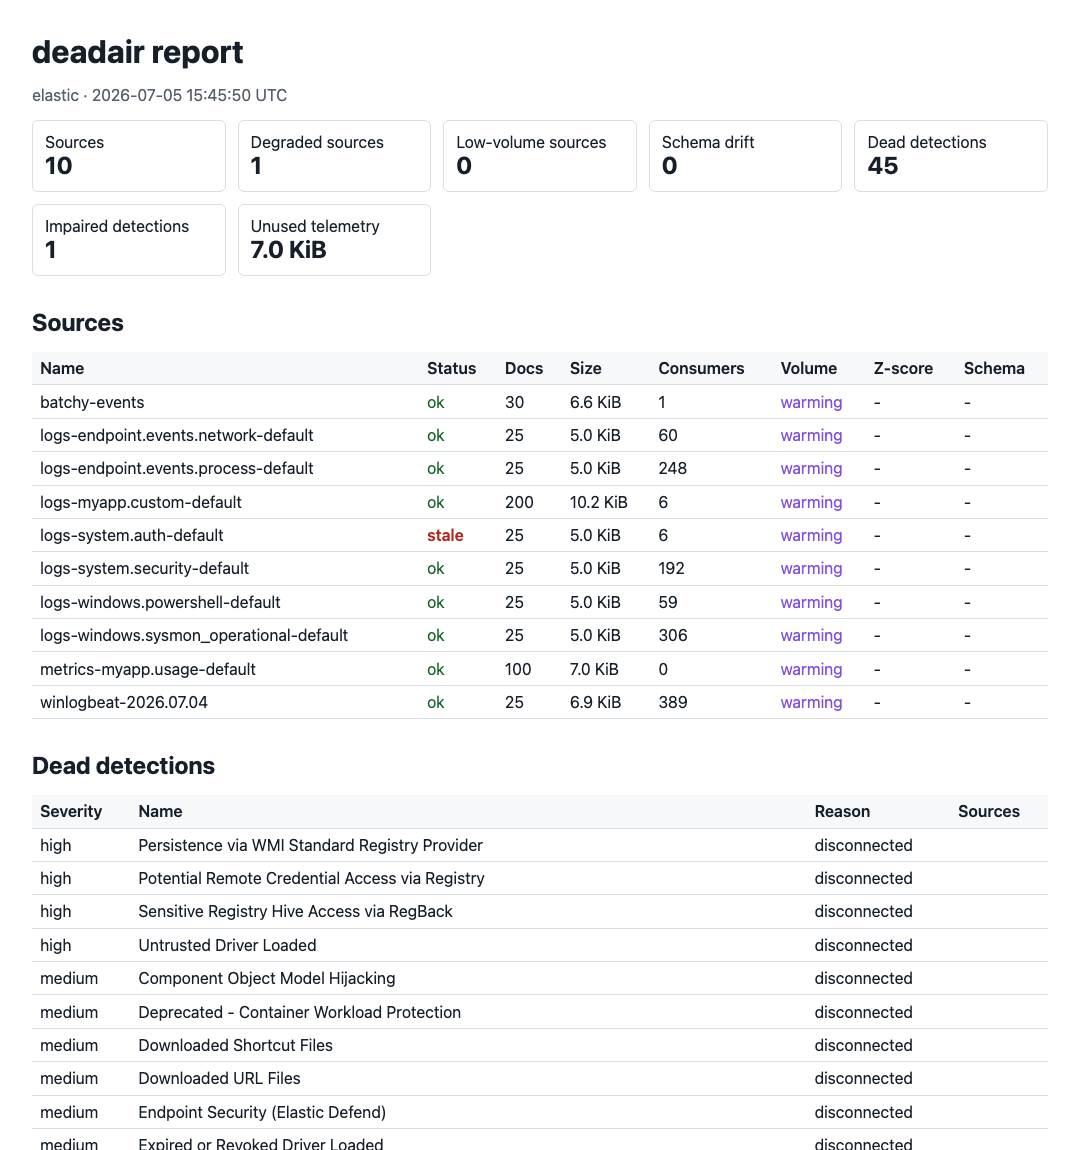 big-comfy/deadair
Находит правила обнаружения в вашем SIEM, которые работают вслепую
 all3xj/fixing-google-secops-detections
Тюнинг и рефакторинг Google Chronicle Curated Detections для устранения усталости от алертов и исправления логических ошибок/багов.
 osbornepro/btps-secpack
PowerShell-инструментарий безопасности для малых и средних предприятий, предоставляющий автоматические оповещения, усиление защиты Active Directory,…
 manishrawat21/detection-rules
Этот репозиторий содержит проверенные правила обнаружения для поведения злоумышленников, наблюдаемого в ходе симуляции APT29. Каждое правило было…

 marcstraube/zappzarapp-php-security
PHP 8.4+ библиотека безопасности (зеркало)
 confused-binary/waf-fu
Терминальный интерфейс для просмотра и воспроизведения логов AWS WAF v2 из CloudWatch, S3 и API выборки, с фильтрацией YAML, обнаружением…
 ctrlaltint3l/intelligence
Централизованное хранилище для образцов вредоносного ПО, разведки угроз, IOCs и логов инструментов безопасности для поддержки исследования угроз и…
 lukehebe/kql-hunting_and_detection-queries
Некоторые из моих охотничьих запросов KQL








