
 #1
Инструменты парсинга логов, SIEM, централизованного логирования, форензик-таймлайна и корреляции событий безопасности.
Рекомендация Kitploit

 corelight/community-id-spec
Открытый стандарт для хеширования сетевых потоков в идентификаторы, также известный как «Community IDs».
 corelight/conn-burst
Пакет Bro для выявления «всплесковых» соединений (передающих большие объёмы данных с высокой скоростью).
 corelight/corelightforcrowdstrike
Приложение Corelight для CrowdStrike LogScale и SIEM нового поколения
 corelight/corelightforsplunk
Splunk-приложение для интеграции и анализа данных сетевого обнаружения Corelight, обеспечивающее охоту за угрозами и реагирование на инциденты в…
 corelight/elasticsearch_rules
Elastic-версия правил SOC Prime Watcher
 corelight/icanntld
Скрипт Zeek, использующий официальный список доменов верхнего уровня (TLD) ICANN с Input Framework для извлечения релевантной информации из…
 corelight/log-add-http-post-bodies
Добавить фрагмент тела POST-запроса в HTTP-лог Bro
 corelight/phantom-playbooks
Автоматизированные сценарии реагирования на инциденты безопасности для Splunk Phantom, интегрирующие журналы Zeek, анализ DNS и threat intelligence…
 corelight/raspi-corelight
Скрипт Corelight@Home
 corelight/top-dns
Измерение DNS Top для Bro
 corelight/zeek-cheatsheets
Zeek Log Cheatsheets
 corelight/zeek-community-id
Zeek поддержка для хеширования потоков Community ID.
 corelight/zeek-cve-enrichment
Скрипт Zeek и утилита Python для обогащения журналов мониторинга сетевой безопасности идентификаторами CVE с целью улучшения анализа угроз и…
 corelight/zeek-endpoint-enrichment-conn
Обогатите conn.log данными EDR
 corelight/zeek-long-connections
Пакет Zeek для отслеживания длительных соединений и сообщения о них до их завершения.
 corelight/zeek-openvpn
A Zeek OpenVPN protocol analyzer plugin.
 corelight/zeek-quic
Анализатор Bro, который обнаруживает протокол QUIC от Google.
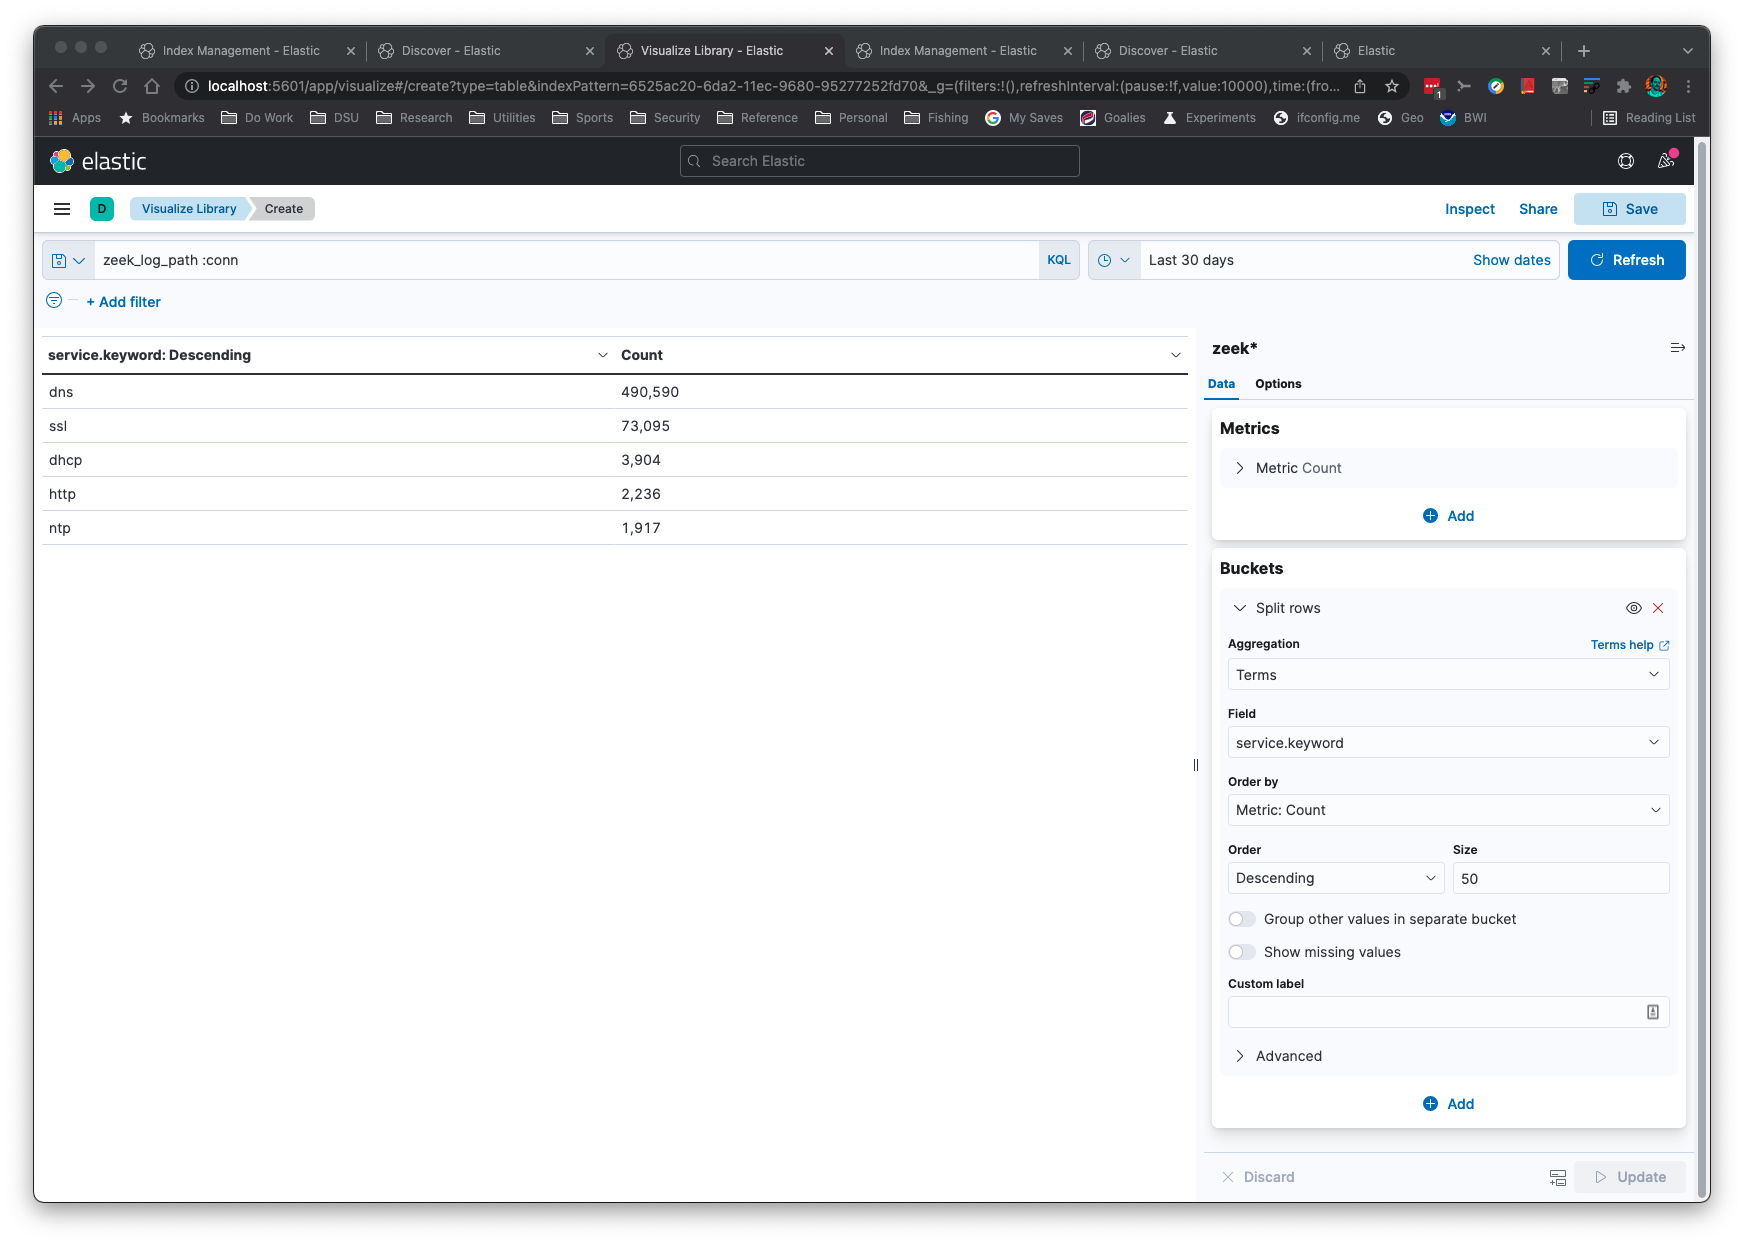 corelight/zeek2es
Приложение на Python для фильтрации и передачи логов Zeek в Elastic/OpenSearch+Humio. Это приложение также может выводить чистые JSON-логи в stdout…








