
 #1
Инструменты парсинга логов, SIEM, централизованного логирования, форензик-таймлайна и корреляции событий безопасности.
Рекомендация Kitploit

 azeemering/cve-2021-44228-dfir-notes
CVE-2021-44228 DFIR заметки
 pascalasch/cve-2023-38831-kql
KQL-охота на WinRAR CVE-2023-38831
 cameloo1/sharepoint-toolshell-micro-postmortem
Воспроизводимый микро-постмортем инцидента для локального Microsoft SharePoint «ToolShell» (CVE-2025-53770): снимок ATT&CK, таблица «журналы, которые…
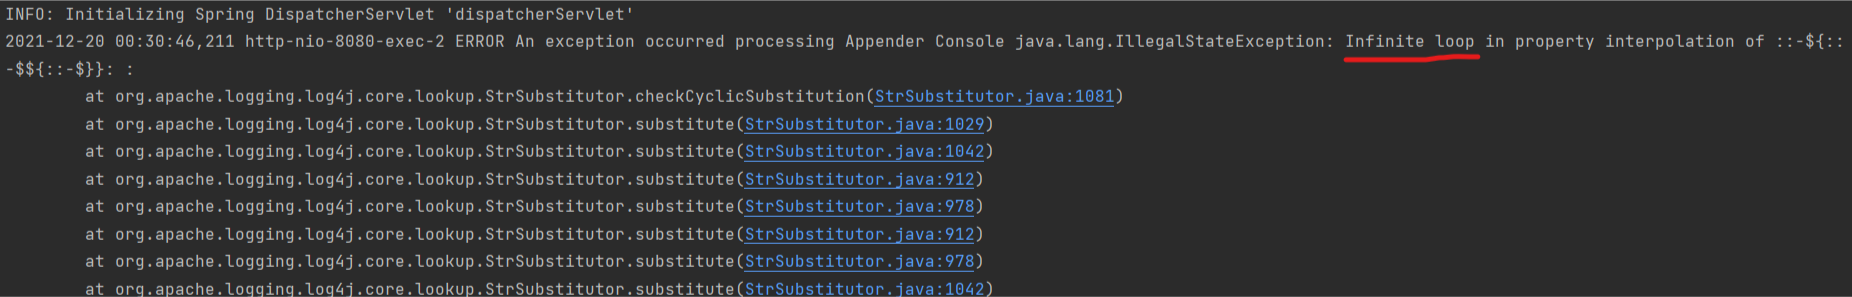 tejas-nagchandi/cve-2021-45105
Воспроизведение CVE-2021-45105
 andreyglauzer/vigilantonion
🐍 - Краулер по сайтам сети Tor, выполняющий поиск по ключевым словам.
 fabianch20/soc335---cve-2024-49138-exploitation-detected
Разбор реагирования на инцидент SOC335 для повышения привилегий через CVE-2024-49138 в CLFS, охватывающий триаж оповещений, обогащение данными threat…
 srkyn/nginx-map-risk-audit
Защитный аудит рисков map regex в NGINX для CVE-2026-42533 со сканером конфигурации, заметками по Splunk/Defender и лабораторными доказательствами.
 mrezqi/cve-2021-1675_carbonblack_huntingquery
CarbonBlack охотничьи запросы для обнаружения эксплуатации уязвимости PrintNightmare (CVE-2021-1675) через события файлов, загрузки модулей и…
 averagesecurityguy/prometheus
Prometheus — анализатор межсетевых экранов
 eventum-generator/content-packs
Пакеты содержимого для Eventum
 owasp/the-agents-epistemic-baggage
Ориентированная на аудит модель риска, описывающая, как выводы, создаваемые агентами, могут менять эпистемический статус, приобретать операционные…
 yossisassi/zerologon-exploitation-check
Быстрые и грязные автоматические проверки потенциальной эксплуатации CVE-2020-1472 (также известного как ZeroLogon), использующие основные артефакты…
 owasp/agentic-evidence
Эталонный проект OWASP для доказательств безопасности агентного ИИ: сопоставляет выполнение агентов, идентификацию, вызовы инструментов и решения об…
 super-binary/cve-2021-44228
Это архив промежуточной работы по курсу «Эксперимент по анализу уязвимостей» (осенне-зимний семестр, третий курс) Аньхойского университета. Полная…
 danieljosmariyan7254/tryhackme-solar-exploiting-log4j-
Изучите CVE-2021-44228 — уязвимость в log4j, затрагивающую почти всё программное обеспечение под солнцем.
 daadaismylife/log4shell-lab
Log4Shell (CVE-2021-44228) учебная среда безопасности - сервер сбора уязвимых логов Log4j 2.14.1
 wdahlenburg/cve-2022-38725
Доказательство концепции для CVE-2022-38725 против syslog-ng
 gmh5225/nova-framework
Движок сопоставления шаблонов промптов, вдохновлённый YARA, который объединяет правила на основе ключевых слов, регулярных выражений, семантического…








