
 #1
Учебные лаборатории, практические среды и воспроизводимые задания для безопасной и разрешенной практики кибербезопасности.
Рекомендация Kitploit

 uname1able/cve-2025-21333
CVE-2025-21333 的概念验证漏洞利用,这是 Hyper-V 的 vkrnlintvsp.sys 中基于堆的缓冲区溢出,通过 I/O Ring 和令牌替换导致本地权限提升。
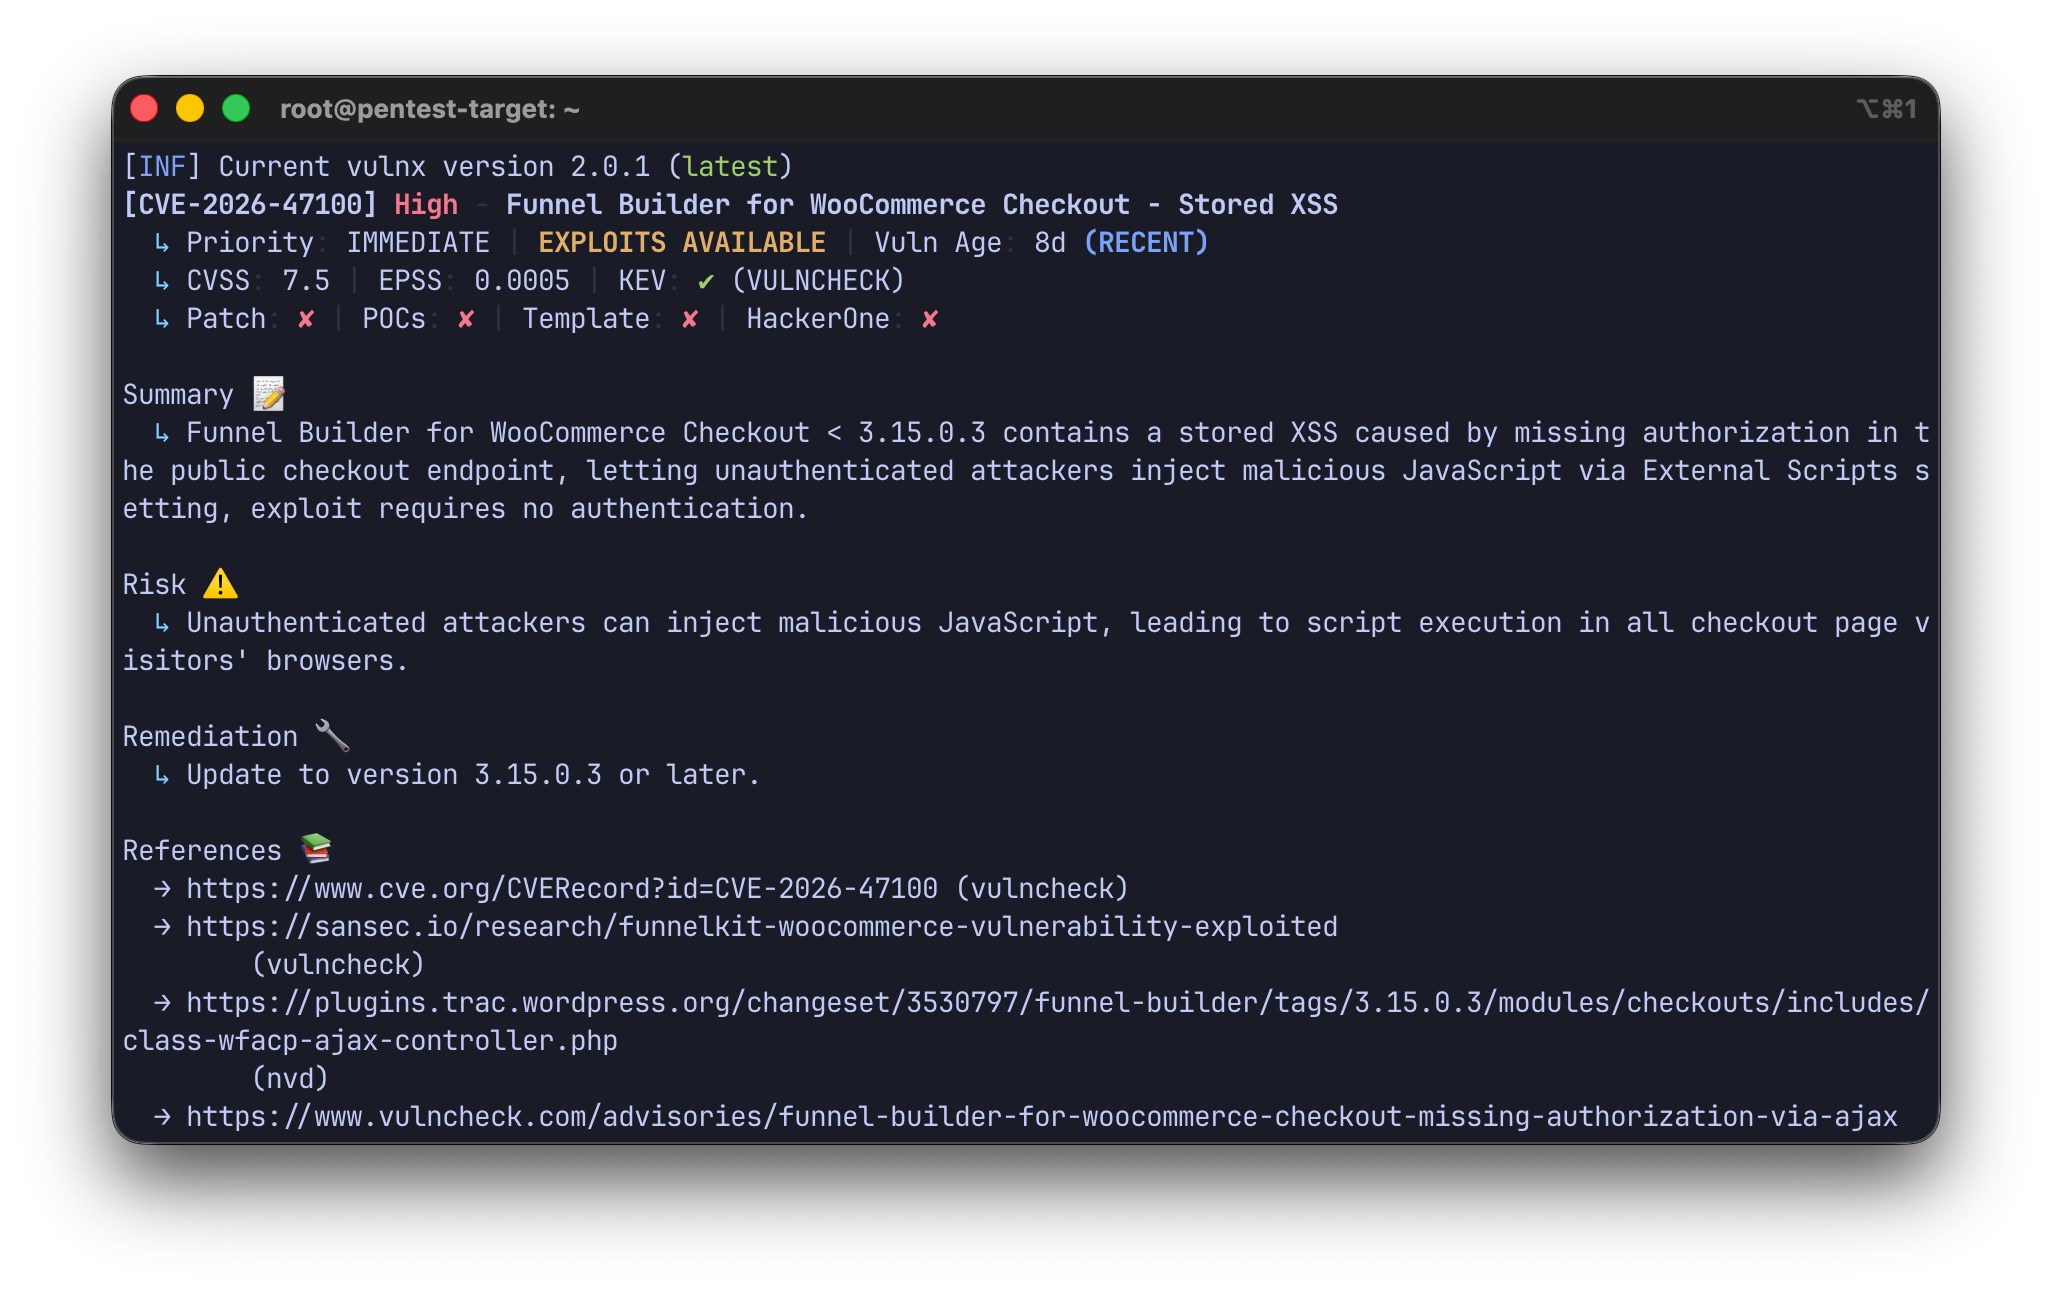 rootdirective-sec/cve-2026-47100-analysis-lab
Локальная Docker-лаборатория для воспроизведения CVE-2026-47100 — неаутентифицированное Stored XSS в FunnelKit для WooCommerce. Включает PoC-скрипты…
 dinosn/cve-2019-13132-lab
CVE-2019-13132 — переполнение стека CURVE INITIATE в libzmq → RCE. Рабочий эксплойт + лаборатория Docker.
 baburkin/struts-uploader-vulnerability
Исследование вариантов эксплуатации CVE-2024-53667 и их устранение
 taktak0x/htb-nanocorp-cve-2024-0670
Эксплойт на PowerShell для CVE-2024-0670, использующий восстановление MSI агента CheckMK для повышения привилегий до SYSTEM на машине NanoCorp в Hack…
 astounds/copy-fail-cve-2026-31431
Локальный эксплойт для повышения привилегий для CVE-2026-31431, перезапись page-cache в Linux kernel AF_ALG + splice. Включает PoC, скрипт…
 rootdirective-sec/cve-2026-42208-lab
Локальная Docker-лаборатория и proof-of-concept, основанный на анализе времени, для CVE-2026-42208 — предварительной SQL-инъекции в LiteLLM Proxy,…
 mobetasec/cve-2024-1813-poc
PoC-эксплойт для CVE-2024-1813: внедрение PHP-объектов в плагине Simple Job Board для WordPress, позволяющее добиться неаутентифицированного RCE…
 nephila016/cve-2025-55319-poc
PoC для CVE-2025-55319
 lyccyc/cve-2023-41892_poc
Скрипты proof-of-concept и Docker-лаборатория для воспроизведения CVE-2023-41892, уязвимости удаленного выполнения кода без предварительной…
 amar-imamovic/cve-2023-2640-cve-2023-32629-interactive-poc
Чистый интерактивный многоэтапный эксплойт локального повышения привилегий (LPE) для Ubuntu OverlayFS (GameOver(lay)), который выходит из песочницы…
 rootdirective-sec/cve-2026-55255-lab
Локальная Docker-лаборатория для воспроизведения CVE-2026-55255 — уязвимости IDOR в API Responses платформы Langflow. Проверяет выполнение потоков…
 fevar54/cve-2024-21182---oracle-weblogic-server-jndi-injection-rce
Эксплойт (proof-of-concept) для CVE-2024-21182 — неаутентифицированная JNDI-инъекция, приводящая к удаленному выполнению кода на Oracle WebLogic…
 biitts/cve-2026-56121-feast-unauth-rce
CVE-2026-56121 — Feast <0.63.0 неаутентифицированное RCE через gRPC реестр dill.loads UDF OnDemandFeatureView (pre-auth). Лабораторная работа + PoC,…
 dungsocool/cve-2019-20933
Пошаговое лабораторное описание эксплуатации CVE-2019-20933 — обхода аутентификации в InfluxDB с помощью поддельных JWT-токенов, включая…
 nayekah/next.js-proof-of-concept
Некоторые Proof-of-Concept (POCs) для CVE-2025-29927, CVE-2026-27978 и CVE-2026-29057 в Next.js.
 fkshield/cve-2025-5548
Лаборатория полного цикла эксплуатации для CVE-2025-5548 (стековое переполнение буфера FreeFloat FTP Server). Включает статический анализ с помощью…
 dungsocool/cve-2017-10271
Пошаговое лабораторное руководство по эксплуатации CVE-2017-10271 (десериализация WebLogic XMLDecoder с удаленным выполнением кода) с ручной сборкой…








