
 #1
Учебные лаборатории, практические среды и воспроизводимые задания для безопасной и разрешенной практики кибербезопасности.
Рекомендация Kitploit

 humbss/cve-2022-42889
Демонстрационное приложение для CVE-2022-42889 (Apache Commons Text RCE) с настройкой Docker и выполнением команд на основе netcat для тестирования…
 dbgee/cve-2022-22947
Воспроизводимая лабораторная среда для CVE-2022-22947 — уязвимости удалённого выполнения команд через Actuator API в Spring Cloud Gateway. Включает…
 yougina/cve-2022-28346
SQL-инъекция в QuerySet.annotate(), aggregate() и extra()
 0xblackash/cve-2026-20841
CVE-2026-20841
 ivanbg2004/odh-bricksbuilder-cve-2024-25600-thm
Сканер и PoC для CVE-2024-25600 — неаутентифицированного RCE в Bricks Builder для WordPress. Обнаружение и проверка уязвимых сайтов. Исследование…
 kkirsche/slae
Экзамен SecurityTube Linux Assembly Expert x86
 aniket2912/internal-network-penetration-testing
Учебный модуль по тестированию на проникновение во внутреннюю сеть: методология, векторы атак, перечисление, эксплуатация, повышение привилегий и…
 inertfluid/sk-cve-2026-26030-lab
Этическая, сетеизолированная Docker-лаборатория, воспроизводящая CVE-2026-26030 — eval()-уязвимость RCE в фильтре векторного хранилища в памяти…
 ywh-jfellus/cve-2026-9082
PoC для CVE-2026-9082 (Drupal SA-CORE-2026-004): SQL-инъекция ядра Drupal
 cd6629/cve-2015-3306-python-poc
Преобразовано с доработками из модуля Metasploit в качестве упражнения для изучения OSCP и разработки эксплойтов.
 syn-4ck/wvctf
WVCTF или WebVulnCTF — это геймифицированная веб-платформа, которая способствует обучению пентестингу и безопасности разработки веб-приложений в…
 alpacamybags118/log4j-cve-2021-44228-sample
Пример настройки docker-compose, показывающий, как работает этот эксплойт.
 rizlmaulanaa/cve-2026-23479-redis-uaf-proof-of-concept
Доказательство концепции с эксплуатацией при помощи GDB (только для образовательных/лабораторных целей)
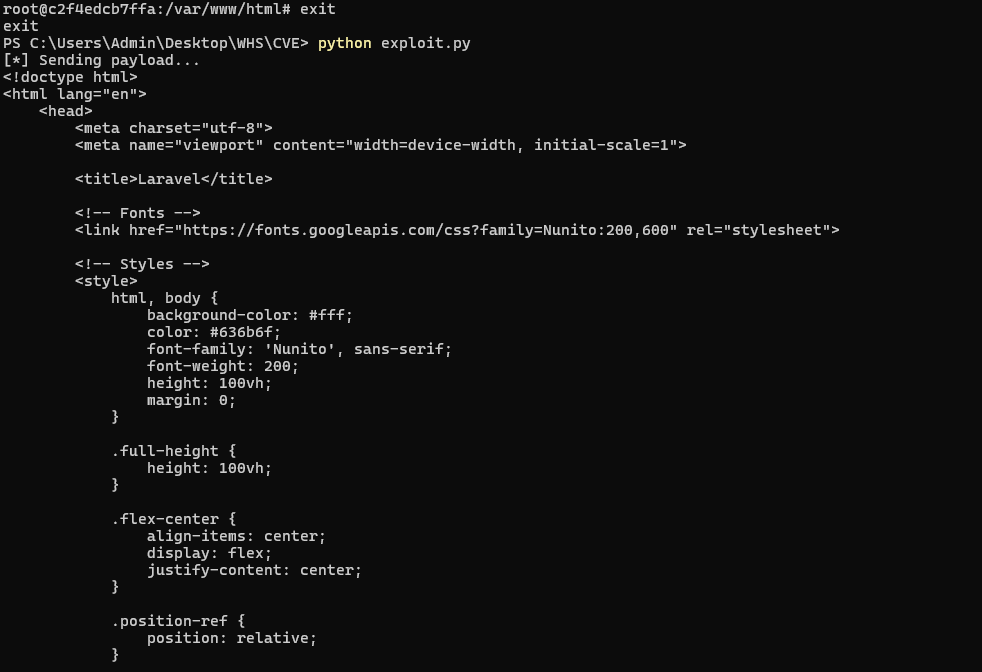 yeahhbean/laravel-cve-2018-15133
Среда PoC на основе Docker для уязвимости десериализации Laravel APP_KEY CVE-2018-15133. Включает скрипт эксплойта для проверки удаленного выполнения…
 gurleen-147/cve-2024-21413-microsoft-outlook-remote-code-execution-vulnerability-poc
Этот репозиторий содержит исследовательские заметки и высокоуровневый proof-of-concept (PoC) для CVE-2024-21413 — уязвимости, наблюдаемой в некоторых…
 inertfluid/cve-2026-54316-lab
Лаборатория воспроизведения для CVE-2026-54316 (Claude Code WebFetch huggingface.co bare-hostname permission bypass / exfiltration)
 abraxas/pfsense-api-fleet-jwt
pfSense Plus MIM API toolkit b4acd7ca — High — Remote — IDOR — один JWT контроллера является токеном всего парка устройств
 emc-kk/cve-2026-97229-lab
Docker-лаборатория и Python-эксплойт для CVE-2026-97229 — неаутентифицированное целочисленное переполнение в регулярных выражениях Onigmo в GitLab…








