
 #1
Учебные лаборатории, практические среды и воспроизводимые задания для безопасной и разрешенной практики кибербезопасности.
Рекомендация Kitploit

 pithase/asm-copyfail
CVE-2026-31431 (Ошибка копирования) — Анализ и разработка на ассемблере x86-64 | Анализ и разработка на ассемблере x86-64
 shivam-bathla/cve-2026-24061-setup
Настройка Docker для CVE-2026-24061
 cimihan123/cve-2026-9558-lab-poc-bundle
Пакет лабораторных материалов proof-of-concept для CVE-2026-9558, предоставляющий воспроизводимую среду и демонстрационные материалы для тестирования…
 ofriouzan/cve-2021-41773_cve-2021-42013_exploits
Эксплуатирует CVE-2021-41773 и CVE-2021-42013
 s3v3n-jg/cve-2026-76460
Учебная лаборатория на Flask, имитирующая обход аутентификации CVE-2026-76460, с уязвимым, безопасным и строгим режимами, а также скриптом эксплойта…
 unh00k3d/cve-2026-85706
Анализ первопричины, уязвимая лаборатория Docker и PoC-скрипты для CVE-2026-85706 — неаутентифицированное произвольное чтение файлов в GitLab через…
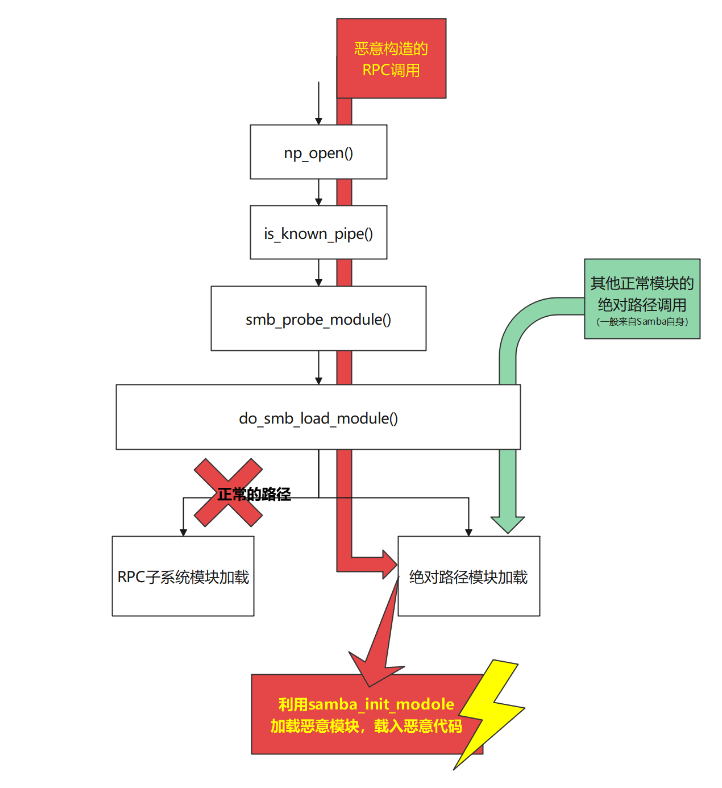 i-rinka/bit-eternalblue-for-macos_linux
Эксплуатация CVE-2017-7494 для финального задания курса Net Security. Это позволит выявить уязвимость служб, работающих с административными…
 al4n4n/cve-2026-98432
PoC, non-destructive version scanner, KASAN crash verifier, and Suricata/Sigma detection rules for the Linux kernel TCP/IPv4 IP-options…
 abraxas/cve-2026-77991
Proof-of-concept и лабораторный пакет для CVE-2026-77991 — привилегированного RCE через запись файлов на PHP в Joomla Event Manager до версии 5.0.0…
 dcheng69/cve-2022-0185-case-study
# Учебный пример и руководство по разработке эксплойта для CVE-2022-0185 Учебный пример и пошаговое руководство по разработке эксплойта для…
 abraxas/php-oom-longjmp
PHP 8.4.26 — критическая — удалённая — OOM longjmp — CVE-2026-109618 PHP2Shell. Неаутентифицированный chunked multipart достигает memory_limit до…
 abraxas/cve-2026-62062
Proof-of-concept and lab pack for CVE-2026-62062, an unauthenticated CSRF REST nonce bypass in Elementor 4.3.0-4.3.1 enabling administrator account…
 seandishman/mariadb-cve-2026-92262
PoC для CVE-2026-92262, CVE-2026-85746, CVE-2026-85748 против MariaDB 13.0.1
 abraxas/cve-2026-84753
Эксплойт proof-of-concept и лабораторная работа для CVE-2026-84753 — неаутентифицированная инъекция PHP-объектов в Mail Mint <= 1.31.0 через…
 symphony2colour/htb-pterodactyl-rce-cve-2025-49132
Этот репозиторий содержит эксплойт RCE для машины Pterodactyl с HTB.
 ycdxsb/log4shell-cve-2021-44228-env
Log4Shell Docker Env
 n3chik/cve-2026-63765
Python PoC для CVE-2026-63765: эксплуатирует неаутентифицированную прямую загрузку ActiveStorage в Chatwoot < 4.16.0 для записи произвольных файлов и…
 stealthmoud/react-server-cve-lab
Лаборатория безопасности исследований для CVE-2025-55183 и CVE-2025-55184 в React Server Components








