
 #1
Учебные лаборатории, практические среды и воспроизводимые задания для безопасной и разрешенной практики кибербезопасности.
Рекомендация Kitploit

 lkarlslund/deploy-goad
Скрипт, устанавливающий предварительные требования для развертывания GOAD на Ubuntu Linux 22.04.
 gmh5225/awesome-web3-security
Курируемый список материалов и ресурсов по безопасности Web3 для пентестеров и баг-хантеров.
 pmaynard/ics-testbed-framework
Разворачивает реалистичные виртуальные стенды SCADA/ICS с узлами IEC 60870-5-104 и OPC-UA, позволяя проводить симуляции атак, генерировать легитимные…
 matheusht/redthread
Автономный движок для red-teaming LLM. RedThread управляет полным жизненным циклом безопасности: генерация adversarial-атак, проведение точных оценок…
 xcellerator/freebsd_kernel_hacking
Изучение взлома ядра FreeBSD - Упражнения
 dinosn/mariadb-13-rce-lab
MariaDB 13.0.1-rc RCE lab — повышение привилегий (priv-esc) + heap UAF + JOP-цепочка к system() под uid 999(mysql) на стандартном Docker-образе.…
 abraxas/cve-2026-87902
Proof-of-concept and disclosure pack for CVE-2026-87902, an unauthenticated local file inclusion in WordPress Core via locate_template(), with a…
 wavestone-cdt/defcon-cicd-pipelines-workshop
Практический воркшоп по безопасности CI/CD-конвейеров с лабораторией на Terraform, упражнениями по эксплуатации AWS, побегу из Kubernetes и внедрению…
 hamid-k/nginx-rift-private-lab
Приватная лаборатория Nginx Rift ASLR, цепочка эксплойтов и демонстрационные записи
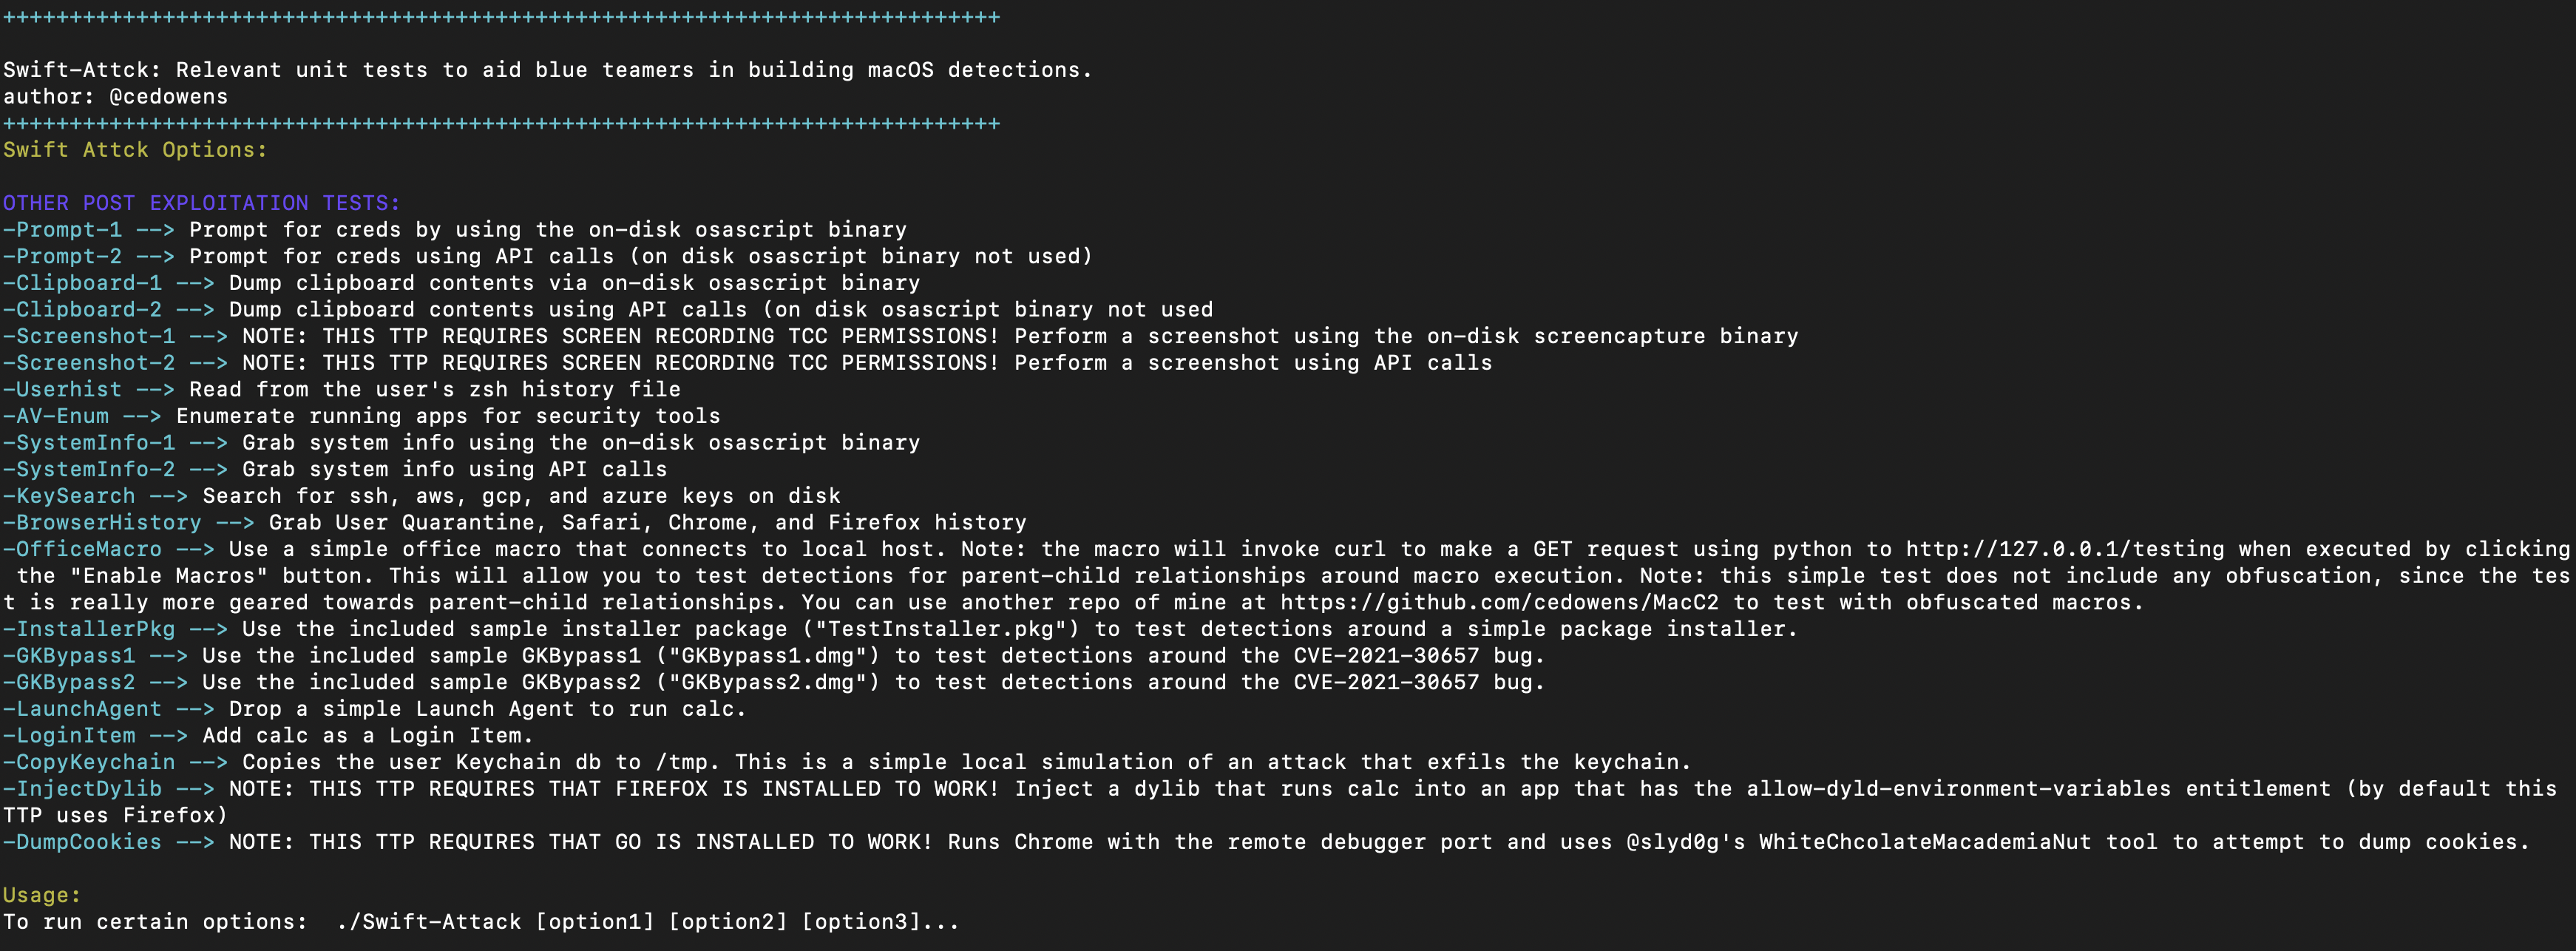 cedowens/swift-attack
Модульные тесты для синих команд, помогающие создавать методы обнаружения некоторых распространенных методов пост-эксплуатации в macOS.
 owasp/owaspbugbounty
Это контейнер веб-приложений, которые работают с OWASP Bug Bounty for Projects
 0xsha/cve-2026-6307
PoC для Google Chrome CVE-2026-6307
 zwjjustdoit/xstream-1.4.17
XSTREAM<=1.4.17 Воспроизведение уязвимостей (CVE-2021-39141, CVE-2021-39144, CVE-2021-39150)
 mainframed/dc30_workshop
Контейнер воркшопа DEFCON 30 по переполнению буфера в мейнфреймах
 duriantaco/ravage
Первое автономное тестирование веб-безопасности на основе доказательств для контролируемых, авторизованных целей. С воспроизводимыми лабораториями,…
 brnpl/flutter-reverse-engineering-labs
Практические задания для изучения реверс-инжиниринга Flutter-приложений.
 jonwiggins/xmloxide
Чистая реализация libxml2 на Rust
 hac01/owasp-top-10-k8s-2025
Практическая лаборатория capture-the-flag для OWASP Kubernetes Top 10 (2025). Используйте 11 реальных уязвимостей кластера, захватывайте флаги, затем…








