
 #1
Учебные лаборатории, практические среды и воспроизводимые задания для безопасной и разрешенной практики кибербезопасности.
Рекомендация Kitploit

 horkimhab/cve-2026-14191
CVE-2026-14191 - Черновик
 horkimhab/cve-2026-11405
CVE-2026-11405 - Черновик
 horkimhab/cve-2026-10520-10523
CVE-2026-10520 и CVE-2026-10523

 horkimhab/cve-2026-0273
CVE-2026-0273 - Черновик
 horkimhab/cve-2026-0542
CVE-2026-0542 - Черновик - ServiceNow
 zenzue/cve-2025-9074
Эксплойт proof-of-concept для CVE-2025-9074, демонстрирующий запись файлов из контейнера на хост через открытый API Docker Engine в Windows. Только…
 walidpyh/cve-2025-8088
Концепт-доказательство (Proof-of-concept), демонстрирующее доставку полезной нагрузки через альтернативные потоки данных (ADS) с помощью специально…
 swabird/cve-2025-7775-poc
Гипотетический proof-of-concept для RCE в NetScaler ADC/Gateway. Имитирует инъекцию команд через HTTP POST для проверки обнаружения, тренировок по…
 horkimhab/cve-2025-70849
CVE-2025-70849 - Черновик
 malvector/cve-2025-70341
CVE-2025-70341: Локальное повышение привилегий через TOCTOU в App-Auto-Patch
 letalandroid/cve-2025-66478_rce_vulnerable
ВАЖНО: Проект Next JS УЯЗВИМЫЙ создан только для образовательных целей, тестирования и эксплуатации, НЕ РЕКОМЕНДУЕТСЯ УСТАНОВКА В ПРОДУКЦИЮ, ТОЛЬКО…
 rauljvc8/cve-2025-68616-detecting-and-patching-an-ssrf-in-weasyprint-with-wazuh
Практическое исследование управления уязвимостями: как Wazuh обнаружил реальный SSRF (CVE-2025-68616) в WeasyPrint, и как я воспроизвёл и исправил…
 horkimhab/cve-2025-67038
CVE-2025-67038 - Черновик
 wangxso/cve-2025-66478-poc
CVE-2025-66478 Proof of Concept
 uky007/cve-2025-62215_analysis
Разработка эксплойта для CVE-2025-62215 с использованием Claude Code Agent Team
 phamdinhquy2512/cve-2025-6019-exploitation
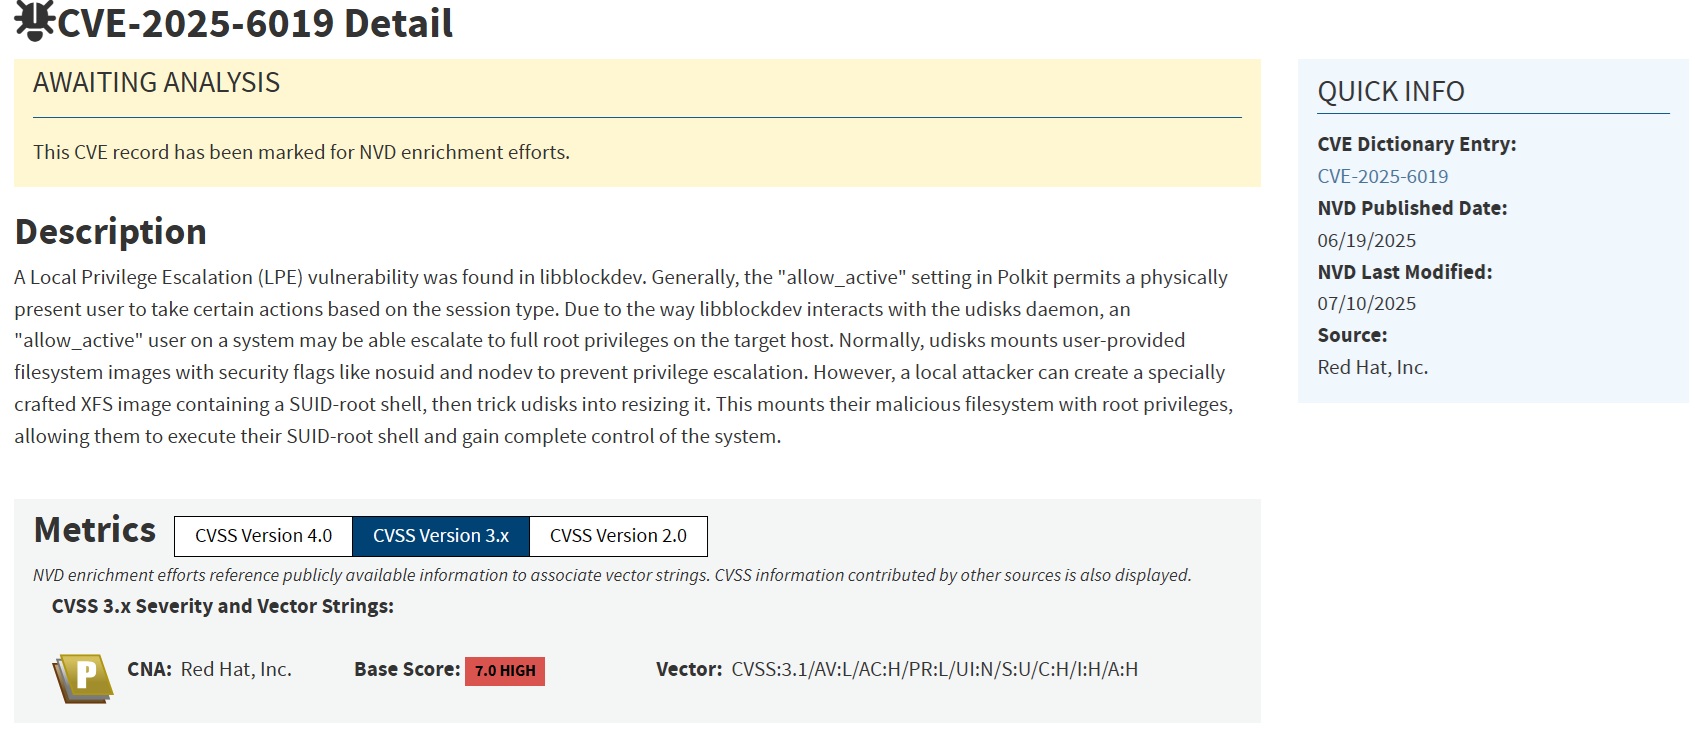
# Образовательное воспроизведение CVE-2025-6019 Образовательное воспроизведение CVE-2025-6019 — локального повышения привилегий в UDisks2 через…
 michaelventurella/cve-2025-6018-6019-poc
Доказательство концепции (PoC) для связывания CVE-2025-6018 (обход активной сессии PAM/Polkit) и CVE-2025-6019 (уязвимость SUID-монтирования в…








