
 #1
Учебные лаборатории, практические среды и воспроизводимые задания для безопасной и разрешенной практики кибербезопасности.
Рекомендация Kitploit
 seinab-ibrahim/follina-vulnerability-cve-2022-30190-exploit-analysis
Исследование уязвимости Follina (CVE-2022-30190) в Microsoft Office, включающее подробный анализ, эксплуатацию с доказательством концепции в…
 muhammad-ali007/follina_msdt_cve-2022-30190
Образовательный эксплойт для CVE-2022-30190 (Follina), демонстрирующий удаленное выполнение кода через MSDT с помощью вредоносных документов Office,…
 khin-96/n8n-cve-2025-68613-thm
# Пошаговое руководство по эксплуатации CVE-2025-68613 — критическая RCE в n8n workflow automation Охватывает внедрение выражений, обход песочницы,…
 kre80r/cve-2021-3007-vulnerable
CVE-2021-3007 Уязвимая тестовая среда - Десериализация RCE в Laminas/Zend Framework
 featherw1t/cve-2023-51385_test
Доказательство концепции для CVE-2023-51385: демонстрирует внедрение команд через вредоносные URL-адреса подмодулей git при клонировании с…
 tadash10/exploiting-cve-2021-44228-log4shell-in-a-banking-environment
Цель: продемонстрировать эксплуатацию уязвимости Log4Shell (CVE-2021-44228) в среде смоделированного банковского приложения.
 z3ena/exploiting-and-mitigating-cve-2020-0796-smbghost-and-print-spooler-vulnerabilities
Этот репозиторий содержит подробную документацию и код, связанные с эксплуатацией, обнаружением и смягчением двух значительных уязвимостей:…
 libasmon/exploite-cve-2023-30212-vulnerability
Среда Docker и эксплуатация уязвимости CVE-2023-30212. УязвимостьVE-2023-30212 — это уязвимость безопасности, которая затрагивает версии OURPHP до…
 libasv/exploite-cve-2023-30212-vulnerability
Лабораторная среда на основе Docker для эксплуатации CVE-2023-30212 — уязвимости межсайтового скриптинга (XSS) в OURPHP <= 7.2.0, с пошаговым…
 t0kx/exploit-cve-2016-9920
Roundcube 1.0.0 <= 1.2.2 - эксплойт удалённого выполнения кода и уязвимый контейнер
 t0kx/exploit-cve-2015-3306
ProFTPd 1.3.5 - (mod_copy) Эксплойт удаленного выполнения команд и уязвимый контейнер
 t0kx/exploit-cve-2015-1427
Эксплойт удаленного выполнения кода для Elasticsearch 1.4.0 < 1.4.2 и уязвимый контейнер
 martinclauss/exim-rce-cve-2018-6789
Этот репозиторий предоставляет учебную среду для понимания того, как работает эксплойт RCE в Exim для CVE-2018-6789.
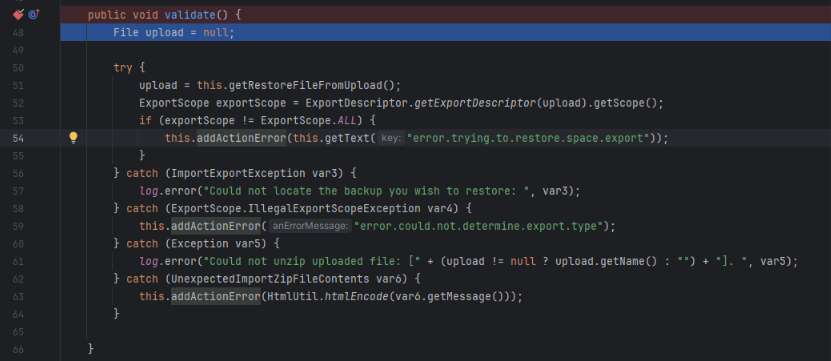 lilly-dox/exploit-cve-2023-22518
Эксплойт для CVE-2023-22518 в Atlassian Confluence. Предоставляет подробное описание уязвимости, включая настройку среды, анализ первопричин через…
 nyambiblaise/exfiltrated-machine-walkthrough---subrion-cms-cve-2021-2220-
Пошаговое руководство по эксплуатации Subrion CMS через CVE-2021-2220 на лабораторной машине OffSec, охватывающее эксплуатацию веб-приложения и…
 moxitpanchal/evershop-lab-cve-2026-25993
Лаборатория на базе Docker для эксплуатации CVE-2026-25993, вторичной SQL-инъекции в EverShop. Разверните, перечислите и выгрузите базу данных через…
 trinadh-dasari-cyber/eternalblue-ms17-010-research
Контролируемое воспроизведение CVE-2017-0144 (EternalBlue) в изолированной лабораторной среде AWS EC2 — анализ эксплойта, захват трафика Wireshark и…
 limxuan/ehir-vuln-enterprise-login
Преднамеренно уязвимый веб-портал приложения с контейнеризованным бэкендом, предназначенный для практики эксплуатации CVE-2021-44228 и ошибок…








