
 #1
Учебные лаборатории, практические среды и воспроизводимые задания для безопасной и разрешенной практики кибербезопасности.
Рекомендация Kitploit

 rideckszz/poc-cve-2019-9053
Учебный PoC на Python 3 для CVE-2019-9053, time-based blind SQL-инъекции в CMS Made Simple <= 2.2.9. Эта версия адаптирована для использования в…
 sepkascurty-cpu/php-exploit_cve-2022-31630
Эксплойт-концепт для CVE-2022-31630, уязвимости чтения за пределами буфера в расширении GD языка PHP. Демонстрирует аварийное завершение и раскрытие…
 facundomfernandez/pentesting-obioba
Пентестинг черного ящика: Shellshock (CVE-2014-6271) + Log4Shell (CVE-2021-44228). Эскалация до root. Исполнительный и технический отчет.
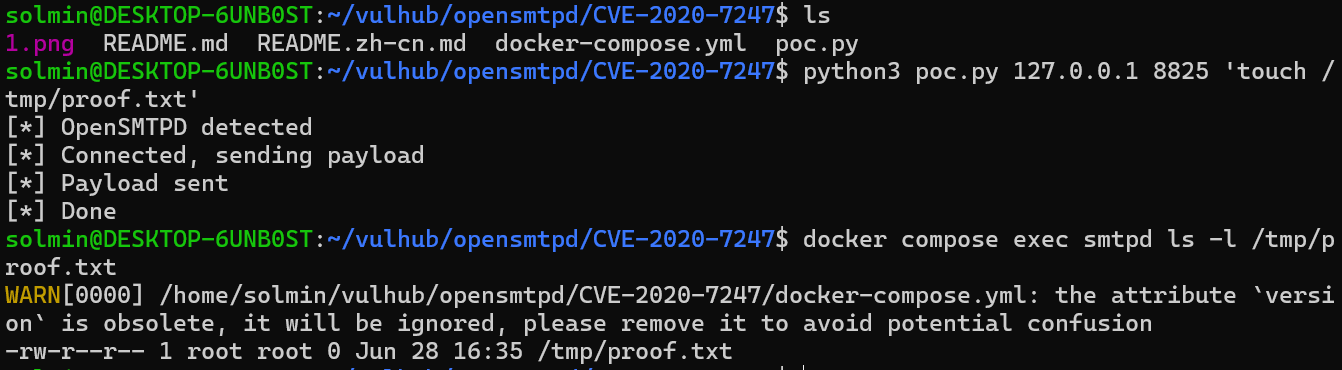 solmin111/opensmtpd-cve-2020-7247-
Docker-лаборатория, демонстрирующая удалённое выполнение кода CVE-2020-7247 в OpenSMTPD 6.6.1p1, с Python PoC для образовательного тестирования…
 x1ongsec/cve-2025-24813
tomcat CVE-2025-24813: среда RCE через десериализацию
 efehamzaa/metasploit-red-pentest-lab
Лабораторная работа по эксплуатации уязвимости vsftpd 2.3.4 (CVE-2011-2523) на Metasploitable 2 и пост-эксплуатационным шагам.
 tieupham267/log4shell-coraza
Лаборатория защиты от Log4Shell (CVE-2021-44228) — nginx + динамический модуль Coraza WAF + OWASP CRS v4. Только в образовательных целях.
 fauzan-aldi/log4j-_vulnerability
Веб уязвим к CVE-2021-44228
 fineken/jenkins-cve-2024-23897-lab
Лабораторная среда на основе Docker для отработки эксплуатации уязвимости произвольного чтения файлов CVE-2024-23897 в Jenkins с автоматическими и…
 pedro-lucas-melo/estudo-de-caso-cve-2024-21413
Пример исследования CVE-2024-21413. Используется как параметр в комнате TryHackMe Moniker Link (CVE-2024-21413). Внесены правки с помощью claude code…
 johanmv/explotacion-vsftpd-nmap_laboratorio_1
Техническая лаборатория по кибербезопасности, в которой проводится разведка сети с помощью Nmap и эксплуатация уязвимости CVE-2011-2523 (vsftpd…
 m0nk3ygod/cve-2026-34040-poc
Лабораторное воспроизведение CVE-2026-34040: обход плагинов AuthZ Docker/Moby с использованием тел запросов размером более 1 МБ для создания…
 speinador/cve-2025-6218_winrar
Образовательная лаборатория, демонстрирующая обход пути CVE-2025-6218 в WinRAR. Включает вредоносный RAR-файл и пошаговое руководство для наблюдения…
 lorenzoporrasduque/cve-2025-5548-poc
Учебный стенд, демонстрирующий переполнение стека (CVE-2025-5548) в FreeFloat FTP Server. Охватывает полную разработку эксплойта: анализ уязвимости,…
 diego57709/cve-2025-5548
Структурированная лаборатория для контролируемой эксплуатации CVE-2025-5548 (FreeFloat FTP Server). Включает настройку среды, фаззинг, контроль EIP,…
 cryptomachio/cve-2025-5548
Техническое исследование уязвимости CVE-2025-5548
 nulltrace1336/cve-2025-55182-metasploit-exploit-skeleton-real-flow-
Ниже представлен полный план LAB: demo-vulnerable app → Python PoC → Metasploit exploit skeleton
 randengshifu/cve-2022-22963
CVE-2022-22963 Spring-Cloud-Function-SpEL_RCE_exploit








