
 #1
Учебные лаборатории, практические среды и воспроизводимые задания для безопасной и разрешенной практики кибербезопасности.
Рекомендация Kitploit

 eqstlab/cve-2026-60004
Gitea diffpatch RCE
 horkimhab/cve-2020-7882
CVE-2020-7882 — Черновик или Задача
 if-forget/cve-2026-52134-libiec61850
Публичное техническое уведомление и доказательства воспроизведения для CVE-2026-52134, затрагивающего обработку повторного воспроизведения (replay)…
 zer0sumgam3/cve-2026-66066-poc
PoC для CVE-2026-66066 в Ruby on Rails
 synacktiv/lehack-2026-challenge
Источники задания Synacktiv для leHack 2026
 joaovicdev/exploit-cve-2026-26216
Эксплойт Proof-of-Concept для CVE-2026-26216, демонстрирующий неаутентифицированное удалённое выполнение кода через внедрение хука в…
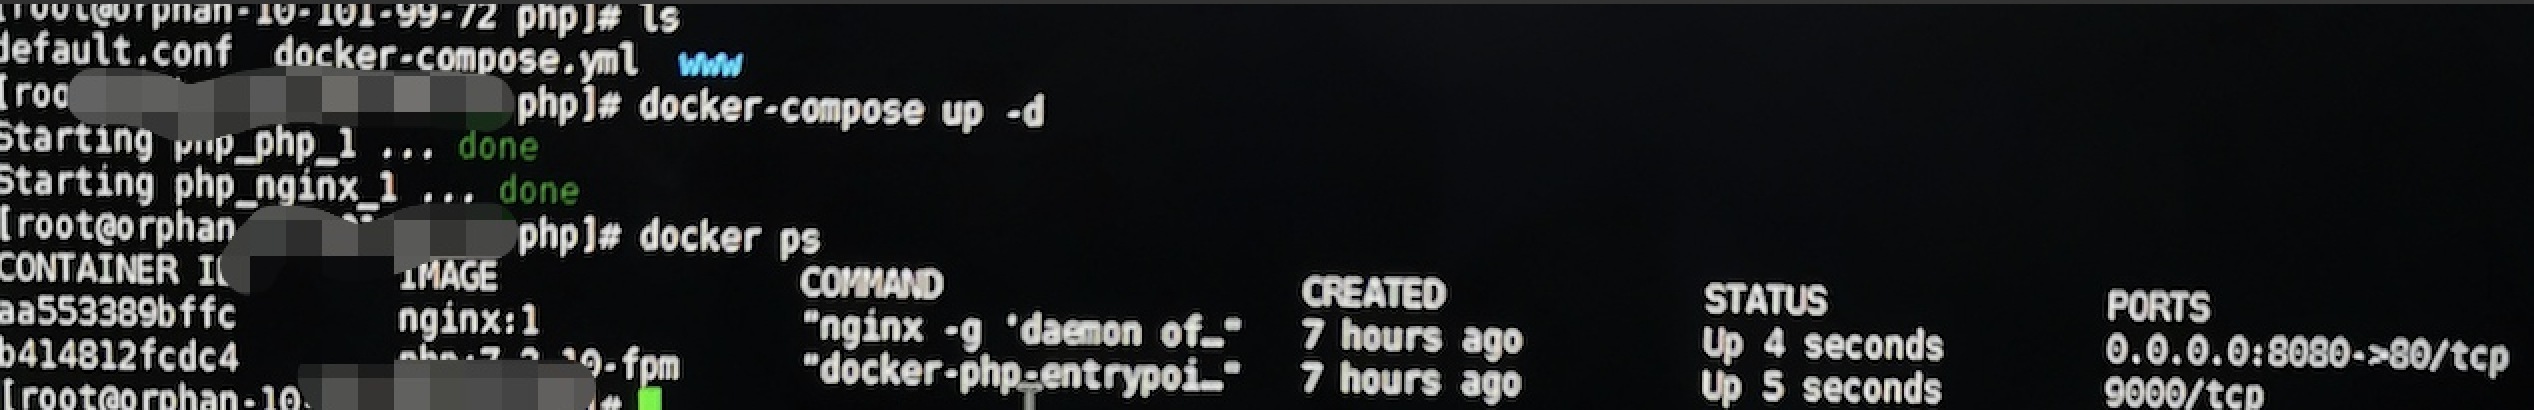 shadow-horse/cve-2019-11043
CVE-2019-11043 PHP远程代码执行
 ywh-jfellus/cve-2026-65761
# PoC для CVE-2026-65761 — EasyStore Pro: неаутентифицированная SQL-инъекция через `filter_sortby`
 why-success/fastjson-rce-lab
Fastjson 1.2.83 RCE-полигон (CVE-2026-16723)
 gyubin02/cve-2026-59891-control-lab
Изолированная лаборатория регрессионного тестирования и контроля безопасности для CVE-2026-59891 в @sigstore/oci
 horkimhab/cve-2026-27577
CVE-2026-27577 — Черновик или Todo
 yuimamur/cve-2024-4367-hands-on-01
Практическая лаборатория для CVE-2024-4367, демонстрирующая эксплуатацию уязвимости рендеринга шрифтов PDF.js в Firefox. Включает генератор PoC,…
 vinh0212/cve-2024-23700
PoC для CVE-2024-23700, скрытое повышение привилегий в Android, позволяющее читать/записывать контакты, SMS, календарь, журнал вызовов и голосовую…
 guayoyocyber/cve-2022-22965
RCE-уязвимость в Spring Framework через Data Binding на JDK 9+ (CVE-2022-22965, также известная как «Spring4Shell»)
 vutiendat323/cve-2021-44228_log4shell
Демонстрация эксплуатации RCE на основе Docker для Log4Shell (CVE-2021-44228) с уязвимым приложением Spring Boot, вредоносным LDAP-сервером и…
 youngmin0104/cve-2017-7529-
Docker-среда для воспроизведения уязвимости целочисленного переполнения Nginx CVE-2017-7529, демонстрирующая раскрытие информации через специально…
 mobetasec/cve-2024-1813-poc
PoC-эксплойт для CVE-2024-1813: внедрение PHP-объектов в плагине Simple Job Board для WordPress, позволяющее добиться неаутентифицированного RCE…
 kunalkhandelwal-dev/cve-2021-41773-source-code-analysis
Инструмент статического анализа патчей на Python для изучения первопричины и устранения уязвимости CVE-2021-41773 (Path Traversal в Apache HTTP…








