
 #1
Учебные лаборатории, практические среды и воспроизводимые задания для безопасной и разрешенной практики кибербезопасности.
Рекомендация Kitploit

 libasmon/exploite-cve-2023-30212-vulnerability
Среда Docker и эксплуатация уязвимости CVE-2023-30212. УязвимостьVE-2023-30212 — это уязвимость безопасности, которая затрагивает версии OURPHP до…
 manishrawat21/detection-rules
Этот репозиторий содержит проверенные правила обнаружения для поведения злоумышленников, наблюдаемого в ходе симуляции APT29. Каждое правило было…
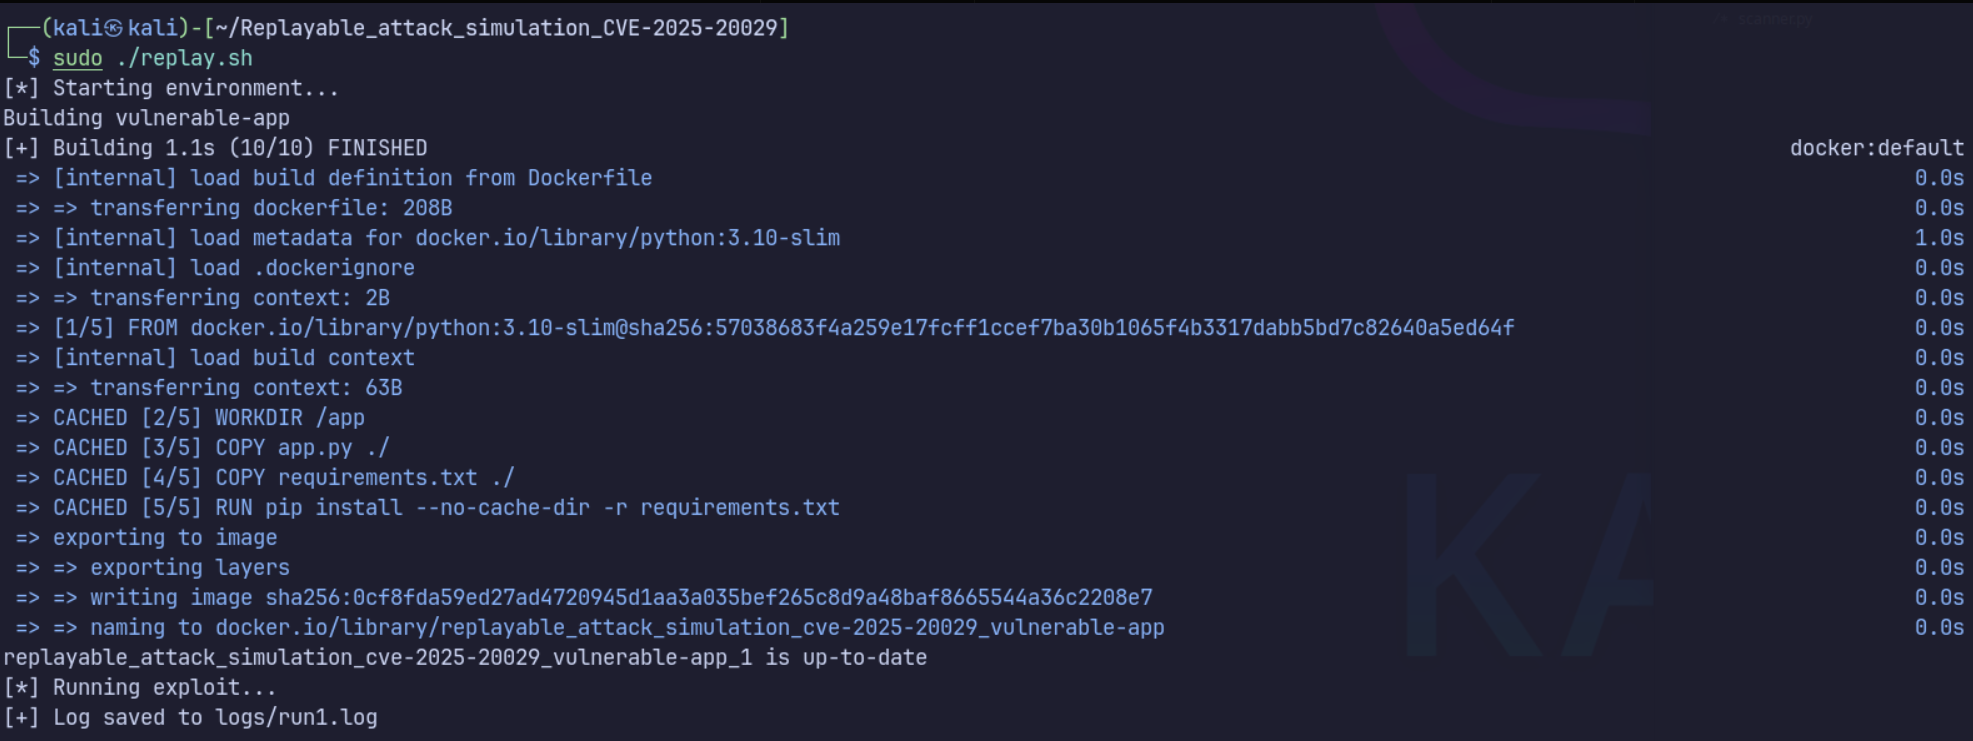 schoi1337/cve-2025-20029-simulation
Смоделированная среда для CVE-2025-20029 с использованием Docker. Включает PoC и автоматическое формирование отчётов.
 trackflaw/cve-2024-1071-docker
CVE-2024-1071 с Docker

 rode0day/fuzzer-testing
Docker-образы для тестирования фаззеров на корпусах Rode0day
 ptantiku/cve-2015-2208
Docker, симулирующий уязвимость cve-2015-2208
 pouriam23/next.js-middleware-bypass-cve-2025-29927-
CTF-задача для изучения и практики эксплуатации уязвимости обхода промежуточного ПО Next.js (CVE-2025-29927) путем поиска флага на странице…
 mseymend/cve-2022-22954-testi
Тестирование уязвимости CVE-2022-22954
 j4ck3lsyn-gen2/cve-2025-53770
Лаборатория и PoC
 imbios/lab-cve-2016-15042
CVE-2016-15042 лаборатория: Dockerized WordPress PoC для неавторизованной загрузки файлов в Frontend File Manager <4.0 и N‑Media Post Front‑end Form…
 qw3rtyou/cve-2021-44228_dockernize
Dockerized лабораторная среда для безопасной отработки эксплуатации CVE-2021-44228 (Log4Shell). Включает атакующий LDAP-сервер и уязвимое…
 kazuya256/next-js-auth-bypass
🔓 Демонстрация обхода аутентификации Next.js - Обучающее приложение, демонстрирующее уязвимость обхода аутентификации промежуточного ПО…
 hmlio/vaas-cve-2015-5477
Уязвимость как услуга: демонстрация CVS-2015-5447, состояние DDoS в программном обеспечении bind9
 hashdr1ft/soc274-palo-alto-networks-pan-os-command-injection-vulnerability-exploitation-cve-2024-3400
Упражнение для SOC-лаборатории по анализу и реагированию на уязвимость внедрения команд в Palo Alto Networks PAN-OS (CVE-2024-3400) с пошаговыми…
 flame-11/cve-2025-54068-livewire
Воспроизводимая лаборатория на основе Docker для CVE-2025-54068 в Livewire v3.6.3, включающая безопасный скрипт цепочки эксплойтов PoC для…
 awidardi/opsxcq-cve-2016-10033
Чтобы решить проблему CTFS.me
 amalpvatayam67/day08-cisco-fmc-sim
Это минимальная учебная симуляция, демонстрирующая класс _воздействия_ RCE при разборе данных на плоскости управления (вдохновлено CVE-2025-20265).…
 acceis/exploit-cve-2023-38490
Kirby < 3.9.6 XML External Entity эксплойт








