
 #1
Учебные лаборатории, практические среды и воспроизводимые задания для безопасной и разрешенной практики кибербезопасности.
Рекомендация Kitploit

 abraxas/cve-2026-75650
Пакет раскрытия и скрипт воспроизведения в лабораторных условиях для CVE-2026-75650 — неаутентифицированное SSTI RCE в шаблонах электронной почты…
 mgiftson0/linux-env-vars-shellshock-lab
техническое исследование и анализ выполнения процессов в Linux, повышения привилегий через SUID, перехвата LD_PRELOAD и CVE-2014-6271 (shellshock).
 chandrimanath04-hue/cve-2024-31218-webhood-lab
Лаборатория на базе Docker, воспроизводящая CVE-2024-31218 — уязвимость неаутентифицированного создания администратора PocketBase в Webhood, с PoC,…
 abraxas/cve-2026-81294
Proof-of-concept and lab reproduction for CVE-2026-81294, an unauthenticated privilege escalation in the WordPress Authorizer plugin via unverified…
 mega-starmie/tomcat-cve-2025-24813-lab
Локальная лаборатория для воспроизведения CVE-2025-24813 в Apache Tomcat, документирующая условия эксплуатации и проверку уязвимости с помощью ИИ.
 pvharmo2/gha-lab-6c3094af9e
Авторизованная исследовательская лаборатория безопасности, воспроизводящая CVE-2026-27941 (pwn-запрос в рабочих процессах pull_request_target) —…
 14free/log4j2-vuln-lab
CVE-2021-44228 (Log4Shell) полигон для воспроизведения уязвимости | SpringBoot + Log4j2 2.14.1 | Проверка PoC с 3 векторами атаки
 mehdi-ben-hamou/cve-2026-30498
Образовательная демонстрация уязвимости CSRF в контролируемой лабораторной среде, включающая proof-of-concept эксплойт и исправленную версию с…
 mhaggis/security-detections-mcp
MCP для помощи инженерам обнаружения защитников работать усерднее и умнее
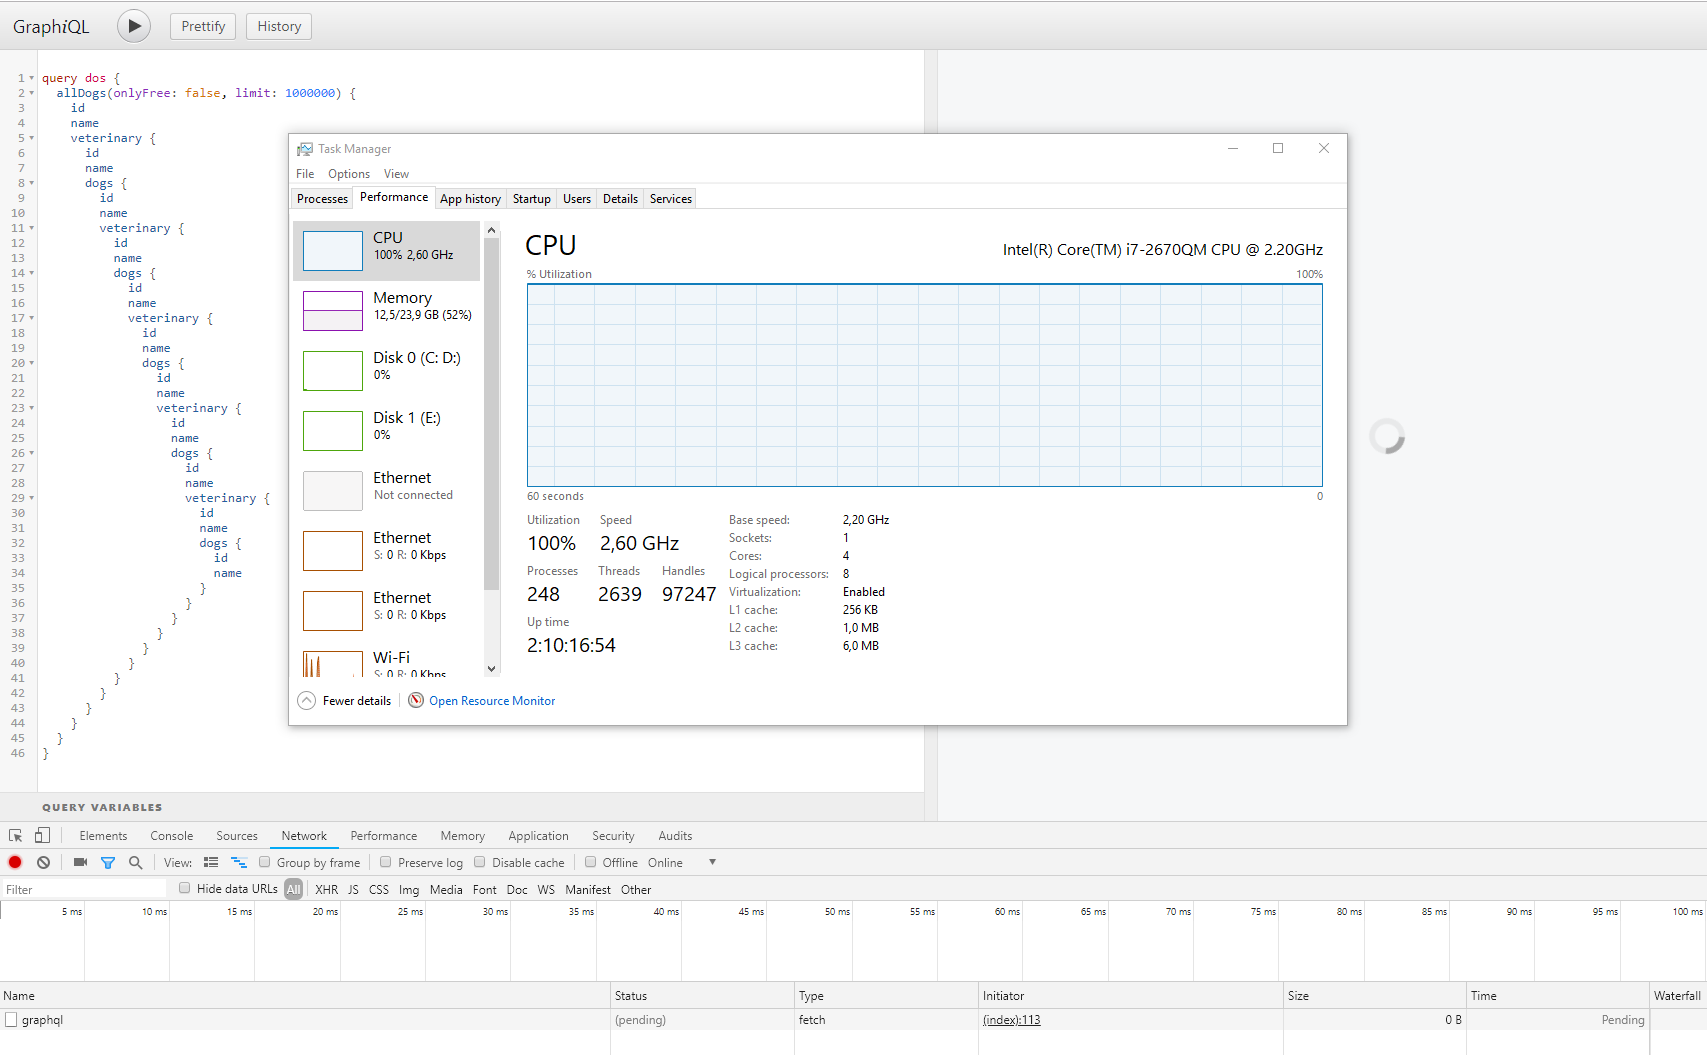 righettod/poc-graphql
Исследование GraphQL с точки зрения AppSec.
 liveoverflow/pwnedit
CVE-2021-3156 - Sudo Baron Samedit
 scriptingxss/embedos
EmbedOS — Виртуальная машина для тестирования безопасности встраиваемых систем
 therealdreg/masm32-kernel-programming
masm32 программирование ядра, драйверы, учебные пособия, примеры и инструменты (авторство Four-F)
 exp-docs/cve-2021-22192
CVE-2021-22192 Лаборатория: RCE-уязвимость для неавторизованных пользователей
 yoryio/cve-2024-27198
Эксплойт для CVE-2024-27198 - TeamCity Server
 k1tt3h/cve-2025-32463-poc
CVE-2025-32463 Proof of concept
 pentestfunctions/cve-2024-48990-poc-testing
Тестирование POC для вариантов использования
 star-sg/challenges
Рождественский адвент-календарь CTF с 12 структурированными заданиями по эксплуатации бинарных уязвимостей, криптографии, реверс-инжинирингу,…








