
 #1
Учебные лаборатории, практические среды и воспроизводимые задания для безопасной и разрешенной практики кибербезопасности.
Рекомендация Kitploit
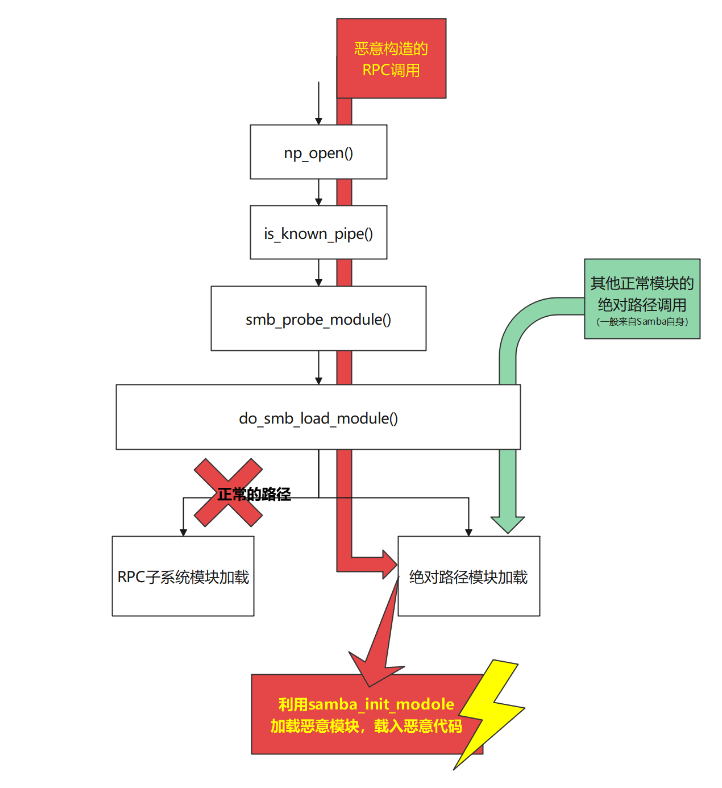
 i-rinka/bit-eternalblue-for-macos_linux
Эксплуатация CVE-2017-7494 для финального задания курса Net Security. Это позволит выявить уязвимость служб, работающих с административными…
 mym0us3r/dirty-frag-detection-with-wazuh-4.14.4
Wazuh 4.14.4 правила обнаружения для CVE-2026-43284 / CVE-2026-43500 (Dirty Frag) - локальное повышение привилегий в Linux через запись в page cache
 laysakura/cve-2024-21626-demo
Демонстрация эксплуатации уязвимости CVE-2024-21626, позволяющей выйти за пределы контейнера и получить root-доступ к хосту через вредоносный…
 hophtien/cve-2025-54424
CVE-2025-54424: обход клиентского сертификата TLS в 1Panel позволяет удалённое выполнение кода (RCE) через поддельный CN 'panel_client' с помощью…
 mikivirus0/sudoinjection
Локальное повышение привилегий Sudo CVE-2025-32463 (Лучше всего подходит для случаев, когда оболочка нестабильна для получения новой root-оболочки)
 eqstlab/cve-2026-42048
Langflow — произвольное удаление каталогов
 devenes/text4shell-cve-2022-42889
# Лаборатория Kubernetes для CVE-2022-42889
 viz27/libssh2-exploit
Создайте эксплойт для уязвимости libssh2, описанной в CVE-2019-13115
 pswalia2u/cve-2020-7246
Лабораторная среда и эксплойт-скрипт для CVE-2020-7246, уязвимости внедрения PHP-кода в qdPM 9.1. Включает настройку Docker и эксплуатацию на основе…
 n0bitaemon/cve-2026-26980-poc
Слепая SQL-инъекция в Ghost CMS Content API
 mightysai1997/cve-2021-41773s
Docker-лаборатория с уязвимостями для CVE-2021-41773 — обход пути в Apache, предоставляющая PoC-конфигурации для чтения файлов и удалённого…
 jayhutajulu1/cve-2026-43494-pintheft-poc
Концептуальное доказательство для CVE-2026-43494 (PinTheft): Linux LPE через RDS zerocopy refcount bug + io_uring fixed buffers → SUID page-cache…
 hashdr1ft/soc_287
SOC287 - Произвольное чтение файлов на Checkpoint Security Gateway [CVE-2024-24919]
 seifeldienahmad/penetration-testing-on-metasploitable2
Практический пентест-проект с использованием Kali Linux против Metasploitable2. Включает полный рабочий процесс: сканирование Nmap, перечисление…
 cristhiansm0/txdxcristhian_2023-cve-38831
CVE-2023-38831 WinRAR lab: обнаружение с помощью Sysmon/Wazuh, обратная разработка с помощью Ghidra, анализ патча и устранение уязвимости.
 rat5ak/cve-2026-61946-easy-appointments-idor
CVE-2026-61946: Неаутентифицированная IDOR в Easy Appointments <= 3.12.27
 h1n4mx0z/research-cve-2016-5195
Детальный технический анализ и proof-of-concept эксплойт для CVE-2016-5195 (Dirty COW) — уязвимости повышения привилегий в ядре Linux, использующей…








