
 #1
Учебные лаборатории, практические среды и воспроизводимые задания для безопасной и разрешенной практики кибербезопасности.
Рекомендация Kitploit

 biitts/cve-2026-56782-gorse-auth-bypass
CVE-2026-56782 — Gorse <0.5.10 без аутентификации дамп/восстановление БД (admin_api_key fail-open). Lab + PoC, подтверждено e2e.
 anonymking/cve-2018-11235
CVE-2018-11235(PoC && Exp)
 echosecure/vuln-chain-lab
PoC Docker лаборатория: связывание обхода загрузки файлов + хранимая XSS для создания учетных записей администратора. Образовательный ресурс для…
 pcmkuit/cve-2021-44228---log4shell-analysis
Технический разбор уязвимости внедрения JNDI в Apache Log4j2. Включает статический анализ кода, сравнение патчей, векторы атак (LDAP/RMI/DNS) и…
 nefhara/cve-2022-26923
Автоматизированная эксплуатация CVE-2022-26923 (Certifried)
 muharremk0/info-sys-security-cve-2025-55182
Академическая лаборатория для анализа CVE-2025-55182 (React2Shell) с уязвимыми и исправленными средами React Server Components, эксплоит-шеллом,…
 milad-rafie/pwnkit-local-privilege-escalation-vulnerability-discovered-in-polkit-s-pkexec-cve-2021-4034
Университетский курс по уязвимостям программного обеспечения и их смягчению, демонстрирующий эксплуатацию и устранение последствий данной уязвимости.
 meirelez/ssr-dnssec
В этом репозитории вы можете найти файлы, используемые для попытки создания POC для CVE-2023-50387
 maxime288/cve-2026-8838-rce
Учебный PoC для CVE-2026-8838 — критической уязвимости удалённого выполнения кода (RCE) в Python-драйвере Amazon Redshift через небезопасный вызов…
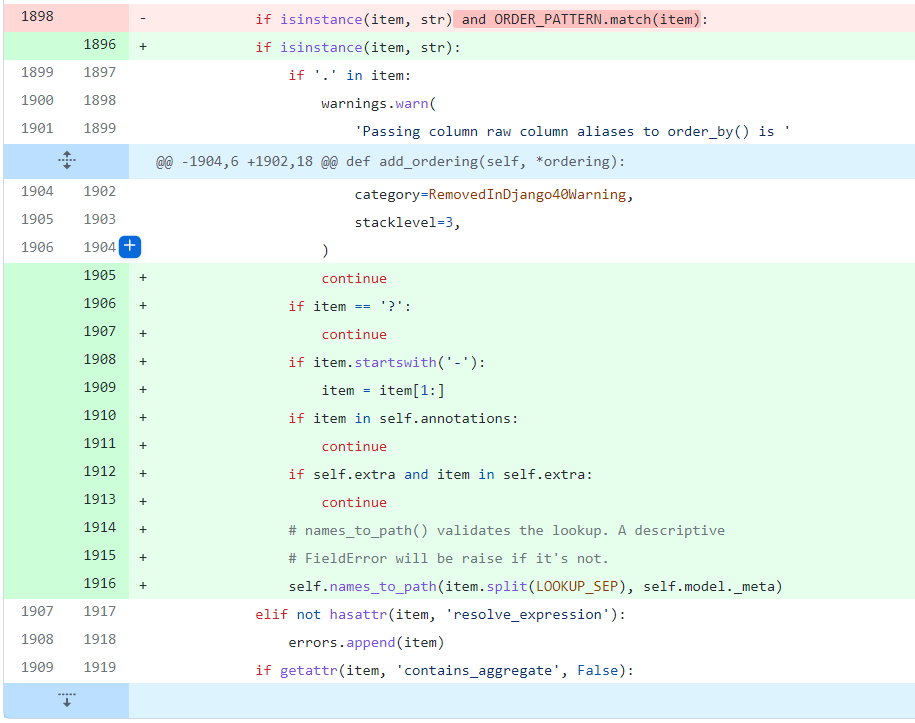 luuanhduc/cve-2021-35042
Уязвимость SQL-инъекции в Django
 kamalideenak/microsoft-defender-for-endpoint-deployment-on-windows-10-11-device
此仓库记录了如何在 Windows 11 设备上部署 Microsoft Defender for Endpoint,包括通过本地脚本载入、启用设备发现、配置 Log4j2 检测 (CVE-2021-44228) 以及验证事件响应工作流。
 giangdurian/cve-2023-25157-geoserver-sqli-lab
Уязвимая лаборатория на основе Docker и подробный отчет PoC для CVE-2023-25157/25158 SQL-инъекции в GeoServer и GeoTools, с 4 проверенными векторами…
 danielazulayy/ctf-2021
CTF для студентов HDE 64 в See Security College. Эксплуатируйте JWT (веб-часть) и CVE-2021-3156 (часть LPE).
 codepumpking/log4shell-poc
POC для уязвимости log4shll (CVE-2021-44228)
 trnguyen03/activemq-ids-ips-lab
Лаборатория IDS/IPS для обнаружения и предотвращения RCE Apache ActiveMQ (CVE-2023-46604) с использованием GVM, Nmap, Snort, iptables и UFW.
 sudoand3rs0n/cve-2025-5548
Образовательный репозиторий, документирующий анализ и эксплуатацию CVE-2025-5548 (переполнение буфера FreeFloat FTP Server). Включает…
 netw0rk7/cve-2022-0543-home-lab
CVE-2022-0543 — домашняя лаборатория уязвимости Redis RCE для тренировок по Red Teaming и Penetration Testing с помощью всего одного DOCKER
 netw0rk7/cve-2017-12615-home-lab
CVE-2017-12615 Tomcat: Удаленное выполнение кода через загрузку JSP — домашняя лаборатория для Red Teaming и тестирования на проникновение








