
 #1
Учебные лаборатории, практические среды и воспроизводимые задания для безопасной и разрешенной практики кибербезопасности.
Рекомендация Kitploit

 ahndrewalters/projectsecurity-homelab
Практическая лаборатория, моделирующая уязвимость Log4Shell (CVE-2021-44228). Разверните Docker-контейнеры, чтобы создать уязвимую цель и машину…
 if-forget/cve-2026-52134-libiec61850
Публичное техническое уведомление и доказательства воспроизведения для CVE-2026-52134, затрагивающего обработку повторного воспроизведения (replay)…
 kunalkhandelwal-dev/cve-2021-41773-source-code-analysis
Инструмент статического анализа патчей на Python для изучения первопричины и устранения уязвимости CVE-2021-41773 (Path Traversal в Apache HTTP…
 ne0zer01/cve-2024-27198_lab
Лабораторная среда на основе Docker для CVE-2024-27198 обхода аутентификации TeamCity. Включает воспроизведение эксплойта, охоту на IoC с помощью…
 mo200909/office-malware-forensics-lab-remnux-static-analysis
Статический анализ двух подозрительных документов Office на REMnux с помощью oletools; один соответствовал CVE-2017-11882, другой оказался…
 fomovet/cve-2025-55182
PoC для CVE-2025-55182
 e-m-e-k-a/moniker-link-lab-setup
Лаборатория для тестирования на проникновение, демонстрирующая эксплуатацию moniker link CVE-2024-21413 для кражи учетных данных NTLM, включая…
 curtail-inc/hello-regrade-security
Найдите уязвимость, для обнаружения которой ваши тесты никогда не были написаны. Демонстрация ReGrade, моделирующая CVE-2023-5968: обнаружьте утечку…
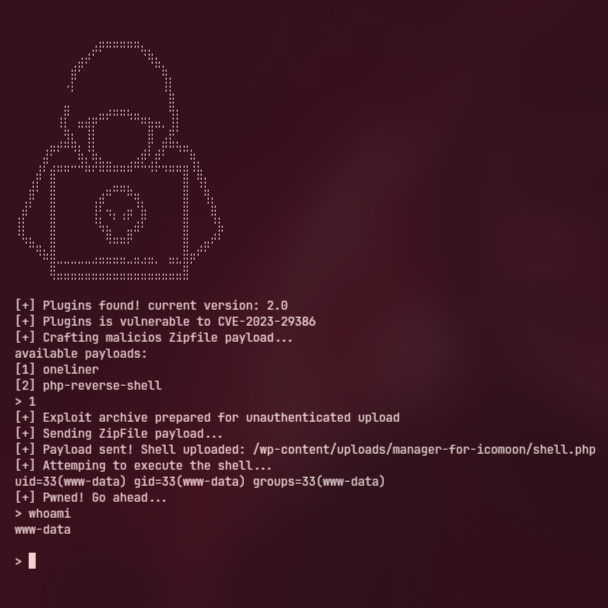 vigilante-1337/cve-2023-29386
PoC CVE-2023-29386 — Менеджер для Icomoon < 2.1 - Неаутентифицированная произвольная загрузка файлов
 quynhold/detect-cve-2017-0144-attack
Программа для отслеживания и мониторинга сетевого трафика, написанная на Python, выдает предупреждение при обнаружении атаки CVE-2017-0144
 pedro-lucas-melo/estudo-de-caso-cve-2024-21413
Пример исследования CVE-2024-21413. Используется как параметр в комнате TryHackMe Moniker Link (CVE-2024-21413). Внесены правки с помощью claude code…
 m3ssap0/cacti-rce-snmp-options-vulnerable-application
ПРЕДУПРЕЖДЕНИЕ: Это уязвимое приложение для тестирования эксплойта для инъекции команд в Cacti (CVE-2023-39362). Запускайте на свой страх и риск!
 learner202649/cve-2026-35029-poc
Код для самостоятельного воспроизведения соответствующей уязвимости
 kylew1004/cve-2017-5941-poc-docker-lab
Лабораторный концепт для CVE-2017-5941 node-serialize небезопасной десериализации RCE. Включает POST и cookie-векторы эксплуатации с Docker-средой…
 hmhlol/craft-cms-rce-cve-2024-56145
Docker-based лабораторная среда для воспроизведения и эксплуатации CVE-2024-56145, уязвимости RCE в PHP register_argc_argv в CraftCMS, с пошаговыми…
 ducanh2oo3/vulnerability-research-cve-2017-0144
LAB: Атака на операционную систему Windows на основе уязвимости протокола SMB.
 axelcurmi/log4shell-docker-lab
Docker-лаборатория Log4Shell (CVE-2021-44228)
 androidteacher/react-cve-2025-55182-lab
Лаборатория с PoC








