
 #1
Учебные лаборатории, практические среды и воспроизводимые задания для безопасной и разрешенной практики кибербезопасности.
Рекомендация Kitploit

 qduarte-42/rainfall
Введение в эксплуатацию ELF-бинарных файлов.

 taktak0x/htb-nanocorp-cve-2024-0670
Эксплойт на PowerShell для CVE-2024-0670, использующий восстановление MSI агента CheckMK для повышения привилегий до SYSTEM на машине NanoCorp в Hack…
 zales2004/sunset-noontide-pentesting
Описание Профессиональная оценка пентеста машины Sunset: Noontide с VulnHub, охватывающая разведку, перечисление служб, эксплуатацию CVE-2010-2075,…
 quincyomoruyi6-lang/blue-writeup-cve-2017-0144
Проведена полная оценка безопасности непропатченной цели Windows 7 («Blue») для демонстрации влияния уязвимостей устаревших служб в корпоративной…
 r4ch1d0/cve-2018-14667_lab_poc
Демонстрация уязвимости внедрения языка выражений (EL) CVE-2018-14667 с использованием лабораторной среды photoalbum на сервере приложений Jboss
 tiborscholtz/cve-2026-24061
Образовательная Docker-лаборатория, демонстрирующая инъекцию имени пользователя в Telnet NEW-ENVIRON (CVE-2026-24061), с Python-клиентом и уязвимым…
 k0nnect/cve-2026-21440-writeup-poc
poc и writeup для cve-2026-21440: критическая уязвимость обхода пути в @adonisjs/bodyparser, позволяющая произвольную запись файлов
 r4y-br/cve-2022-22963
Скрипт автоматизации на Python, воспроизводящий CVE-2022-22963 — критическую инъекцию SpEL в Spring Cloud Function, позволяющую получить reverse…
 horkimhab/cve-2026-69836
Черновой репозиторий CVE для образовательных исследований в области безопасности и повышения осведомлённости об уязвимостях. Рабочего кода пока нет;…
 glebusalt/cybersecurity_portfolio
Практические кейсы по информационной безопасности: развёртывание SIEM Wazuh и эксплуатация CVE-2021-41773
 virtualalllocex/defcon-31-syscalls-workshop
Содержит все материалы с воркшопа DEF CON 31 "(In)direct Syscalls: A Journey from High to Low".
 reconinfosec/web-traffic-generator
Быстрый и «грязный» генератор «органического» HTTP/S-трафика.
 chrisneagu/ftc-skystone-dark-angels-romania-2020
УВЕДОМЛЕНИЕ. Этот репозиторий содержит публичный FTC SDK для соревновательного сезона SKYSTONE (2019–2020). Если вы ищете программное обеспечение FTC…
 ignitetechnologies/mssql-pentest-cheatsheet
Практическая шпаргалка по тестированию на проникновение в MSSQL, охватывающая перечисление, пивотинг через связанные серверы, повышение привилегий,…
 op7ic/blueteam.lab
Лаборатория обнаружения для Blue Team, созданная с помощью Terraform и Ansible в Azure.
 0xballpoint/load
Lord Of Active Directory — автоматическая уязвимая Active Directory в AWS
 jweny/shiro-cve-2020-17523
Анализ двух методов обхода аутентификации для Apache Shiro (CVE-2020-17523) с воспроизводимой средой эксплуатации и детальным разбором первопричины.
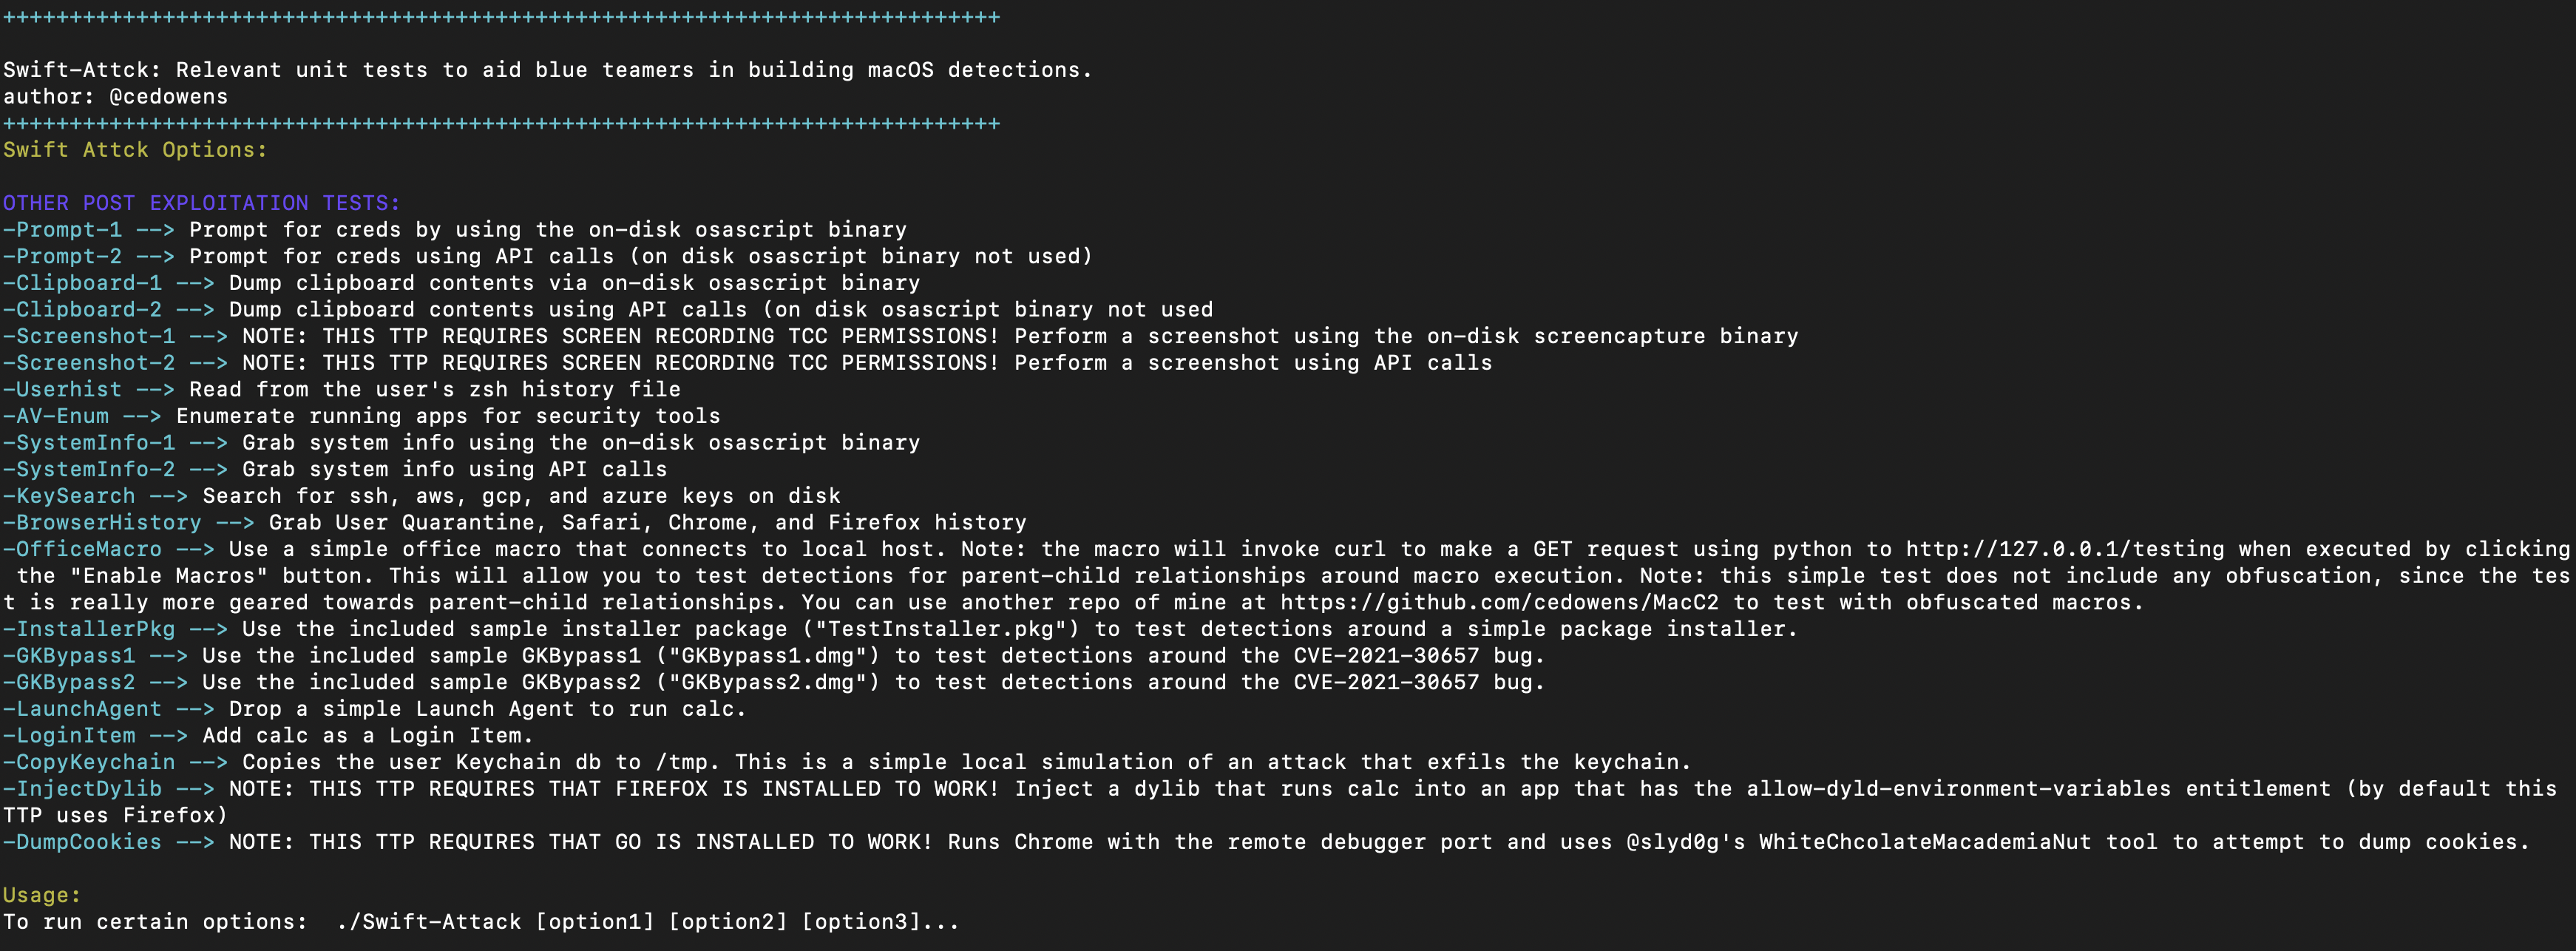 cedowens/swift-attack
Модульные тесты для синих команд, помогающие создавать методы обнаружения некоторых распространенных методов пост-эксплуатации в macOS.








