
 #1

 chenaotian/cve-2022-0492
Детальный технический анализ и рабочий эксплойт для CVE-2022-0492 — побег из контейнера ядра Linux через cgroup release_agent, с пошаговой настройкой…

 wellingtonespindula/ssi-cve-2022-21661
Изучение и эксплуатация уязвимости CVE-2022-21661, которая позволяет выполнять SQL-инъекции через POST-запросы плагинов к версиям WordPress ниже…
 erosion2020/cve-2025-24813-vulhub
POC-скрипт для среды vulhub CVE-2025-24813
 wallyschag/cve-2025-41656
Этот репозиторий содержит код и файлы, необходимые для тестирования и выполнения PoC для CVE-2025-41656
 imbas007/poc-cve-2026-58048
Проект по исследованию безопасности
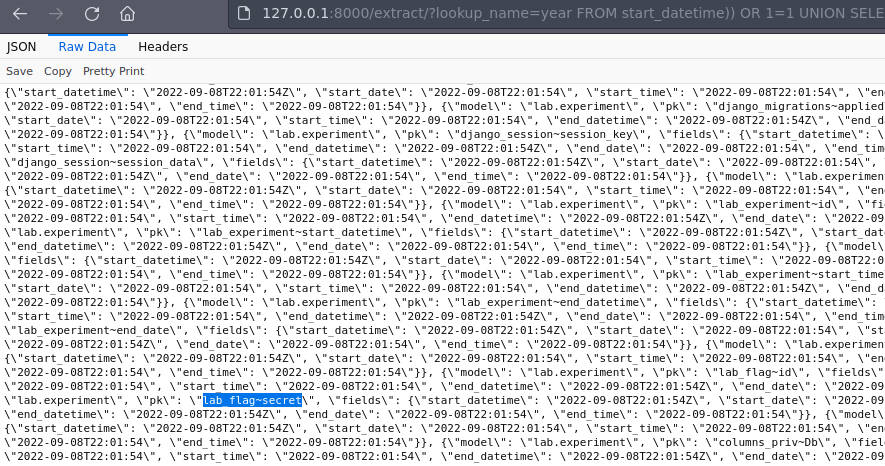 lnwza0x0a/ctf_django_cve-2022-34265
Docker-based CTF challenge, демонстрирующий SQL-инъекцию в функциях Trunc() и Extract() базы данных Django (CVE-2022-34265) с примерами…
 learner202649/cve-2026-42271-poc
Код для самостоятельного воспроизведения соответствующей уязвимости
 apipia/log4j-pcap-activity
Увлекательное занятие с использованием файла захвата пакетов от эксплойта log4j (CVE-2021-44228)
 mobetasec/cve-2024-1813-poc
PoC-эксплойт для CVE-2024-1813: внедрение PHP-объектов в плагине Simple Job Board для WordPress, позволяющее добиться неаутентифицированного RCE…
 horkimhab/cve-2026-64600
CVE-2026-64600 - Черновик - Проверить задачи
 owasp/mimosa
Платформа для испытаний безопасности веб-приложений с открытым исходным кодом с автоматически одобряемой регистрацией, генерацией дампов SQL и…
 p1rat3r00t/why-so-serious-sam
PoC-вредонос, использующий эксплойт CVE-2021-36934 (неправильные ACL на теневых копиях) с помощью бесфайлового метода red team на Windows 10/11 и…
 nabilboudra/cve-2017-5123
Образовательная демонстрация эксплойта ядра CVE-2017-5123, командно-контрольного центра руткита на основе ICMP и уязвимого веб-приложения для…
 mirza-22144/vulnerability-assessment-exploitation-lab
Полноцикловый тест на проникновение унаследованной среды Linux (Metasploitable 2), эмулированной на Apple Silicon. Демонстрация сетевой разведки, RCE…
 mj-bin/poc_cve-2024-4322
POC_CVE-2024-4322
 jacobtaylor3/c2-and-post-exploitation-framework
CVE-2021-21220 利用基础设施
 yagnikkrish/metasploitable-penetration-testing-lab
Контролируемая лаборатория для тестирования на проникновение, демонстрирующая методы эксплуатации и смягчения последствий уязвимости CVE-2011-2523.








