
 #1
Учебные лаборатории, практические среды и воспроизводимые задания для безопасной и разрешенной практики кибербезопасности.
Рекомендация Kitploit

 the-viper-one/pentest-everything
Подборка CTF-райтапов, тем по пентестингу, руководств и заметок. Заметки собраны из множества источников и моих собственных лабораторных…
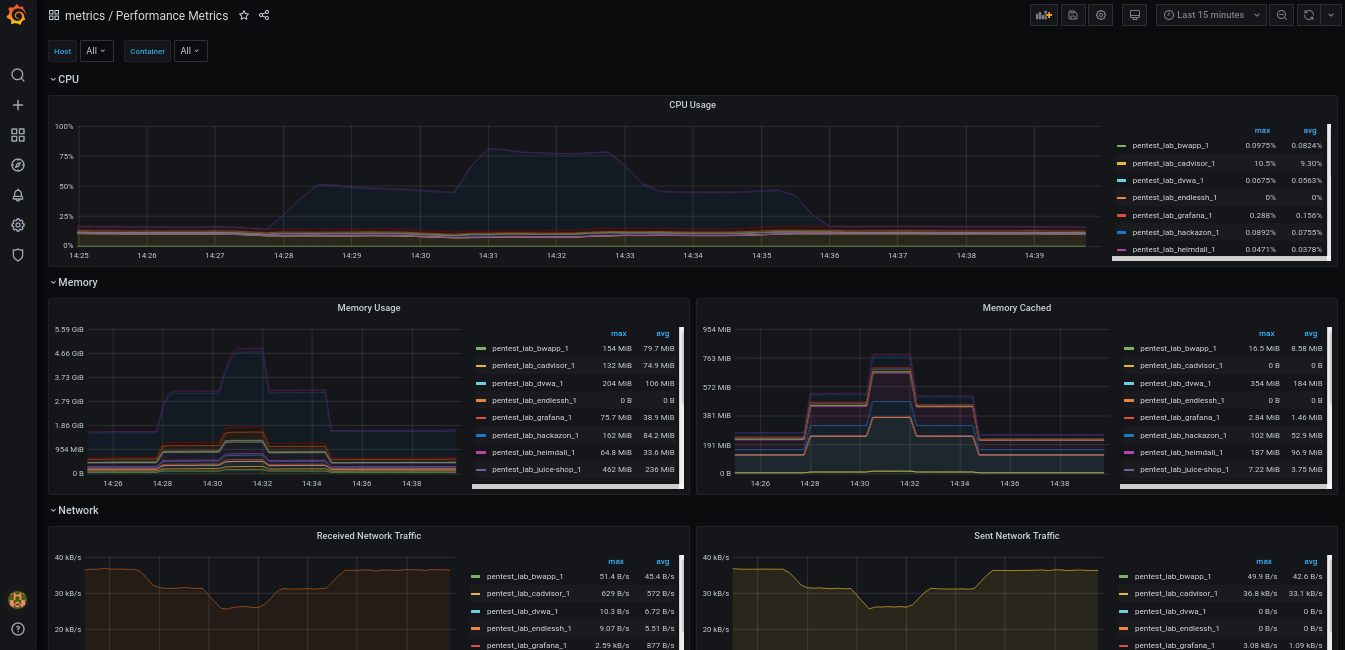 oliverwiegers/pentest_lab
Локальная лаборатория для тестирования на проникновение с использованием docker-compose.
 sqlsure/sqlsure
Семантический инспектор для SQL — обнаруживает fan-out double-counting, additivity violations, wrong join keys, and policy breaches до выполнения…
 vhscom/private-landing
🔐 Изучайте аутентификацию, создавая её правильно. Расширяемая, соответствующая стандартам эталонная реализация для Cloudflare Workers с Hono, Turso,…
 thecybergeek/cve-2026-4480-poc
# Эксплойт Proof-of-Concept для CVE-2026-4480 Эксплойт Proof-of-Concept для CVE-2026-4480 — неаутентифицированное удалённое выполнение команд в…
 nyu-llm-ctf/ctftiny
Официальный репозиторий для CTFTiny
 chenaotian/cve-2021-4034
Подробное описание и эксплойт для доказательства концепции для CVE-2021-4034 (PolKit pkexec локальное повышение привилегий), включая среду…
 omarothmann/embedded-backdoor-connection
Это демонстрационное видео показывает, как мы можем управлять устройством жертвы, отправив ей безобидный на вид PDF-файл, который на самом деле…
 thestingr/reactoops-writeup
Разбор задания Hack The Box ReactOOPS (архивное) — полное решение и учебное руководство по CVE-2025-55182/CVE-2025-66478 (React2Shell RCE). Включает…
 drmnsamoliu/cve-2019-17147_practice_material
Этот репозиторий содержит дампированные разделы флеш-памяти с версией прошивки, уязвимой к CVE-2019-17147, а также некоторые полезные бинарные файлы…
 lr2006-robot/bitpixie
Взлом шифрования BitLocker на основе уязвимости CVE-2023-21563
 ninedeadeyes/s.p.a.r.k--standard-python-ascii-rpg-kit-
Лёгкий 2D ASCII RPG игровой движок на Python
 yonathanpy/cve-2025-32462-cve-2025-32463-poc-lab
Лаборатория на основе контейнеров с эксплойтами proof-of-concept для двух критических уязвимостей sudo: обход проверки хоста (CVE-2025-32462) и…
 saku0512/cve-2026-9086-poc
Концепт-доказательство (PoC) для CVE-2026-9086 — обход проверки URI клиента Keycloak с помощью XSS-пейлоадов javascript: и data: в смешанном…

 the-cyber-ledger/tcl-xss-labs
Интерактивная, самостоятельно размещаемая платформа для обучения XSS с 33 постепенно усложняющимися задачами
 princeh4k/spring4shell-poc
PoC-эксплойт для эксплуатации уязвимости CVE-2022-22965 (Spring4Shell) в изолированной среде с демонстрацией удалённого выполнения кода (RCE).
 kre80r/cve-2025-13486-vuln-setup
Тестовая среда Docker для CVE-2025-13486 (ACF Extended RCE). Только для исследований в области безопасности.








