
 #1
Учебные лаборатории, практические среды и воспроизводимые задания для безопасной и разрешенной практики кибербезопасности.
Рекомендация Kitploit

 shivam-bathla/cve-2026-24061-setup
Настройка Docker для CVE-2026-24061
 enochgitgamefied/nextjs-cve-2025-29927
Преднамеренно уязвимое приложение на Next.js, демонстрирующее обход аутентификации CVE-2025-29927 через обход межсетевого экрана на уровне…
 edoverflow/bugbounty-cheatsheet
Список интересных полезных нагрузок, советов и трюков для охотников за багами.
 rhinosecuritylabs/cloudgoat
CloudGoat — это инструмент развертывания AWS «Vulnerable by Design» от Rhino Security Labs
 zealraj/cybersecurity-books
Здесь вы найдете отличную коллекцию практически всех известных и полезных книг по кибербезопасности — от начального уровня до экспертного — для всех…
 mobilehackinglab/cve-2026-0006-openapv-poc
CVE-2026-0006: PoC переполнения буфера в куче для libopenapv (кодек Android APV) - CVSS 9.8

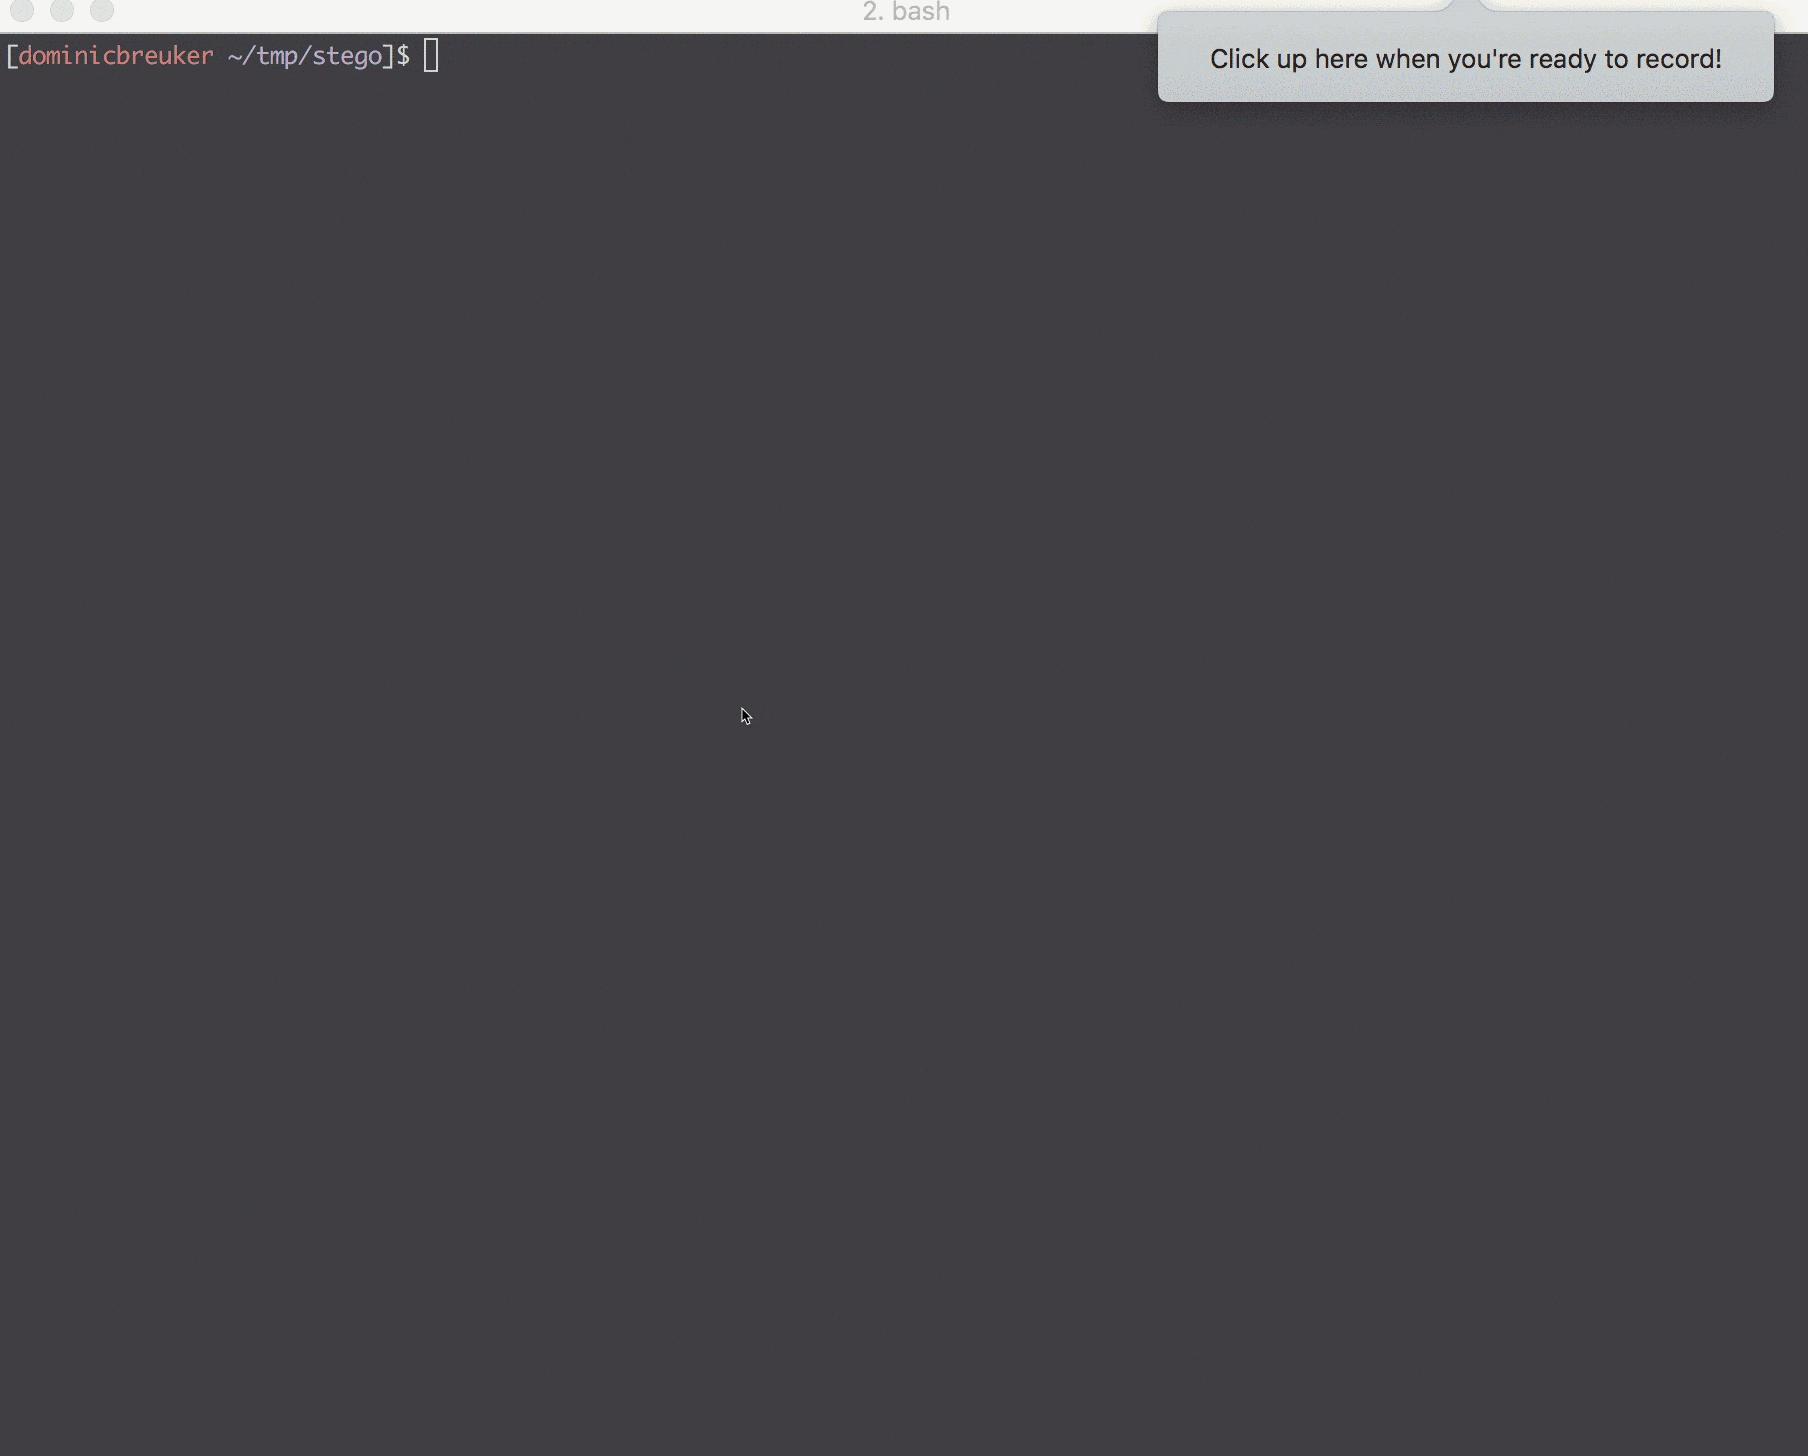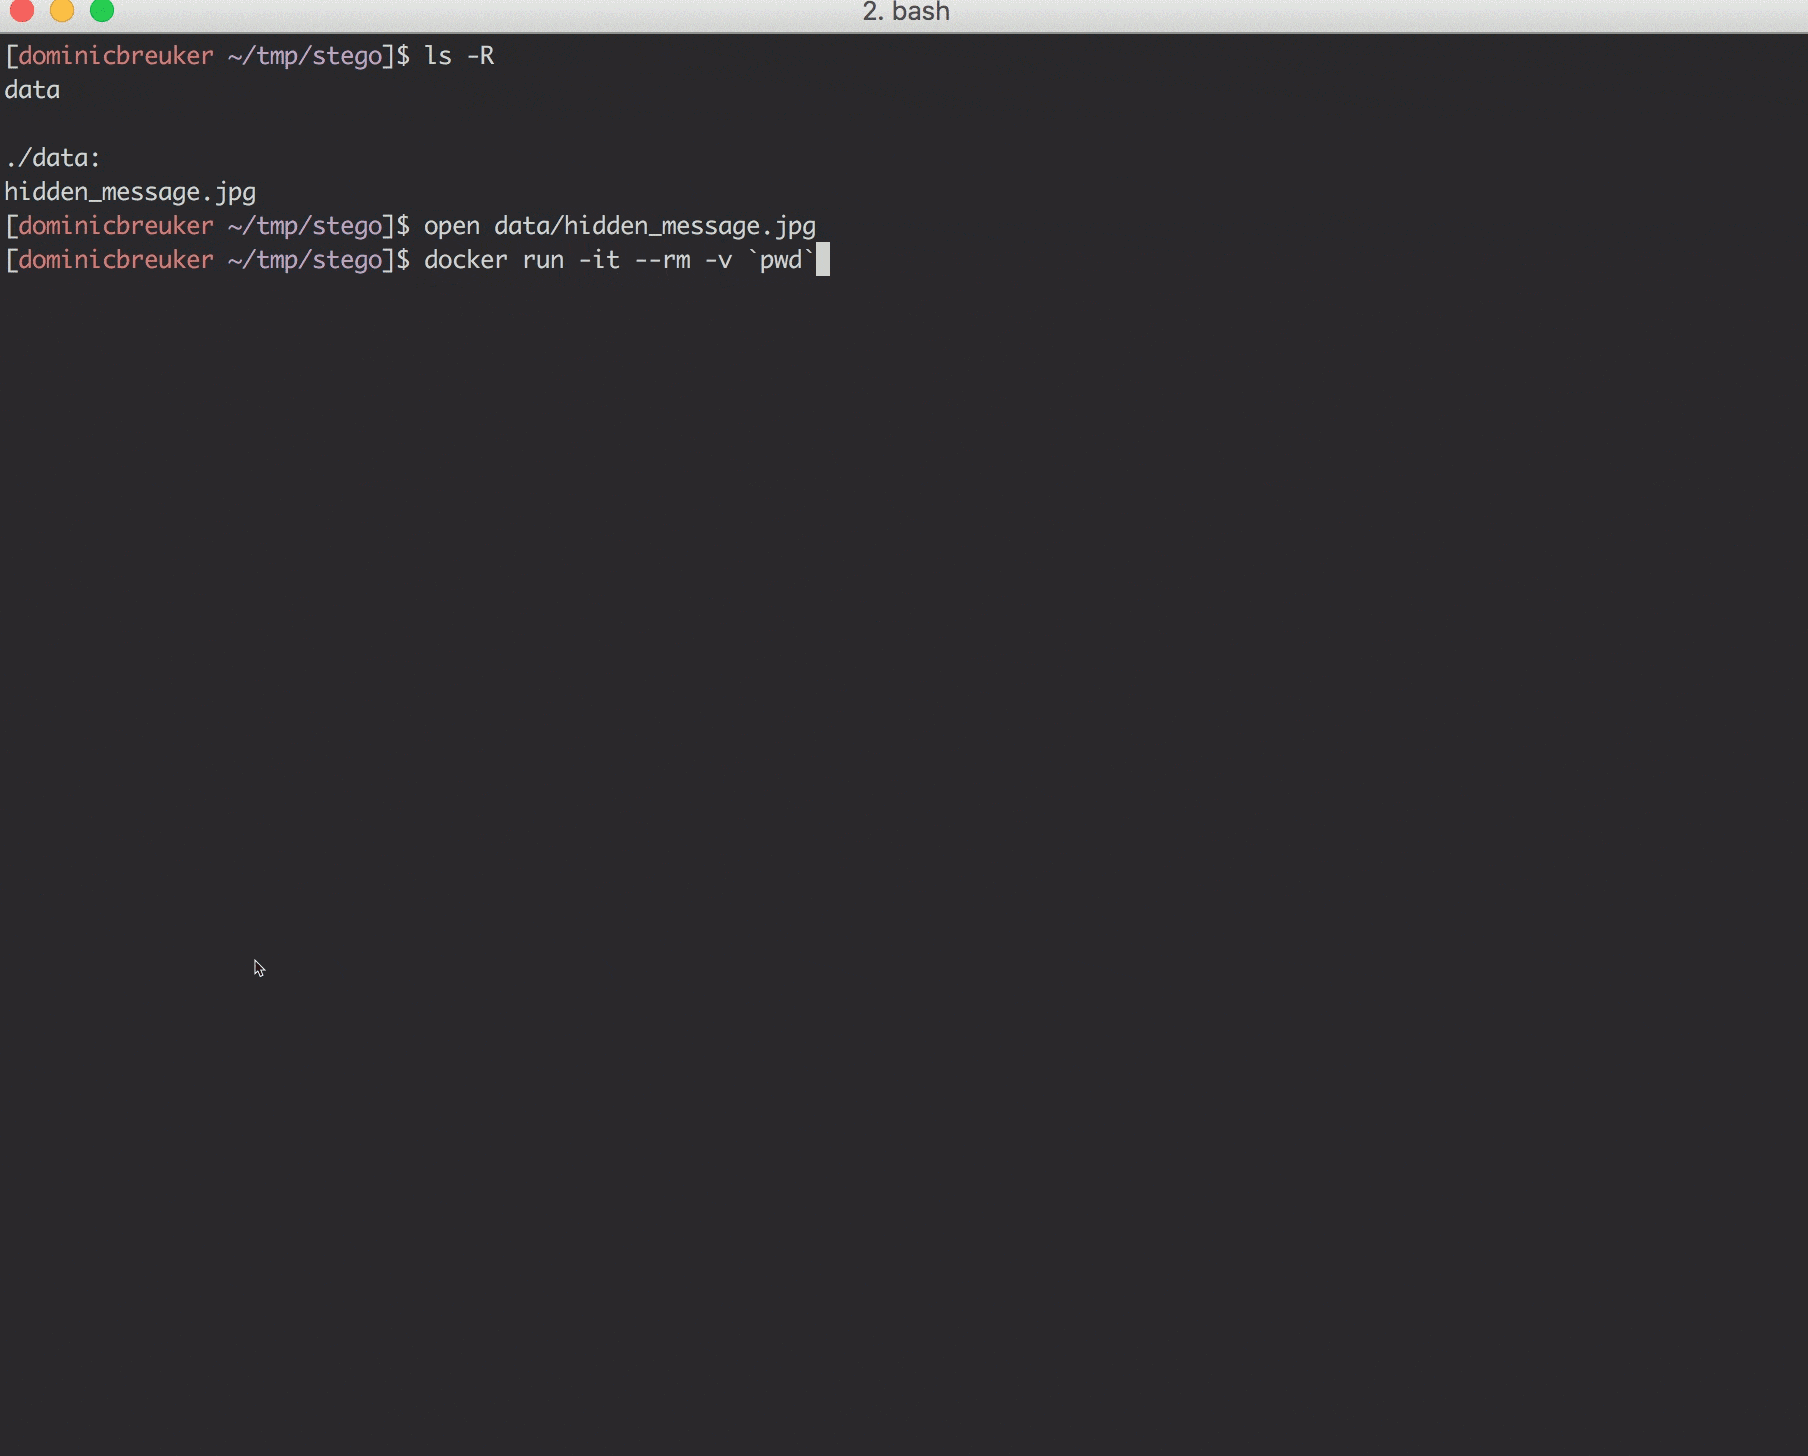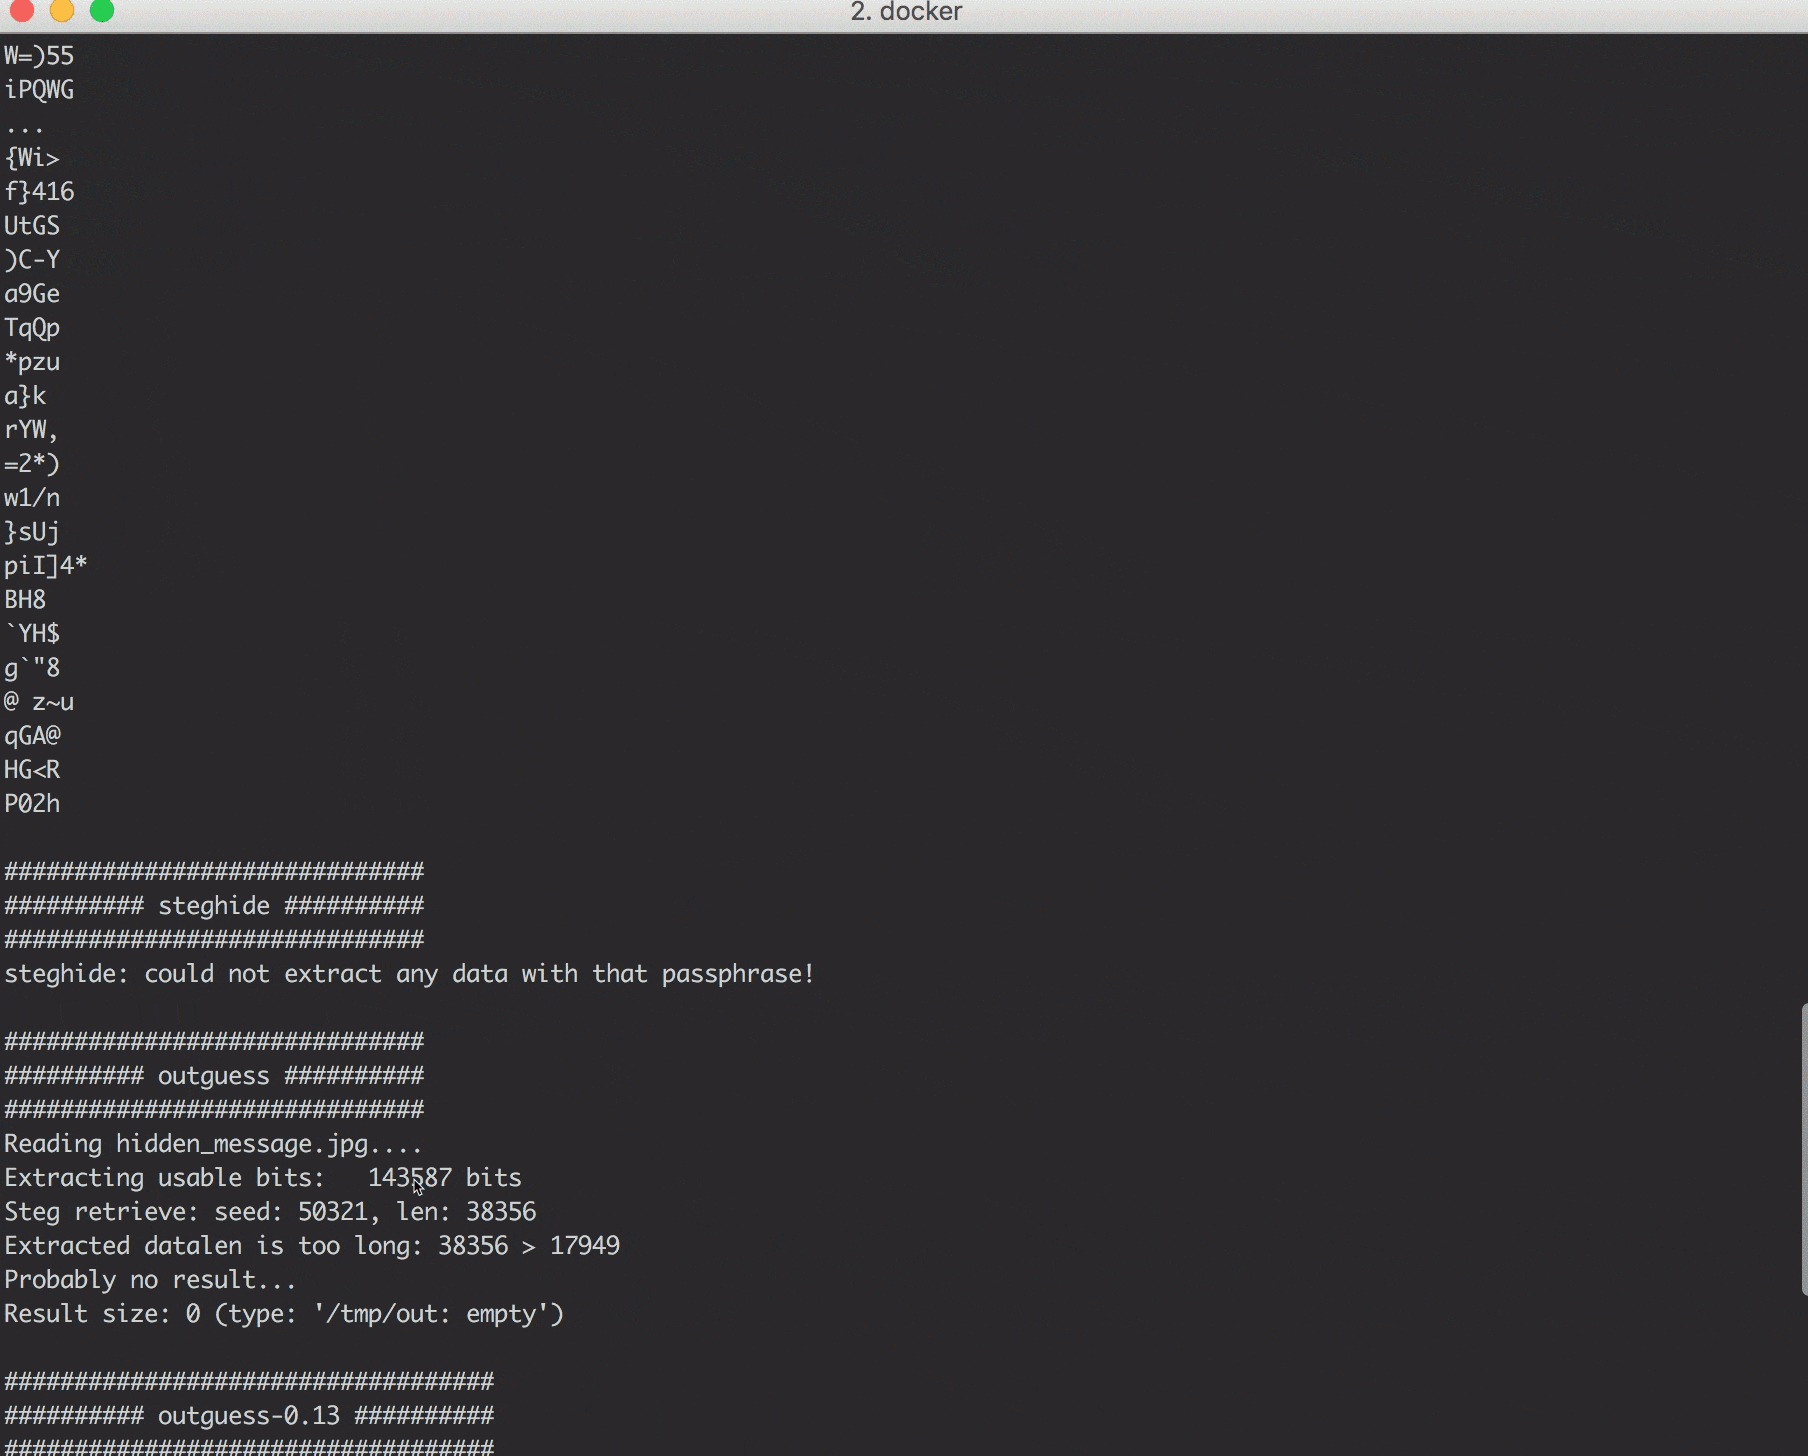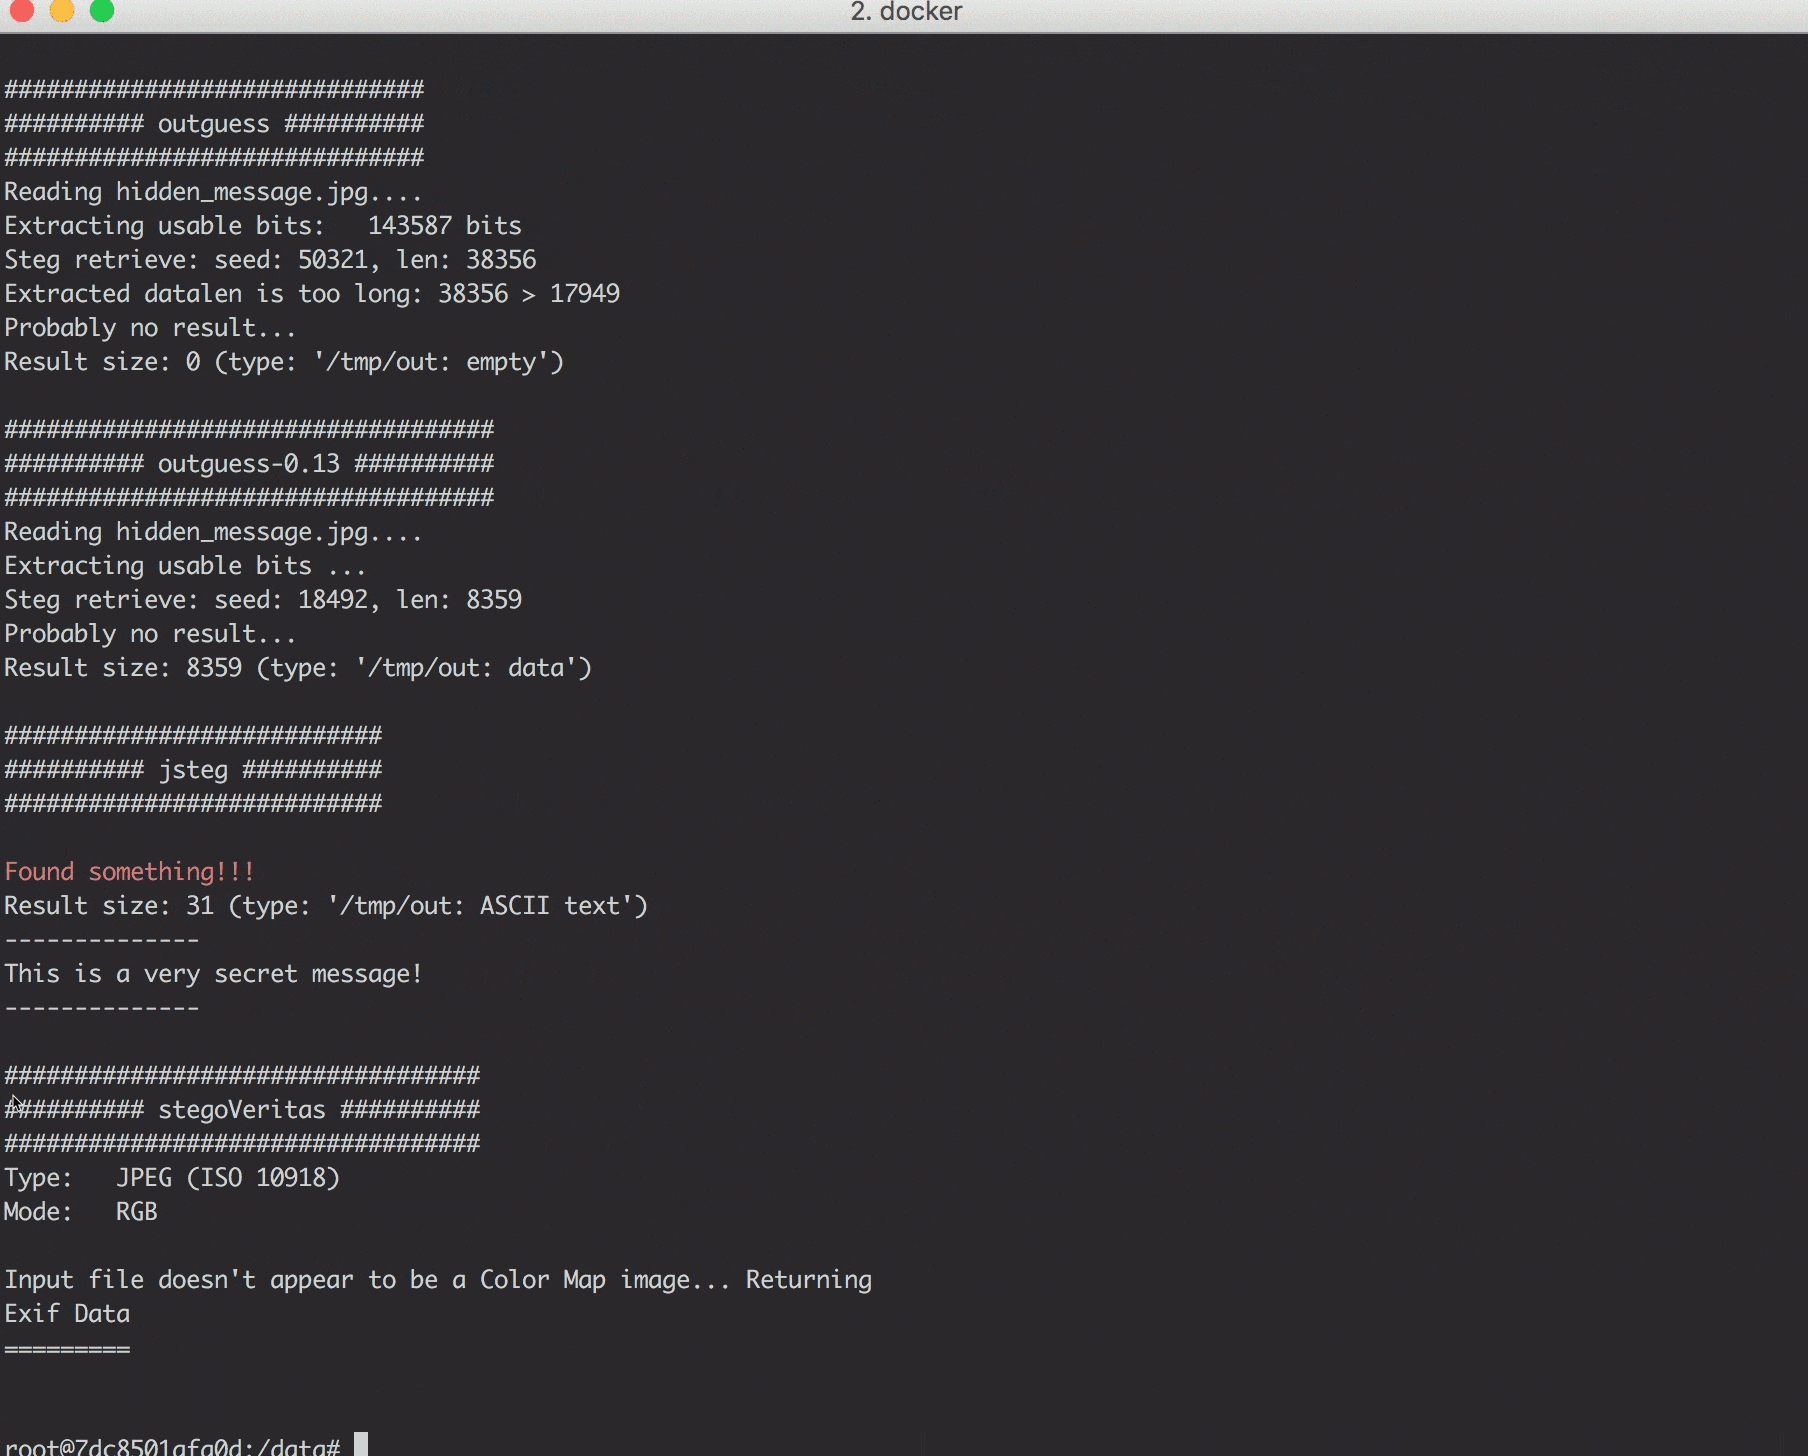 dominicbreuker/stego-toolkit
Коллекция инструментов стеганографии — помогает в решении задач CTF
 bishopfox/cloudfoxable
Создайте собственную намеренно уязвимую площадку для тестирования на проникновение в AWS
 aramosf/joomla_exploits
Подборка проверенных эксплойтов для Joomla с Docker-лабораториями. Включает скрипты для RCE, SQLi, XSS и повышения привилегий, организованные по…
 cves-labs/cve-2026-22241
Лабораторная среда для CVE-2026-22241
 yonliud/cve-2026-76904
Однодневный POC | Неаутентифицированная SQL-инъекция в GeoServer, приводящая к полному RCE
 momenbasel/htb-writeups
Структурированная коллекция из 500+ разборов машин Hack The Box, 400+ решений задач и интерактивных учебных инструментов, включая графы знаний,…
 saferman/cve-2020-7471
Django уязвимость:CVE-2020-7471 Потенциальная SQL-инъекция через StringAgg(delimiter) среда уязвимости и POC
 revyhub/cve-2026-43284---dirtyfrag-analysis-thm-
TryHackMe Dirty Frag (CVE-2026-43284) — разбор Linux LPE
 cved-sources/cve-2018-3810
Docker-контейнер, предоставляющий уязвимую среду для CVE-2018-3810, предназначенный для тестирования безопасности и образовательной практики…
 s3v3n-jg/cve-2026-76460
Учебная лаборатория на Flask, имитирующая обход аутентификации CVE-2026-76460, с уязвимым, безопасным и строгим режимами, а также скриптом эксплойта…
 trailofbits/not-going-anywhere
Преднамеренно уязвимые программы на Golang, раскрывающие недостатки web, gRPC и database/sql, для обучения безопасности, обнаружения уязвимостей и…








