
 #1
Инструменты для обхода систем обнаружения и предотвращения вторжений (IDS/IPS) и средств контроля сетевой безопасности.
Рекомендация Kitploit
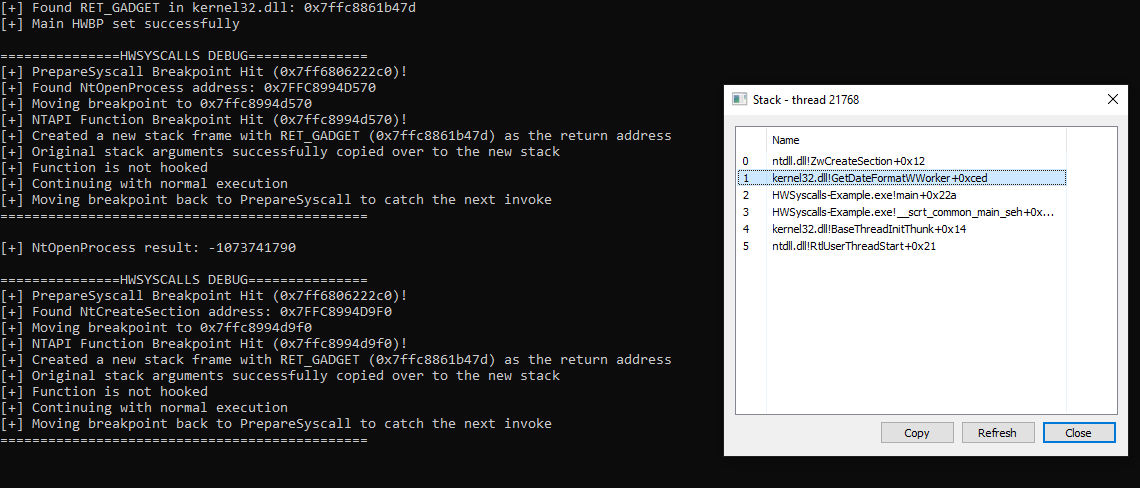
 dec0ne/hwsyscalls
HWSyscalls — это новый метод выполнения косвенных системных вызовов с использованием HWBP, HalosGate и синтетического трамплина на kernel32 с HWBP.
 hackplayers/salsa-tools
Salsa Tools - ShellReverse TCP/UDP/ICMP/DNS/SSL/BINDTCP/Shellcode/SILENTTRINITY и обход AV, патч AMSI
 med0x2e/executeassembly
Загрузка/внедрение .NET-сборок путём; повторного использования загруженного CLR AppDomainManager процесса-хоста (spawnto), затирания PE…
 lsecqt/offensivecpp
Этот репозиторий содержит фрагменты кода на C/C++, которые могут быть полезны в конкретных наступательных сценариях.
 threatexpress/cs2modrewrite
Преобразование профилей Cobalt Strike в скрипты modrewrite
 yunemse48/403bypasser
Автоматизирует методы обхода ограничений доступа HTTP 403 с использованием манипуляции заголовками, запутывания путей и преобразования HTTP-методов…
 tomac/yersinia
Фреймворк для атак на уровне 2 сети, использующий протоколы STP и CDP, позволяющий осуществлять DoS-атаки, перехват роли корневого моста и атаки на…
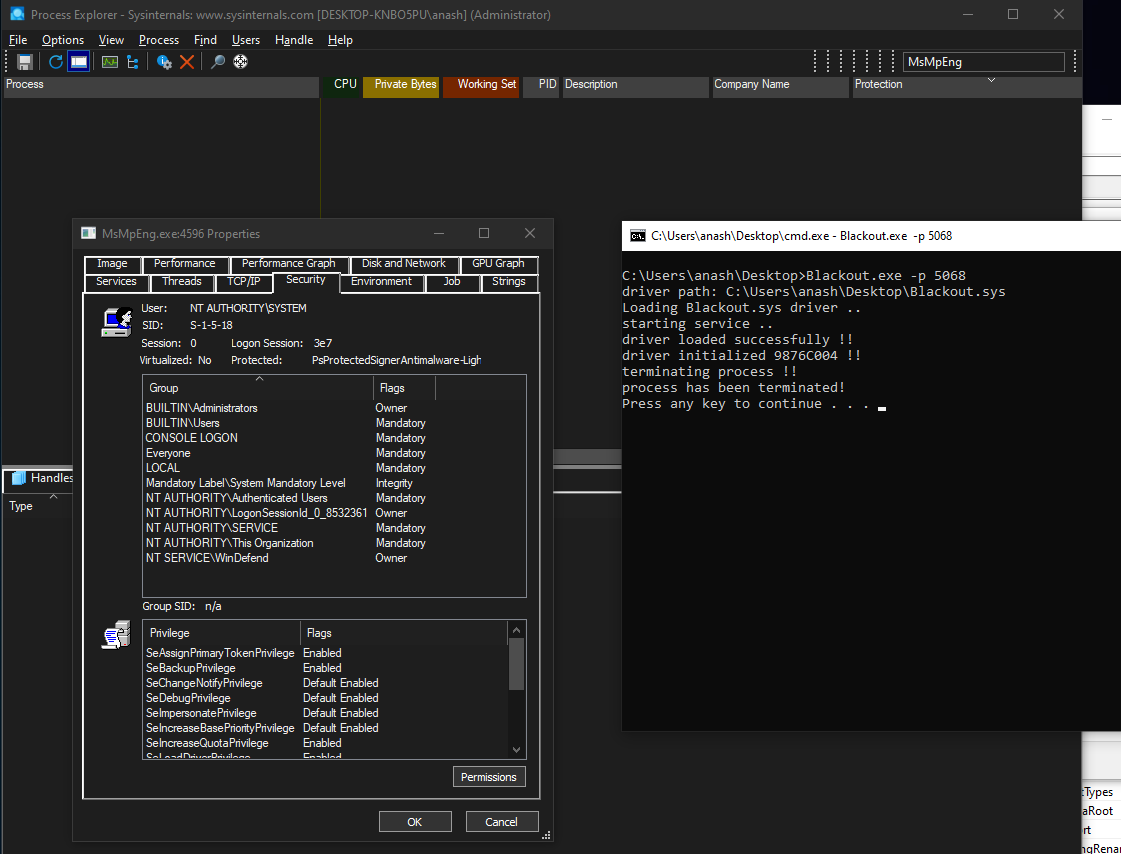 zeromemoryex/blackout
убить процессы, защищённые антивирусом ( BYOVD )
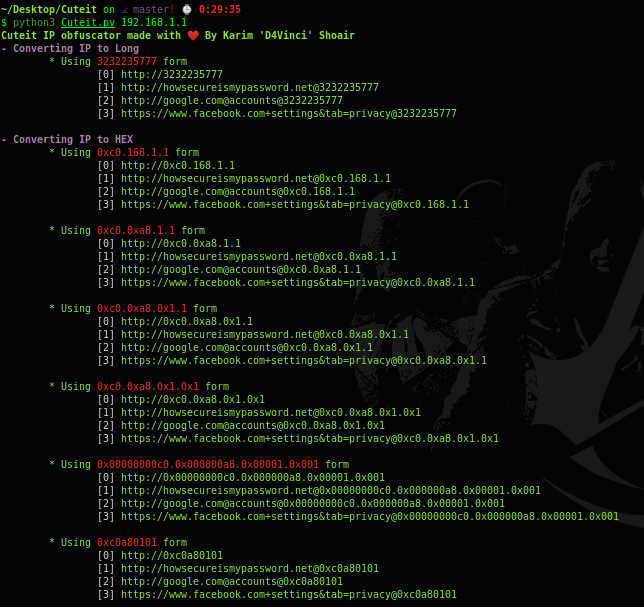 d4vinci/cuteit
Обфускатор IP-адресов, созданный, чтобы сделать вредоносный IP немного симпатичнее.
 rvn0xsy/cooolis-ms
Cooolis-ms — это инструмент для выполнения кода, который включает в себя Metasploit Payload Loader, Cobalt Strike External C2 Loader и Reflective DLL…
 pmsosa/duckhunt
:dart: Предотвращение атак RubberDucky (или других инъекций нажатий клавиш)
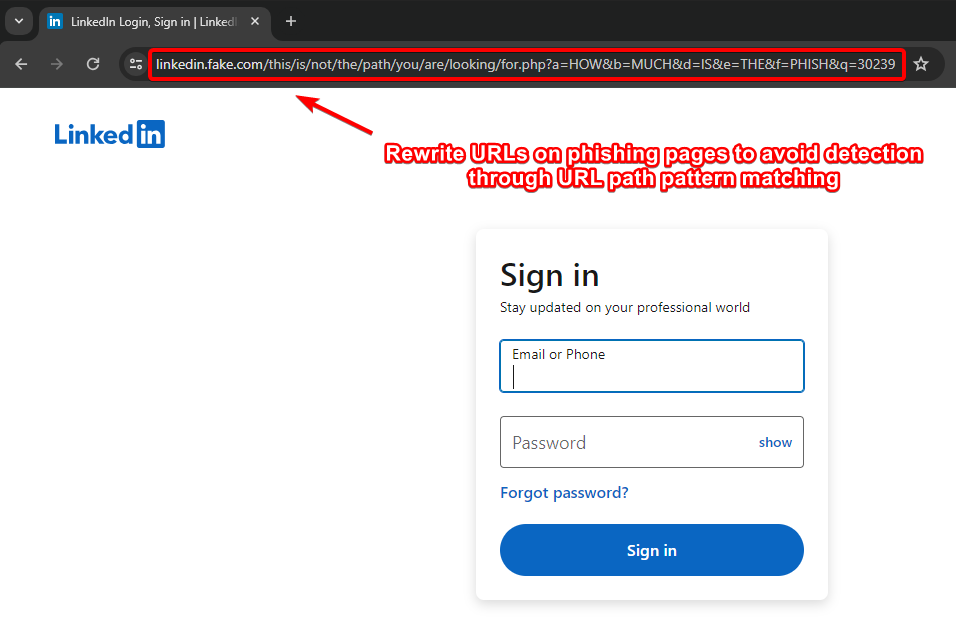 an0nud4y/evilginx-phishing-infra-setup
Evilginx: Руководство по настройке фишинговой инфраструктуры – Обеспечение безопасности инфраструктуры Evilginx и Gophish, удаление IOCs, фишинговые…
 rasta-mouse/crystal-kit
Evasion kit для Cobalt Strike
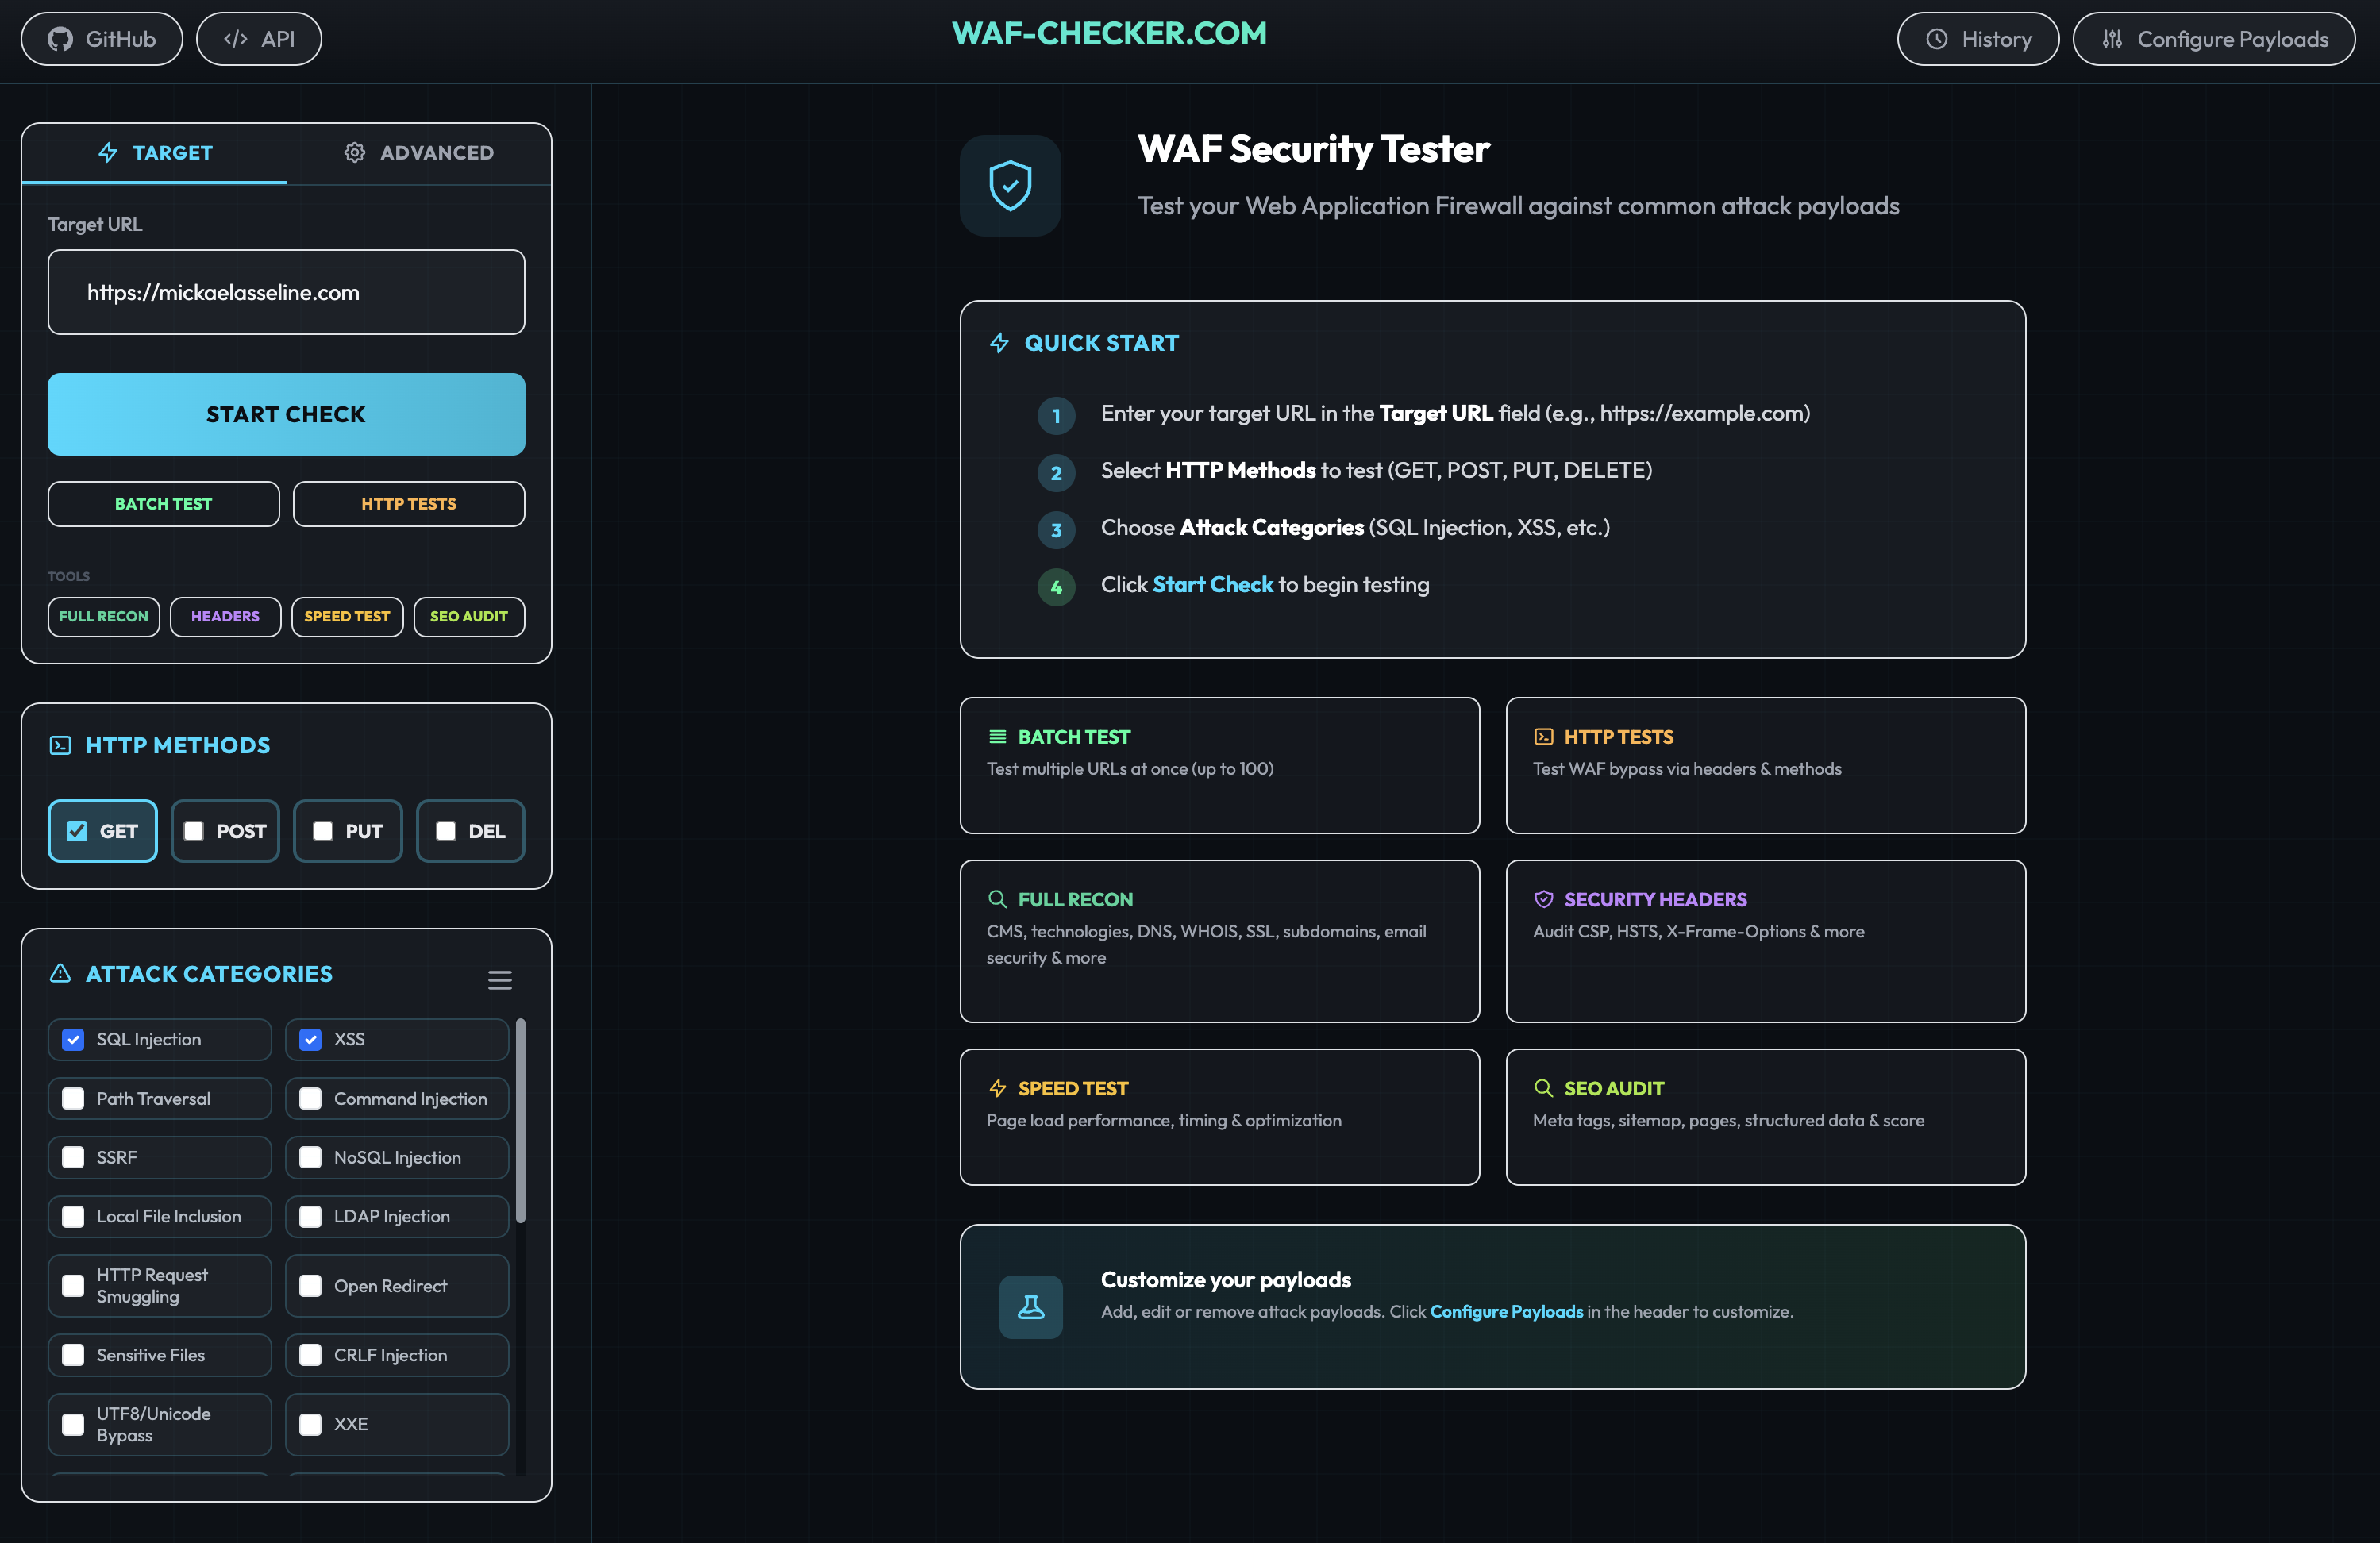 papamica/waf-checker
Тестирует ваш WAF с помощью +160 полезных нагрузок
 helviojunior/hookchain
HookChain: новый взгляд на обход решений EDR
 emptymonkey/revsh
Обратная оболочка с поддержкой терминала, туннелированием данных и расширенными возможностями пивотинга.
 valdikss/super-uefiinsecureboot-disk
Super UEFIinSecureBoot Disk: Загрузите любую ОС или .efi файл без отключения UEFI Secure Boot
 vxcrypt0r/voidgate
Метод, который можно использовать для обхода сканеров памяти AV/EDR. Его можно применять для скрытия хорошо известных и обнаруживаемых шеллкодов…








