
 #1
Инструменты для обхода систем обнаружения и предотвращения вторжений (IDS/IPS) и средств контроля сетевой безопасности.
Рекомендация Kitploit
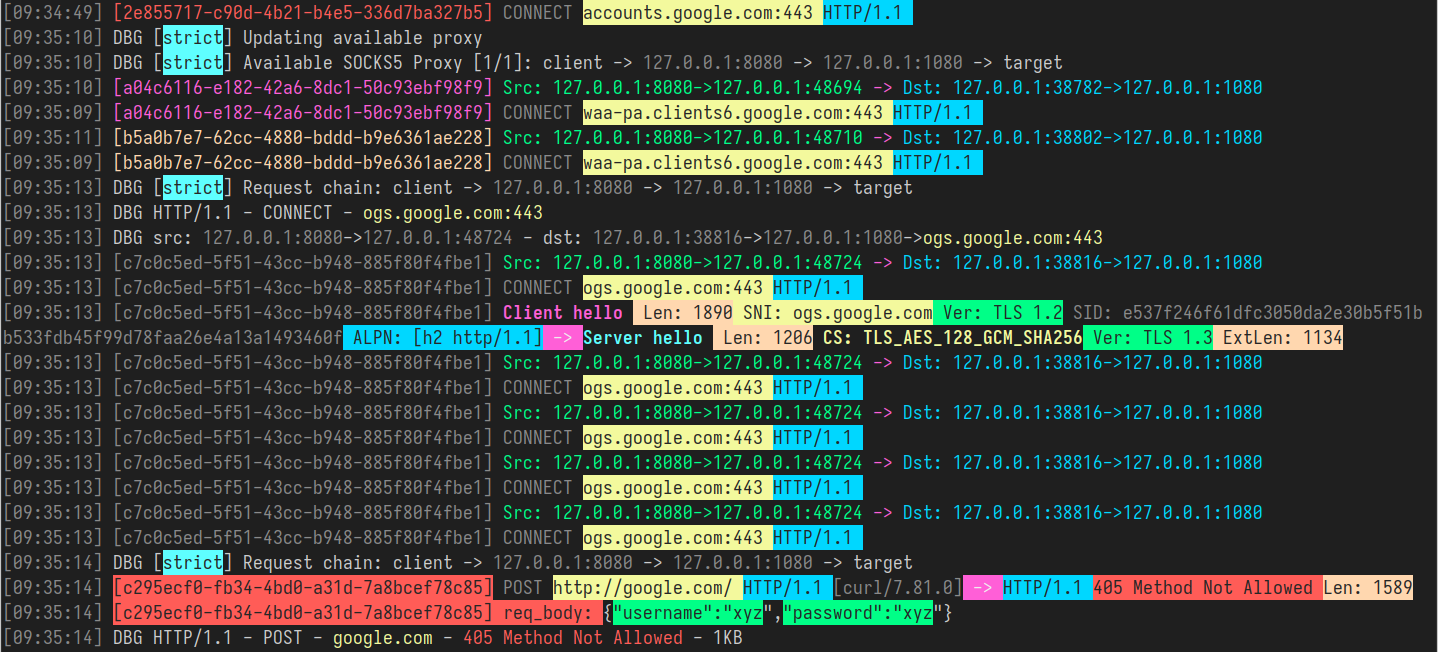
 shadowy-pycoder/go-http-proxy-to-socks
CLI MITM-прокси, преобразующий SOCKS4/SOCKS5 в HTTP/HTTPS/HTTP2/HTTP3 с прозрачным перенаправлением TCP/UDP, спуфингом ARP/NDP/DNS, перехватом…
 voidsecsoftwares/voidsyscall
Кроссплатформенный имплант и C2 на основе системных вызовов — прямые системные вызовы (Windows), необработанные системные вызовы (Linux), каналы…
 bc-security/empire
Empire — это фреймворк для пост-эксплуатации и эмуляции действий противника, который используется для оказания помощи Red Teams и специалистам по…
 4n4s4zi/tfo-connect-bypass
Использование TCP Fast Open для обхода сетевых правил, основанных на системных вызовах (PoC для CVE-2026-63828/CVE-2026-72243)
 davidsonrafaelk/evillimiter
Инструмент, который отслеживает, анализирует и ограничивает пропускную способность устройств в локальной сети без административного доступа
 abraxas/veneficus
Суперэлитный end-to-end имплант 0day. Полная kill-chain. Эксплуатация, повышение привилегий, пивотинг, отравление, закрепление.
 cifertech/esp32-div
ESP32DIV — это многоцелевой беспроводной инструментарий наступательного и оборонительного назначения на базе ESP32.
 iamsopotatoe-coder/tinyload
Паковщик и криптер с открытым исходным кодом для Windows x64 PE. Сжимает и шифрует исполняемые файлы с помощью пользовательской виртуальной машины,…
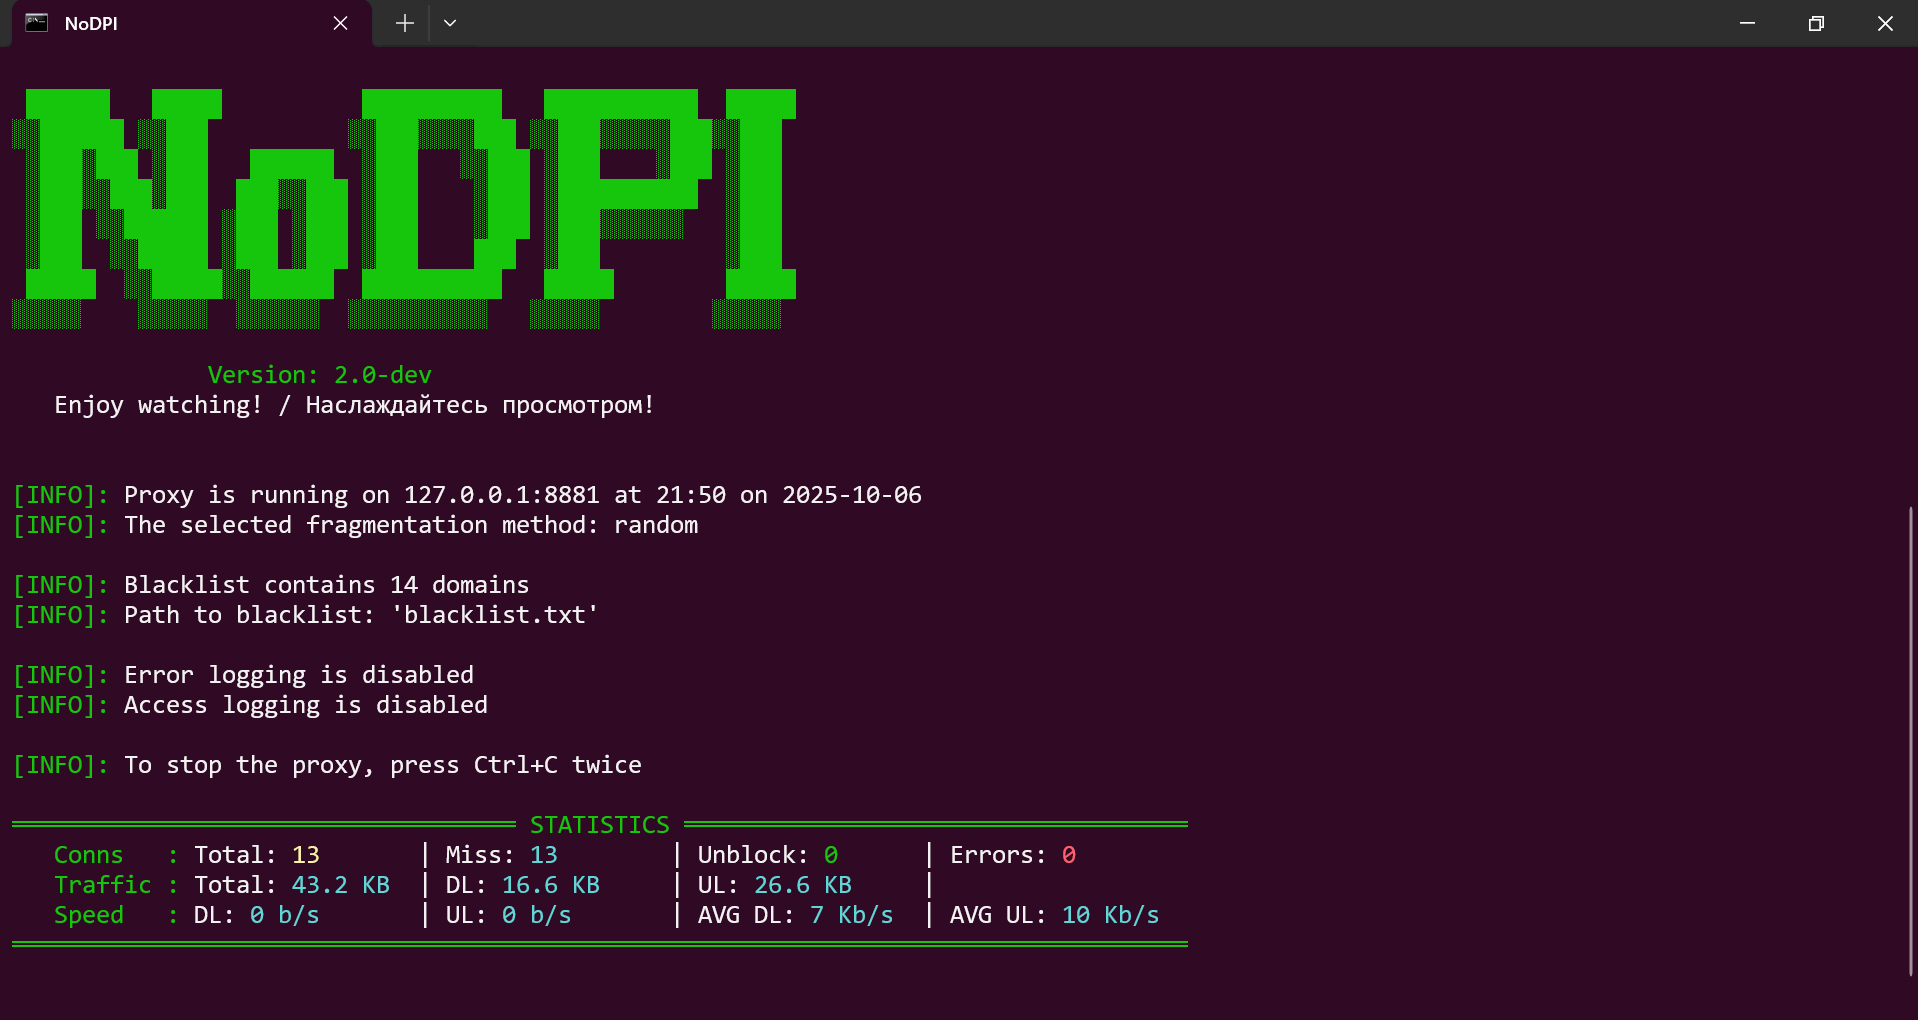 gvcoder09/nodpi
Локальный прокси, который обходит глубокий анализ пакетов (DPI) путем фрагментации TLS-пакетов ClientHello, обеспечивая доступ к заблокированным…
 drk1wi/portspoof
Эмулирует открытые порты и сигнатуры сервисов на всех 65535 TCP-портах, чтобы замедлить разведку, запутать сканеры и истощить ресурсы атакующего с…
 hika-sec/terminator_killer
Убийца процессов в режиме ядра, эксплуатирующий CVE-2026-0828 (BYOVD) для завершения защищённых процессов через уязвимый подписанный драйвер, в обход…
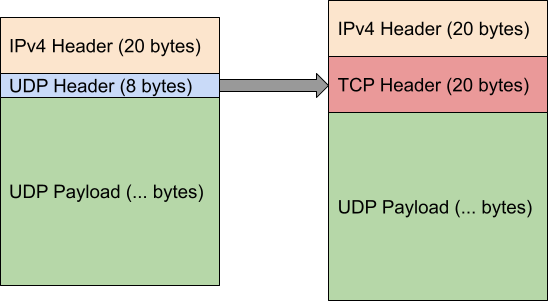 dndx/phantun
Преобразует UDP-поток в (фальшивые) TCP-потоки, которые могут проходить через межсетевые экраны/NAT уровня 3 и уровня 4 (NAPT).
 jvoisin/snuffleupagus
Модуль безопасности для php7 и php8 - уничтожение классов ошибок и виртуальное исправление остального! https://snuffleupagus.rtfd.io
 whispergate/lldp
C2-профиль для Mythic, туннелирующий зашифрованный peer-to-peer трафик агентов через Organizationally Specific TLV протокола IEEE 802.1AB LLDP для…
 blacksnufkin/byovd
Исследовательские сценарии использования BYOVD, включающие обнаружение уязвимых драйверов и методологию реверс-инжиниринга. (CVE-2025-52915, …
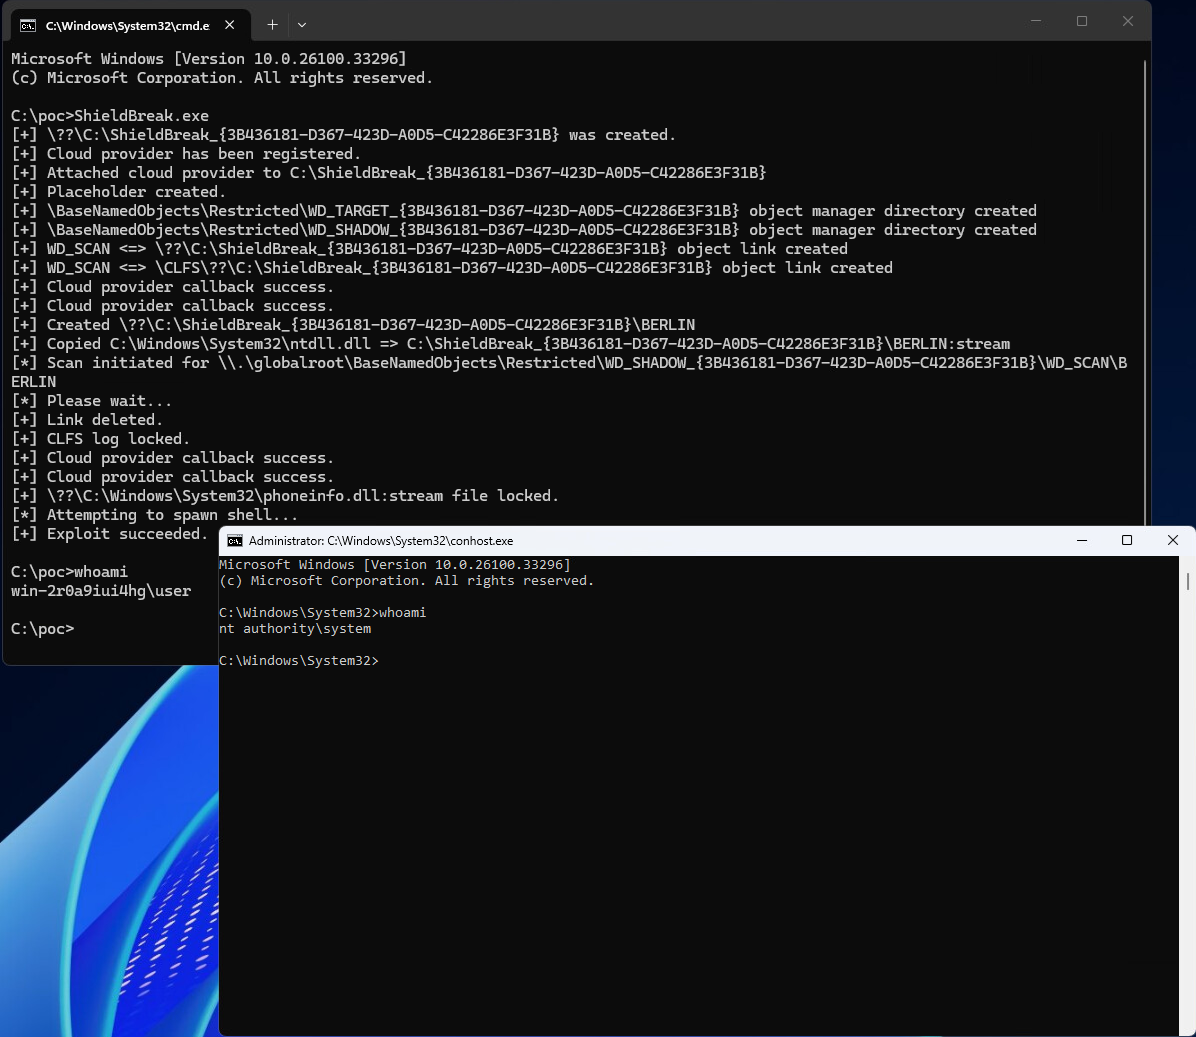 1neptune/shieldbreak
Доказательство концепции 0day-уязвимости Windows Defender, демонстрирующее обход патча для CVE-2026-69414, нацеленное на Windows 11 25H2 и Server…
 cenobyte-vincit/dyen
Загрузчик Mach-O dylib в память для штатного Python в macOS; расшифровывает, отображает в память и запускает пейлоады без использования dlopen и…
 cenobyte-vincit/memdumper
Злоупотребляет энтайтлментами отладчика macOS и переменной DYLD_INSERT_LIBRARIES для снятия дампа памяти запущенного процесса или поиска по ней,…








