
 #1
Инструменты для обхода систем обнаружения и предотвращения вторжений (IDS/IPS) и средств контроля сетевой безопасности.
Рекомендация Kitploit
 bgsilvait/win-cve-2021-31166
Доказательство концепции для CVE-2021-31166 (RCE в http.sys) с развёртыванием через Terraform на AWS, включая скрипты для тестирования и правило…
 toddkk02/cve-2025-29927
Эксплойт-концепт для CVE-2025-29927, демонстрирующий обход аутентификации в промежуточном ПО Next.js через заголовок x-middleware-subrequest, с…
 ahmedmansour93/event-id-229-rule-name-soc262-cve-2024-1709-
Идентификатор события 229 Имя правила SOC262 ScreenConnect Обнаружена эксплуатация обхода аутентификации (CVE-2024-1709)
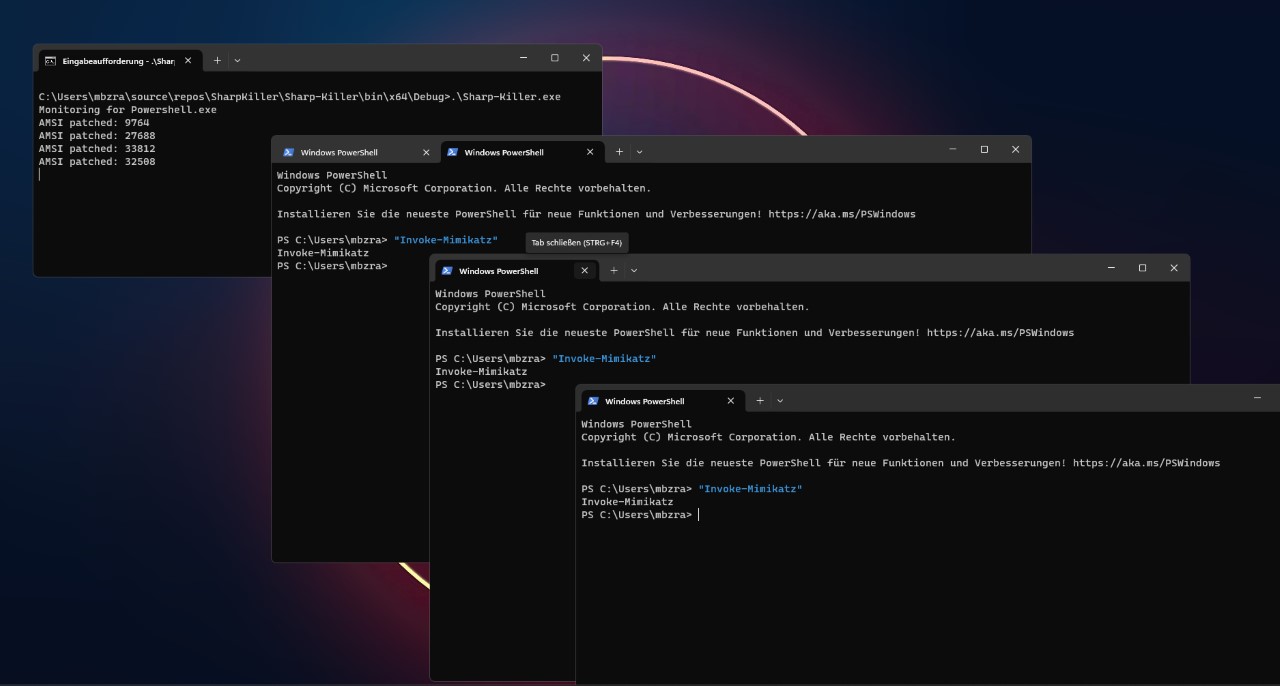 s1lkys/sharpkiller
Пожизненный обход AMSI от @ZeroMemoryEx, портированный на .NET Framework 4.8
 regit/opensvp
Opensvp - это инструмент безопасности, реализующий "атаки" для проверки устойчивости межсетевого экрана к атакам на уровне протокола.
 v1v1/sleight
Скрипт настройки редиректора для Empire HTTP(S) C2
 azurit/modsecurity-backdoor
Это proof-of-concept вредоносного программного обеспечения, работающего внутри WAF ModSecurity.
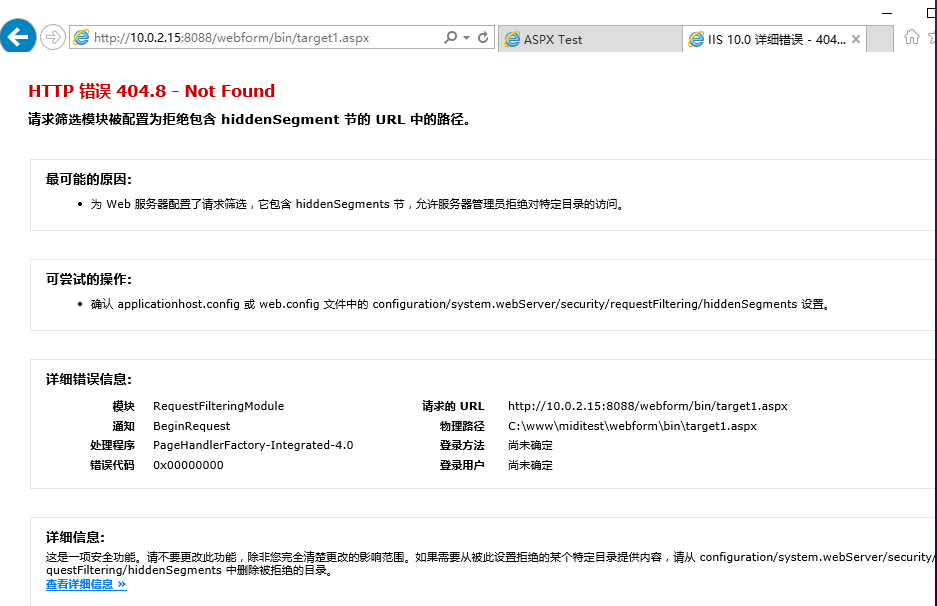 midisec/cve-2023-36899
Среда воспроизведения и инструменты для уязвимости CVE-2023-36899, нацеленные на обход аутентификации сеанса без cookie в ASP.NET.
 lovechoudoufu/about_cobaltstrike4.5_cdf
cobaltstrike версии 4.5: взлом, удаление признаков checksum8, обход BeaconEye, исправление утечки пути к stage из-за ошибок, добавление двухфакторной…
 nxploited/cve-2025-8723
Cloudflare Image Resizing <= 1.5.6 | Неаутентифицированное удаленное выполнение кода
 sebastian-mora/cve-2020-27358-27359
CVE-2020-27358 и CVE-2020-27359
 streghstreek/cve-2020-1938
Правила обнаружения уязвимости CVE-2020-1938 (Ghostcat) в коннекторе AJP Apache Tomcat с сигнатурами Suricata и Bro для мониторинга эксплуатации на…
 aulauniversal/cve-2023-44487
RapidResetClient
 rickgeex/cve-2025-5777-citrixbleed
CitrixBleed-2 (CVE-2025-5777) – эксплойт доказательства концепции для NetScaler ADC/Gateway “memory bleed”
 ajunque9/goaround
Инструмент, который позволяет генерировать обходы AMSI и автоматически обфусцировать PowerShell-скрипты с использованием трех различных методов…
 simoesctt/-ctt-pan-os-exploit-cve-2024-340
CTT-PAN-OS-Exploit – CVE-2024-3400 (CVSS 10.0) с улучшением Convergent Time Theory. Использует α = 0.0302011 временную дисперсию, 33-слойный каскад…
 knqyf263/cve-2021-40346
CVE-2021-40346 PoC (HAProxy HTTP Smuggling)








