
 #1
Аппаратные модули безопасности, TPM, защищенные анклавы и инструменты доверия к оборудованию.
Рекомендация Kitploit
 thegaminggallifreyan/liberationplay-cve-2025-24132-airbourne-poc
POC для CVE-2025-24132 (AirBourne). В настоящее время просто вызывает переполнение и приводит к краху.
 bishopfox/you-re-doing-iot-rng
Результаты и код устройств из презентации DEF CON 29 "You're Doing IoT RNG"
 oscardagrach/cve-2019-5700
CVE-2019-5700
 416rehman/asus-bsitf-0-day-poc
PoC для CVE-2026-13585
 szymonh/rndis-co
CVE-2022-25375 - Демо-эксплойт RNDIS USB Gadget
 szymonh/zephyr_cve-2021-3625
CVE-2021-3625 - Примеры эксплойтов для Zephyr
 ramenfast/zenfone9-root
Временный root (uid 0) на ASUS Zenfone 9 с заблокированным загрузчиком через CVE-2025-21479 + утечку физических адресов на основе perf. GPLv3.
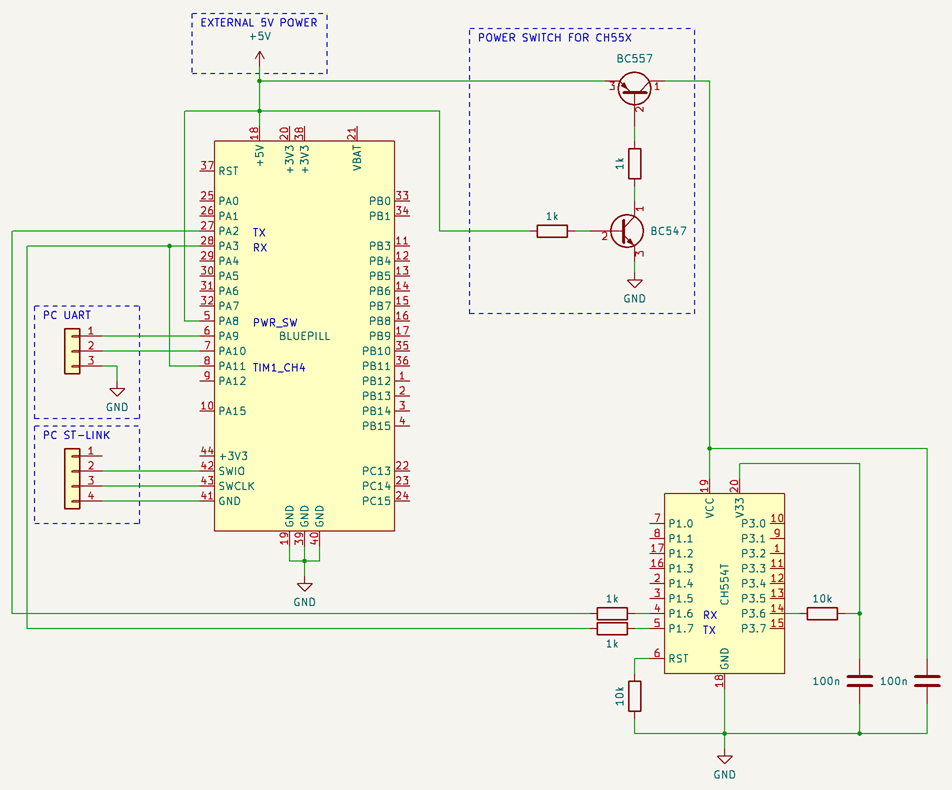 finngineering/ch55x_firmware_extractor
Экстрактор прошивки для микропроцессоров CH55x
 ciscopsirt/cve-2022-20866
Проверка RSA-ключей для CVE-2022-20866
 mein-0/gvcidrv64
Эксплойт proof-of-concept для драйвера ядра Gigabyte GVCIDrv64.sys, обеспечивающий локальное повышение привилегий через произвольное чтение/запись…
 supermagnum/galdralag-firmware
Криптографическая платформа для Baochip-1x.
 freax13/cve-2024-21980-poc
Эксплойт для CVE-2024-21980, направленный на прошивку AMD SEV для расшифровки произвольной памяти выведенных из эксплуатации гостей SEV-SNP через…
 secforce/cve-2021-37748
Эксплойт-код для CVE-2021-37748, нацеленный на Grandstream HT801 ATA, демонстрирующий удалённое выполнение кода с помощью специально сформированных…
 maherazzouzi/cve-2024-26817-amdkfd
Потенциальное целочисленное переполнение, приводящее к переполнению кучи в AMD KFD.
 deadends/legion
Legion — это ткань аутентификации с нулевым разглашением, созданная для конфиденциальности
 withsecurelabs/usb-ninja-detection-poc
Обнаруживает атаки с инъекцией нажатий клавиш USB Ninja, регистрируя нажатия клавиш и события приложений, предоставляя доказательство концепции для…
 aterror2be/cve-2020-14974
Простой POC, демонстрирующий уязвимость, найденную в IObitUnlocker 1.1.2, которая использует коды IOCTL, обнаруженные в его уязвимом драйвере…
 jeromeyoung/cve-2021-40154
PoC для тестирования уязвимости BootROM, обнаруженной в LPC55S69 и серии K82








