
 #1
Аппаратные модули безопасности, TPM, защищенные анклавы и инструменты доверия к оборудованию.
Рекомендация Kitploit

 yt2w/cve-2025-9961
Эксплойт для переполнения буфера стека TP-Link AX10/AX1500 в CWMP (TR-069), позволяющий удаленное выполнение кода через ret2libc с обходом ASLR.…
 deadends/legion
Legion — это ткань аутентификации с нулевым разглашением, созданная для конфиденциальности
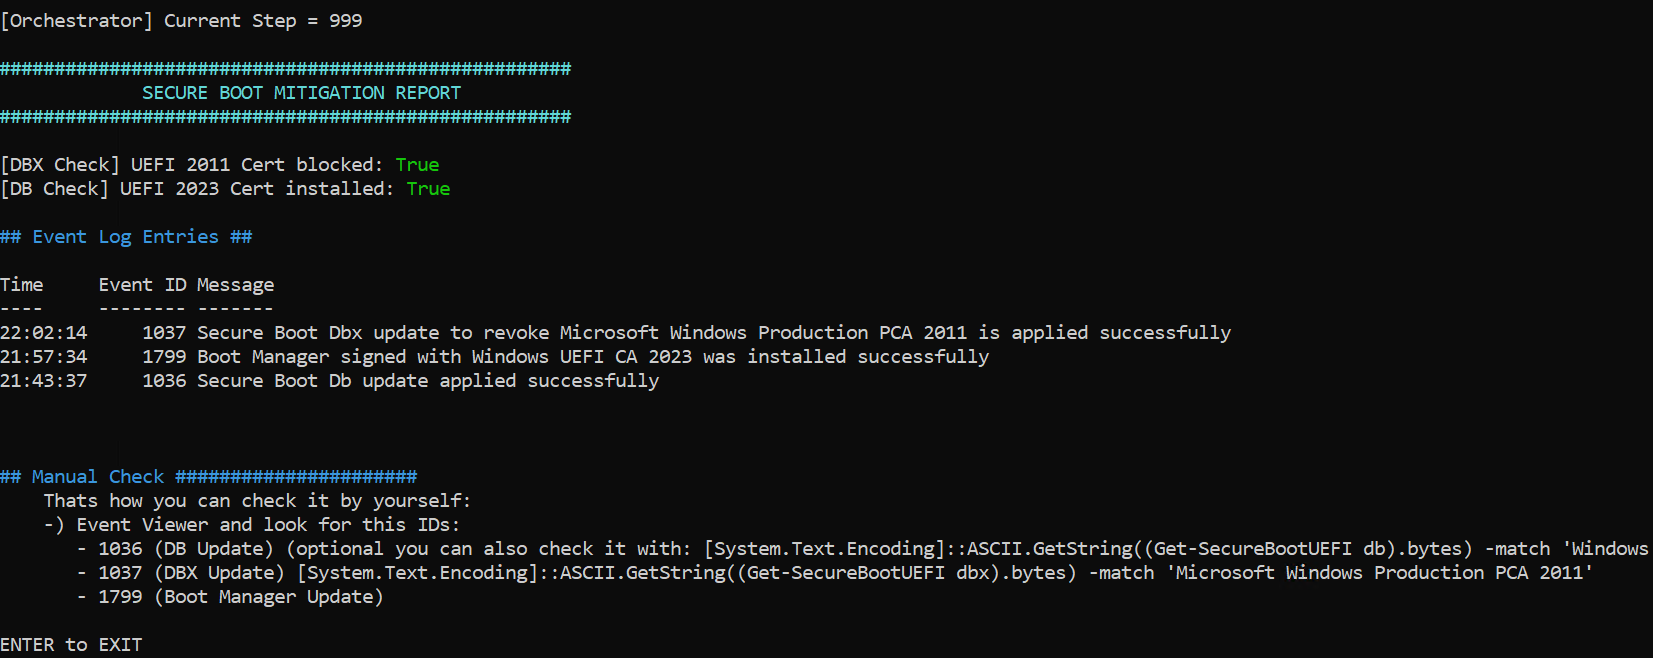 v1ckxy/orchestrated-powershell-for-cve-2023-24932-en
Перевод на английский язык
 finngineering/ch55x_firmware_extractor
Экстрактор прошивки для микропроцессоров CH55x
 h3xdum/xiaomi-c200-firmware-analysis
От UART до Root: Взлом Xiaomi C200 через U-Boot
 luismirandaacebedo/cve-2025-65855
Консультация по безопасности для CVE-2025-65855 — множественные уязвимости в механизме OTA-обновлений HelpFlash IoT
 spawn451/cve-2025-8061-exploit
Эксплуатация уязвимого драйвера LnvMSRIO.sys
 k0n9-log/cve-2025-60854
Уязвимость D-link AX1500
 thorat-shubham/jxl_infotainment_cve-2025-63895
Доказательство концепции для CVE-2025-63895: эксплуатация переполнения буфера LMP Bluetooth Classic в автомобильных информационно-развлекательных…
 pegork/f32
Ультракомпактная плата разработки на базе ESP32-C3, предназначенная для исследований в области безопасности встраиваемых систем, с примером…
 sunrayvision/vision-msi-thermal-control
MSI Modern 15H AI C1MGT-096IT Linux управление температурным режимом — EC-контроль на основе реверс-инжиниринга с профилями вентиляторов и порогом…
 zedeldi/cve-2025-47827
PoC и отчет об уязвимости для CVE-2025-47827.

 jason996/maritime-security-paper
Всестороннее исследование уязвимостей безопасности автономных морских судов и рекомендации по защите
 jaden-bowers/tenda-router-vr-and-exploit
Разбор рехостинга прошивки роутера Tenda AC15 и воспроизведения эксплойта удалённого выполнения команд (CVE-2020-10987).
 blacksnufkin/deadmanswitch
DeadManSwitch на Rust с несколькими триггерами (удалёнными, локальными и сетевыми)
 demining/scalar-venom-attack
Репозиторий эксплойта и исследований, анализирующий CVE-2025-60013 — критическую уязвимость инициализации HSM, позволяющую восстановить приватные…
 d7ead/cve-2025-63602
Раскрытие информации о CVE-2025-63602, включая PoC для использования небезопасного драйвера в Awesome Miner 11.2.4, приводящего к произвольному…
 jdbonfils/poc_cve-2025-48507
Доказательство концепции CVE-2025-48507. Уязвимость может быть использована небезопасным ПО (например, Linux) для нарушения Trust Zone и получения…








