
 #1
Аппаратные модули безопасности, TPM, защищенные анклавы и инструменты доверия к оборудованию.
Рекомендация Kitploit

 264312431/picohaxx
Эксплойт ядра для устройств Pico 4, основанный на cve-2023-33107.
 zhazhalove/osquery_cve-2024-23443
Osqery расширение HP BIOS WMI
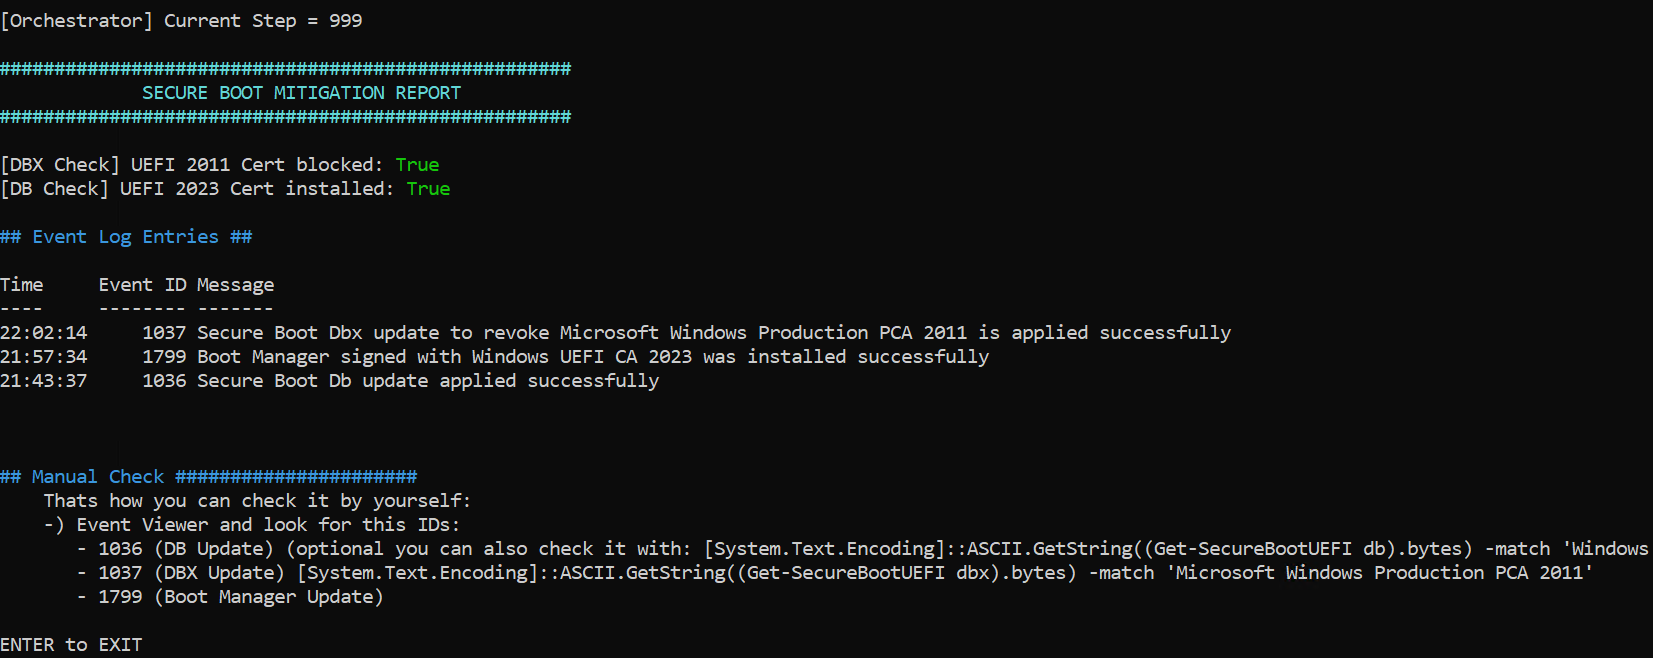 v1ckxy/orchestrated-powershell-for-cve-2023-24932-en
Перевод на английский язык
 nikameru/nxboot
Инструмент для внедрения полезной нагрузки для консолей Nintendo Switch, уязвимых к CVE-2018-6242 ("Fusée Gelée")
 jeromeyoung/cve-2021-40154
PoC для тестирования уязвимости BootROM, обнаруженной в LPC55S69 и серии K82
 mathse/meltdown-spectre-bios-list
список исправлений BIOS/прошивок, устраняющих CVE-2017-5715, CVE-2017-5753, CVE-2017-5754
 ph4r05/ledger-app-monero-1.42-vuln
Репозиторий PoC для CVE-2020-6861: Извлечение ключа Spend key приложения Ledger Monero
 nevercodecorrect/lede-17.01.3
Версия-содержит-cve-2019-12272
 jgoyd/ios-attack-chain-cve-2025-31200-cve-2025-31201
CVE-2025-31200 — это zero-day, zero-click RCE-уязвимость в AudioConverterService iOS CoreAudio, срабатывающая при открытии вредоносного аудиофайла…
 szymonh/inspector-gadget
CVE-2021-39685 Описание и пример эксплойта для уязвимости переполнения Linux USB Gadget
 lva/infineon-cve-2017-15361
Простой скрипт PowerShell для проверки того, использует ли компьютер чип Infineon TPM, уязвимый к CVE-2017-15361.
 mselbrede/gardyn
CVE-2025-29628, CVE-2025-29629, CVE-2025-29630, CVE-2025-29631
 xen0bit/fwbt
Код Proof of Concept для взаимодействия с Firewalla через Bluetooth Low-Energy и эксплуатации CVE-2024-40892 / CVE-2024-40893
 oliviaholly/fusee-gelee
Реализация эксплойта Fusee Gelee (CVE-2018-6242) для Nintendo Switch, а также пользовательская полезная нагрузка.
 laginimaineb/extractkeymaster
Эксплойт, который извлекает ключи KeyMaster компании Qualcomm с использованием CVE-2015-6639 и CVE-2016-2431
 ndureiss/e1000_vulnerability_exploit
Эксплуатация уязвимости VirtualBox (https://nvd.nist.gov/vuln/detail/CVE-2018-3295)
 szymonh/d-os-descriptor
CVE-2022-25258 - Демонстрационный эксплойт, нацеленный на обработчик OS-дескриптора USB-гаджета
 lunnova/puma6fail
CVE-2017-5693 Уязвимость отказа в обслуживании в модемах Puma 6








