
 #1
Аппаратные модули безопасности, TPM, защищенные анклавы и инструменты доверия к оборудованию.
Рекомендация Kitploit

 puglia-ryan/s-v-project-implementation-of-cve-2015-3256
Воспроизводимый proof-of-concept для краха CVE-2015-3456 (VENOM), нацеленный на виртуальный контроллер гибких дисков QEMU. Демонстрирует управляемые…
 yozarseef95/cve-2023-31595
IC Realtime ICIP-P2012T уязвим для некорректного контроля доступа через открытый порт
 rjw57/hdcp-genkey
Генерация ключей источника и приемника HDCP из утекшего мастер-ключа
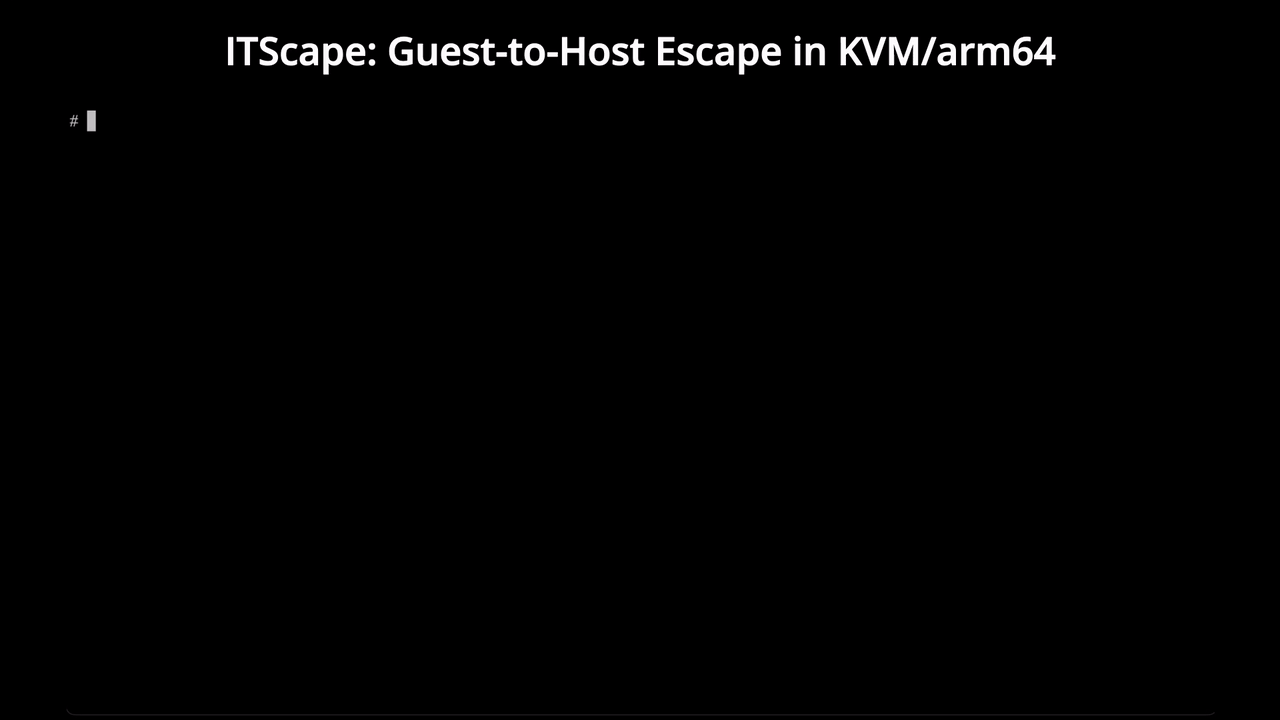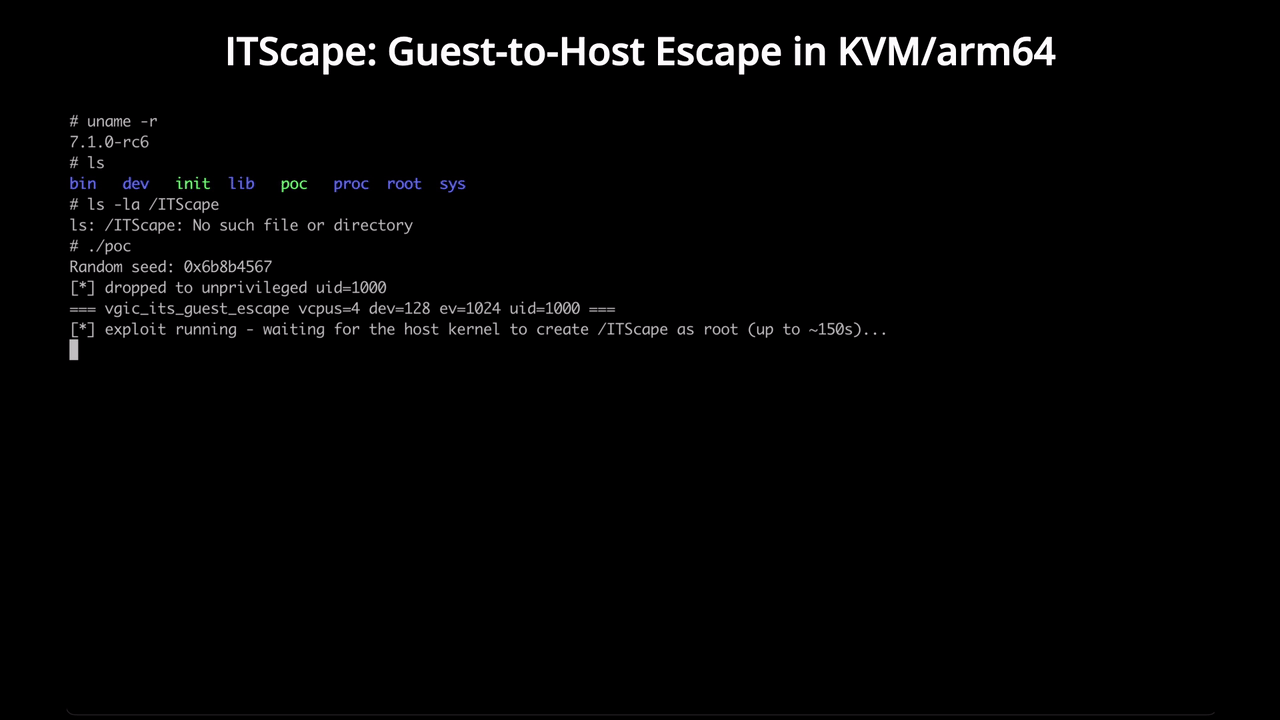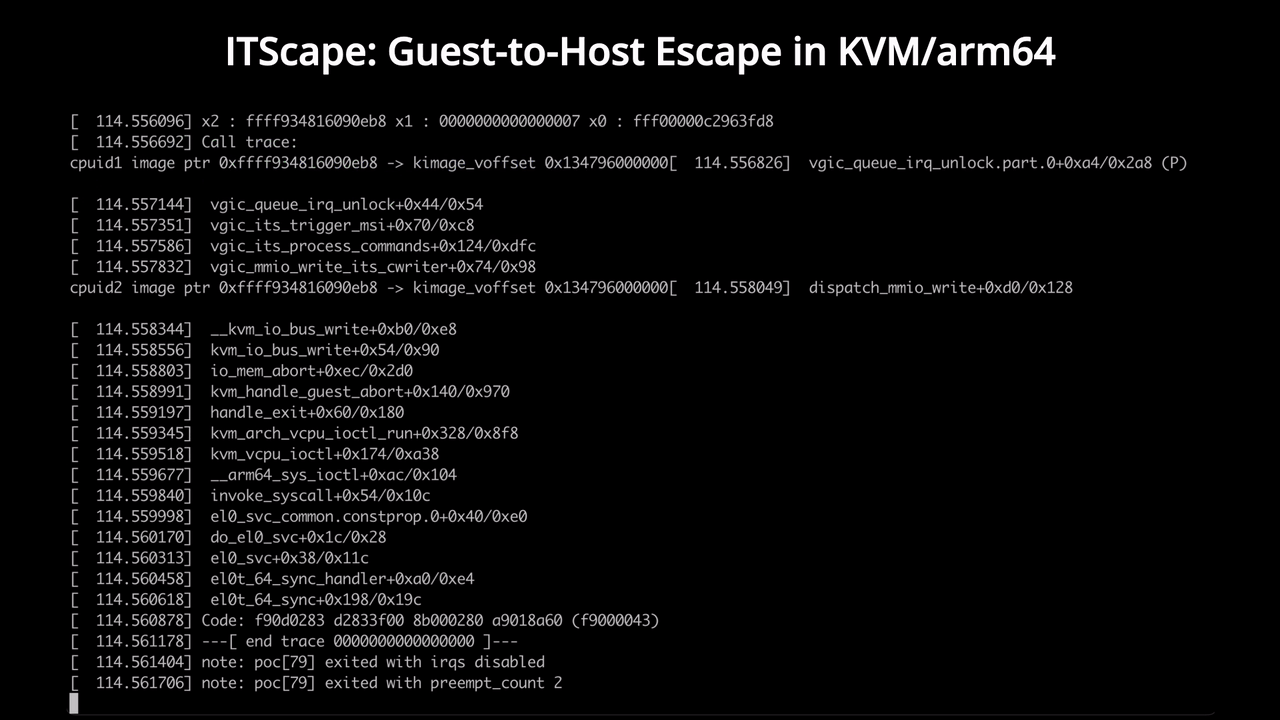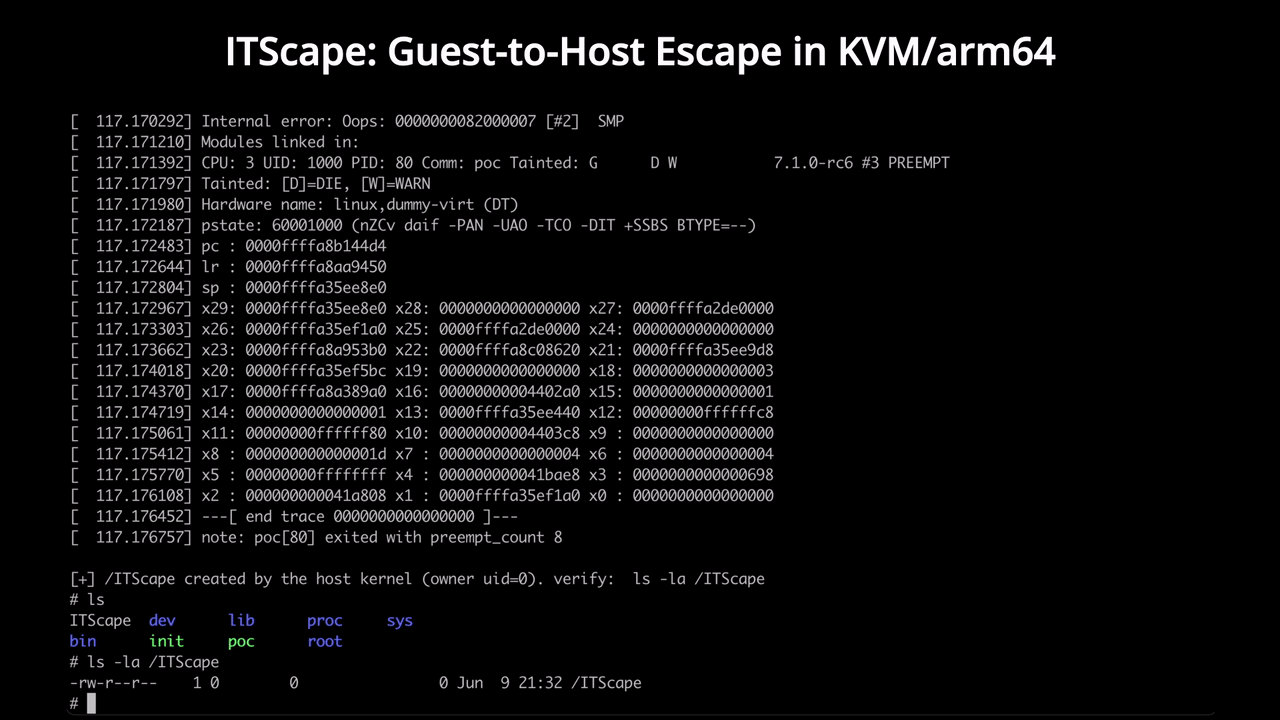 v4bel/itscape
CVE-2026-46316 эксплойт для побега гость-хост KVM/arm64, использующий состояние гонки в эмуляции vGIC-ITS для выполнения кода ядра хоста из…
 shinyquagsire23/cve-2020-12753-poc
Концептуальный эксплойт для CVE-2020-12753
 ch3rn0byl/cve-2021-21551
Эксплойт Proof-of-concept для CVE-2021-21551, нацеленный на драйвер Dell dbutil_2_3, для выполнения кода в системах с отключенным HVCI.
 reswitched/rcm-modchips
Коллекция разработок «модчипов» для запуска пейлоадов через уязвимость Tegra RCM (CVE-2018-6242)
 bicurico/vaxd
Лёгкий дизассемблер для Windows, инструмент для инспекции PE-файлов и помощи в патчинге нативных EXE/DLL-файлов.
 oscardagrach/cve-2019-5700
CVE-2019-5700
 yt2w/cve-2025-9961
Эксплойт для переполнения буфера стека TP-Link AX10/AX1500 в CWMP (TR-069), позволяющий удаленное выполнение кода через ret2libc с обходом ASLR.…
 bishopfox/you-re-doing-iot-rng
Результаты и код устройств из презентации DEF CON 29 "You're Doing IoT RNG"
 ahmaaaaadbntaaaaa-byte/tid-the-instant-destroyer
Аппаратный протокол безопасности для смягчения атак по побочным каналам на основе кэша.
 demining/scalar-venom-attack
Репозиторий эксплойта и исследований, анализирующий CVE-2025-60013 — критическую уязвимость инициализации HSM, позволяющую восстановить приватные…
 lva/infineon-cve-2017-15361
Простой скрипт PowerShell для проверки того, использует ли компьютер чип Infineon TPM, уязвимый к CVE-2017-15361.
 jdbonfils/poc_cve-2025-48507
Доказательство концепции CVE-2025-48507. Уязвимость может быть использована небезопасным ПО (например, Linux) для нарушения Trust Zone и получения…
 victorique-123/cve-2023-38829-netis-wf2409e_report
对NETIS WF2409E路由器进行的一次完整硬件安全分析研究。通过对设备进行拆解分析、调试接口识别、固件提取等工作,记录了硬件分析的全过程、漏洞细节以及相应的安全建议,希望能帮助提高物联网设备的安全性。
 bytereaper77/avx-side-channel
Побочный канал по времени на основе AVX — обнаружение ASLR

 dudux/routerfirmwares
Набор образов прошивок роутеров. В основном тех, которые недоступны и требуют извлечения через JTAG, UART, выпайку флеш-памяти или получения…








