
 #1
Инструменты для оценки безопасности физического оборудования, встраиваемых систем и устройств IoT.
Рекомендация Kitploit

 infobyte/cve-2022-27255
Автоматизированный набор инструментов для анализа прошивок и эксплуатации CVE-2022-27255 — переполнения буфера в Realtek eCos SDK SIP ALG,…
 tacnetsol/cve-2019-10999
Полный эксплойт для D-Link DCS-5020L, краш POC для других уязвимых устройств.
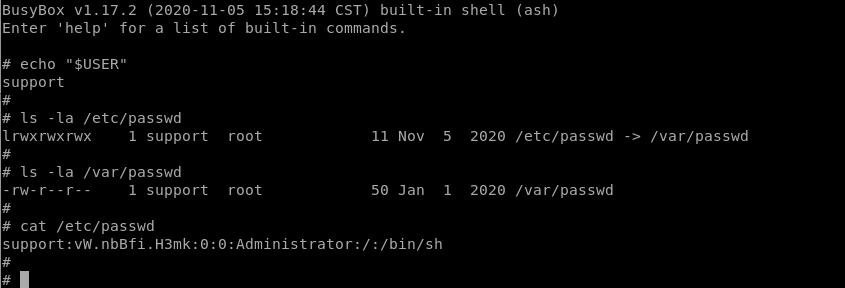 leoservalli/privilege-escalation-mitrastar
Уязвимость повышения привилегий в маршрутизаторах MitraStar
 microsoft/routeros-scanner
Инструмент для сканирования криминалистических артефактов и уязвимостей RouterOS (Mikrotik).
 riverloopsec/killerbee
IEEE 802.15.4/ZigBee набор инструментов для исследования безопасности
 shaikusaf/system_bt_aosp10_r33_cve-2022-20229
Стек Bluetooth Android (Fluoride) с конкретным патчем для CVE-2022-20229, предоставляющий уязвимую версию для исследований безопасности и разработки…
 dozernz/bugstropics
Вспомогательные материалы к докладу "Hunting Bugs In The Tropics" на DEFCON 30
 shaikusaf/system_bt_aosp10_r33_cve-2022-20224
Репозиторий стека Bluetooth AOSP, модифицированный для устранения CVE-2022-20224, предоставляющий исправленную версию стека Bluetooth Fluoride для…
 kuleuven-cosic/starlink-fi
Мод-чип для инжекции сбоев напряжения, предназначенный для black-box оценки безопасности терминалов Starlink; обходит проверку подписи загрузчика,…
 henry4e36/cve-2022-31269
Nortek Control Linear eMerge E3-Series 信息泄露
 leonardobg/cve-2022-24654
Доказательство концепции эксплуатации аутентифицированной уязвимости межсайтового скриптинга (XSS) с сохранением в прошивке INTELBRAS ATA 200 версии…
 cuerz/cve-2021-36260
Инструмент для массового обнаружения и эксплуатации уязвимости RCE в устройствах Hikvision.
 shaikusaf/frameworks_av_aosp10_r33_cve-2021-0520
Эксплойт или анализ для CVE-2021-0520 в медиа-фреймворке Android (frameworks/av) на AOSP 10 r33, нацеленный на уязвимость в обработке аудио/видео.
 sbaresearch/amlsec
Автоматизированное выявление рисков безопасности с использованием инженерных данных на основе AutomationML
 robertguetzkow/cve-2021-37740
PoC для уязвимости DoS CVE-2021-37740 в прошивке v3.0.3 устройств SCN-IP100.03 и SCN-IP000.03 от MDT. Ошибка исправлена в прошивке v3.0.4.
 marginresearch/foisted
MikroTik удалённый джейлбрейк для v6.x.x
 squirre17/cve-2019-8985
CVE–2019–8985 Netis WF2411 RCE
 sourceincite/randy
Эксплойт RCE до аутентификации для Inductive Automation Ignition








