
 #1
Инструменты для оценки безопасности физического оборудования, встраиваемых систем и устройств IoT.
Рекомендация Kitploit

 yanissec/cve-2018-7845
CVE-2018-7845
 yanissec/cve-2018-7844
CVE-2018-7844
 haingn/hik-cve-2021-36260-exploit
Инструмент эксплуатации методом брутфорса на Go, нацеленный на камеры Hikvision, уязвимые к CVE-2021-36260, с многопоточным сканированием и…
 yanissec/cve-2018-7843
CVE-2018-7843
 fzbacon/cve-2023-26976_tenda_ac6_stack_overflow
Эксплойт доказательства концепции для CVE-2023-26976, уязвимость переполнения стека в маршрутизаторах Tenda AC6, позволяющая удаленное выполнение…
 vianic/cve-2023-22855
Уязвимость безопасности - Kardex Mlog MCC
 db44k/cve-2018-5767-ac9
Реализация proof-of-concept для CVE-2018-5767 (https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2018-5767)
 db44k/cve-2020-12124
Эксплойт proof-of-concept для CVE-2020-12124, уязвимость внедрения команд в маршрутизаторах Wavlink WN530H4 через конечную точку…
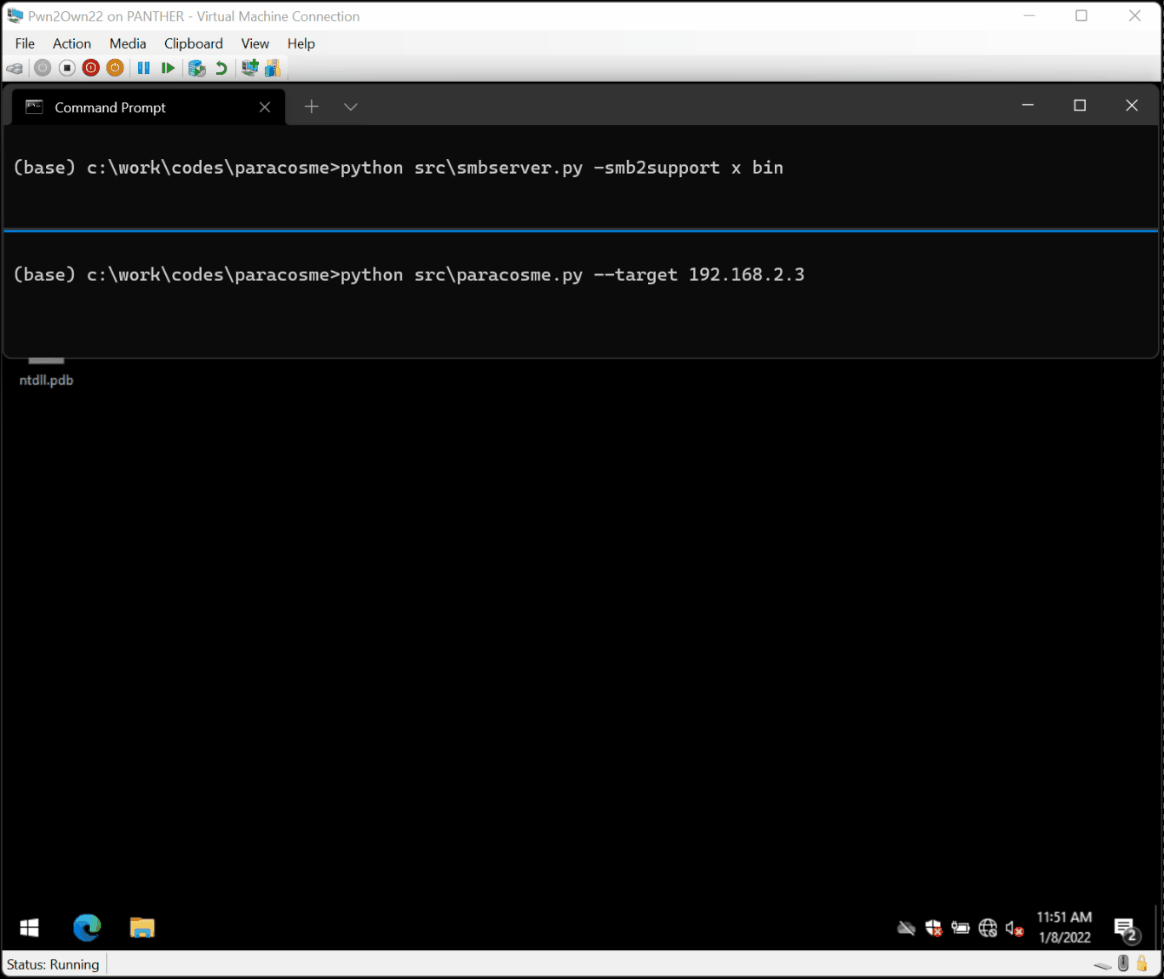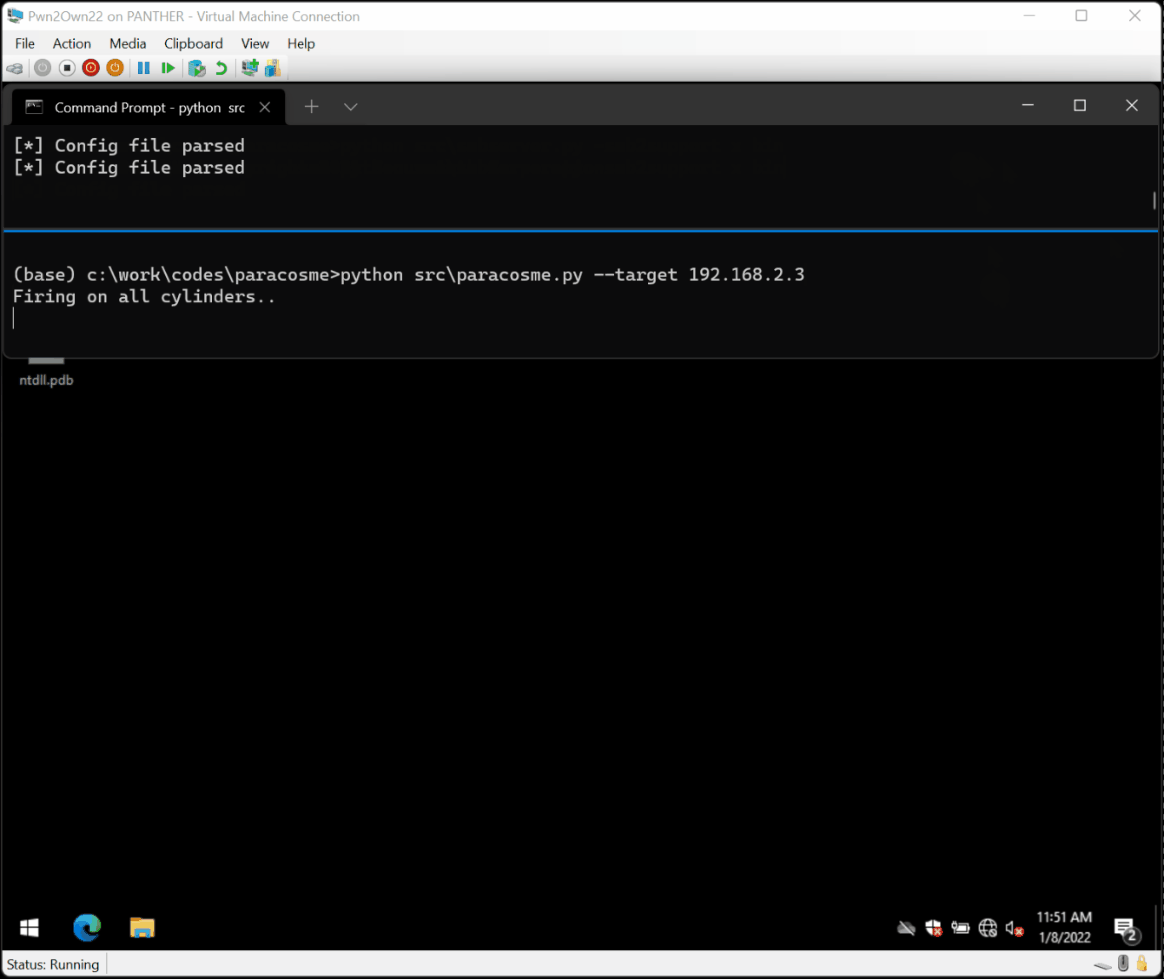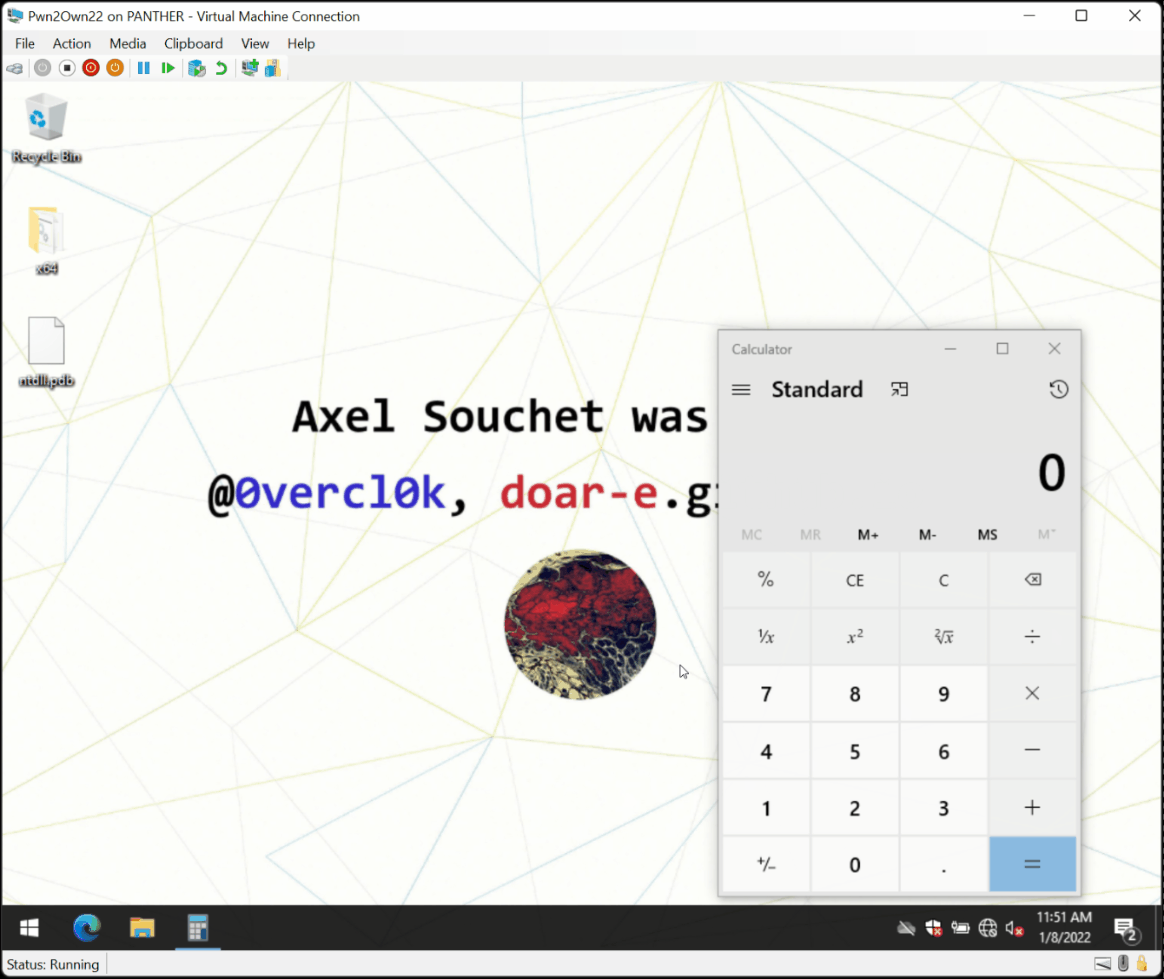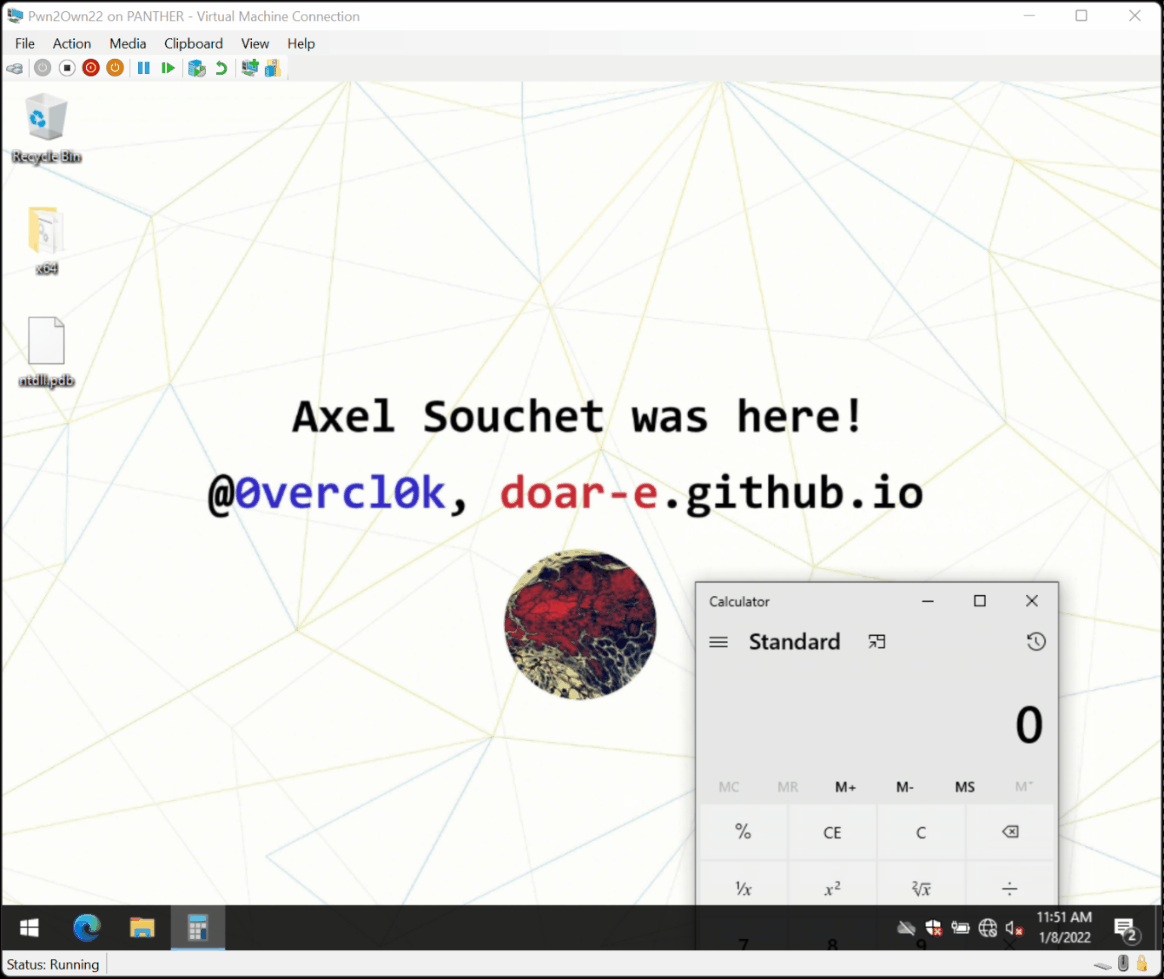 0vercl0k/paracosme
Paracosme — это эксплойт удалённого повреждения памяти с нулевым кликом, который взламывает ICONICS Genesis64 и был успешно продемонстрирован на…
 virtualabs/btlejack
Швейцарский нож для Bluetooth с низким энергопотреблением
 win3zz/cve-2023-43261
CVE-2023-43261 — Утечка учётных данных через незащищённые системные журналы и слабое шифрование паролей
 nomis/eero-zero-length-ipv6-options-header-dos
eeroOS Уязвимость типа «отказ в обслуживании» интерфейса Ethernet (CVE-2023-5324)
 hamza0x/cve-2023-37073
Учётные данные Telnet по умолчанию могут привести к раскрытию информации и атакам типа «отказ в обслуживании» (DoS).
 ret5et/watchguard_webui_unpacker
Watchguard Sysa-dl формат файла
 mateustesser/cve-2023-31717
Эксплойт SQL-инъекции (доказательство концепции) для программного обеспечения FUXA SCADA (<=1.1.12) через параметр id в JSON-запросе POST по HTTP,…
 mateustesser/cve-2023-31716
Доказательство концепции эксплуатации CVE-2023-31716 — уязвимости локального включения файлов (Local File Inclusion) в программном обеспечении FUXA…
 nccgroup/idahunt
idahunt — это фреймворк для анализа бинарных файлов с помощью IDA Pro и поиска интересующих объектов в IDA Pro.
 pazhanivel07/frameworks_av_aosp_10_r33_cve-2023-35687_cve-2023-35679
Эксплойт proof-of-concept для уязвимостей аудио/видео фреймворка Android AOSP 10 R33 (CVE-2023-35687, CVE-2023-35679), позволяющий проводить анализ…








