
 #1
Инструменты для оценки безопасности физического оборудования, встраиваемых систем и устройств IoT.
Рекомендация Kitploit

 theos/sdks
Патченные SDK, включающие закрытые фреймворки tbds
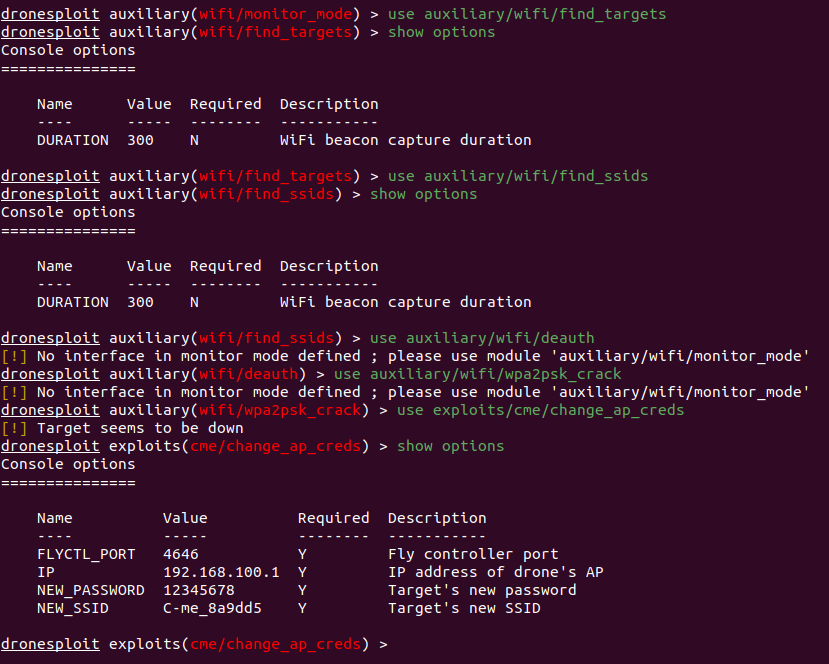 dronesploit/dronesploit
Консольный фреймворк в стиле Metasploit для тестирования на проникновение коммерческих дронов, включающий модульные эксплойты для беспроводных атак,…
 lukejenkins/cve-2022-24693
Документация и шаги воспроизведения для CVE-2022-24693: жестко заданные учетные данные в прошивках Baicells Nova436Q и Neutrino 430, обеспечивающие…
 bu0ucat/d-link-nas-cve-2024-10914-
Это программа обнаружения уязвимости D-Link RCE.
 nitinronge91/sensitive-information-disclosure-via-spi-flash-firmware-for-hathway-router-cve-2024-46383
CVE-2024-46383
 jimilinuxguy/customer-assistance-buttons-sdr
Этот репозиторий содержит работу, которую я вложил в реверс-инжиниринг различных кодеров и протоколов, используемых для кнопок обслуживания клиентов…
 microsoft/ics-forensics-tools
Фреймворк криминалистики с открытым исходным кодом для анализа метаданных и проектных файлов промышленных ПЛК. Сканирует подозрительные артефакты в…
 ospg/binwalk
Прошивка — инструмент анализа
 uthrasri/cve-2021-21401_nanopb-c_aosp10_r33
Легковесная реализация Protocol Buffers на ANSI C для микроконтроллеров и встраиваемых систем с ограниченной памятью, обеспечивающая эффективную…
 hacefresko/cve-2021-4045
Эксплойт для уязвимости внедрения команд в бинарный файл uhttpd из IP-камеры TP-Link Tapo c200
 dhammerg/cve-2023-33669
Эксплойт переполнения стека для маршрутизатора Tenda AC8 (CVE-2023-33669), нацеленный на прошивку US_AC8V4.0si_V16.03.34.06, с эмуляцией и удаленным…
 rodolfomarianocy/unauthenticated-rce-fuxa-cve-2023-33831
Описание и эксплойт CVE-2023-33831, затрагивающего программное обеспечение FUXA для веб-визуализации процессов (SCADA/HMI/Dashboard).
 blasty/lexmark
Утилиты для дешифрования прошивки принтеров Lexmark и продемонстрированный 0day-эксплойт (CVE-2023-23560), затрагивающий более 100 моделей принтеров.
 ps5dev/byepervisor
Эксплойт гипервизора PS5 для прошивок 1.xx-2xx.
 dylvie/cve-2020-35575-tp-link-tl-wr841nd-password-disclosure
Эксплойт-скрипт для CVE-2020-35575 — уязвимости раскрытия пароля в веб-интерфейсах маршрутизаторов TP-Link, предоставляющей удалённый…
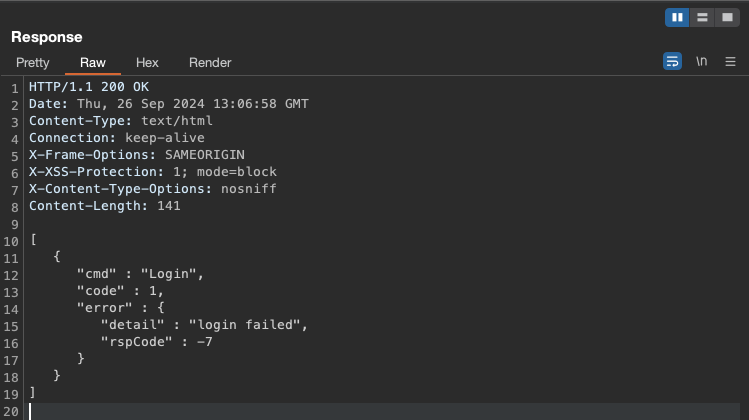 rosembergpro/cve-2024-48644
Reolink Duo 2 WiFi v1.0.280 - Уязвимость перечисления учётных записей
 jianchun-ding/cve-poc-update
Обновление CVE-2023-46371 и CVE-2023-46527
 illixion/root-my-webos-tv
CVE-2023-6319 proof of concept








