
 #1
Инструменты для оценки безопасности физического оборудования, встраиваемых систем и устройств IoT.
Рекомендация Kitploit

 zarcolio/flipperzero
В этом репозитории собраны мои собственные скрипты Ducky/BadUSB, связанные с ними скрипты PowerShell и другие материалы, относящиеся к Flipper Zero.
 sec5gloc/sec5gloc
Устойчивая к атакам архитектура глубокого обучения для безопасной indoor-локализации в сетях 5G, объединяющая CNN и multi-head attention для защиты…
 rosesecurity/apologee
APOLOGEE — это Python-скрипт и модуль Metasploit, который перечисляет скрытый каталог на контроллерах автоматизации Siemens APOGEE PXC BACnet (все…
 yashodhanvivek/cp-xr-de21-s--4g-router-vulnerabilities
Этот отчет предназначен для CVE-2025-44039, зарезервированной для уязвимости UART роутера, назначенной исследователю Yashodhan Vivek Mandke.…
 yash-chandna/cve-2024-34463
Доказательство концепции эксплуатации для CVE-2024-34463, нацеленной на недостаточную безопасность Bluetooth в умных весах BPL Smart Weighing Scale…
 seriousattempts/bootloader_unlock_retroid_pocket_3plus
Разблокировка загрузчика с использованием CVE-2022-38694 для Retroid Pocket 3+
 fakeshell/cve-2021-1931-bbry-key2
эксплойт CVE-2021-1931 (доказательство концепции) для blackberry key2 (le), позволяющий временно прошивать неподписанные образы
 sentinel-one/efi_fuzz
Фаззер с направленным покрытием для переменных UEFI NVRAM, использующий эмуляцию Qiling и AFL++ для обнаружения уязвимостей в прошивке с помощью…
 binarly-io/fwhunt-scan
Инструменты для анализа прошивки UEFI и проверки модулей UEFI с помощью правил FwHunt
 watchtowrlabs/watchtowr-vs-sonicwall-preauth-rce-chain
Цепочка эксплойтов PoC для удаленного выполнения кода до аутентификации на устройствах SonicWall SMA 100, эксплуатирующая уязвимости CVE-2023-44221 и…
 salesforce/hassh
HASSH — это стандарт сетевого fingerprinting, который можно использовать для идентификации конкретных клиентских и серверных SSH-реализаций.…
 dest-3/cve-2023-46012
LINKSYS AC1900 EA7500v3 IGD UPnP Стековое переполнение буфера удаленное выполнение кода уязвимость
 souravbaghz/carpunk
Набор инструментов для инжекции CAN-шины для тестирования безопасности автомобилей. Выполняет управление интерфейсом, сниффинг и атаки инжекции CAN…
 kosmokato/bad-dicom
Фреймворк эксплуатации для CVE-2019-11687
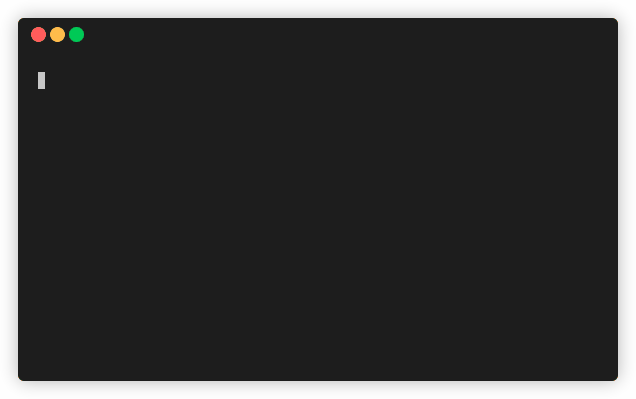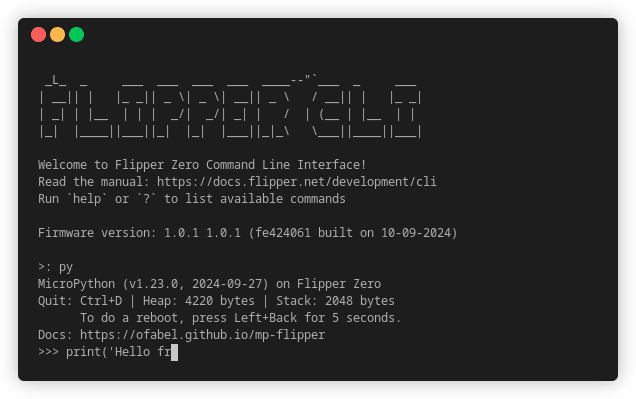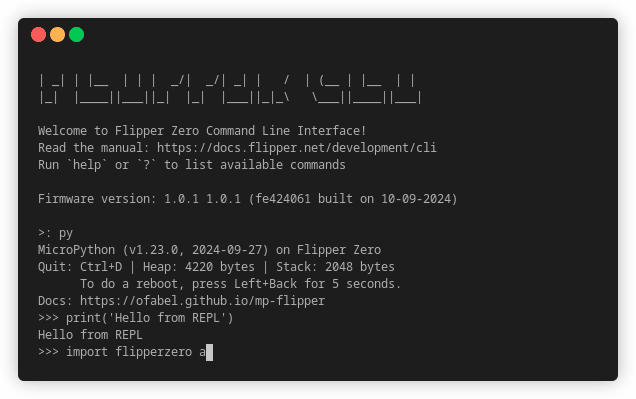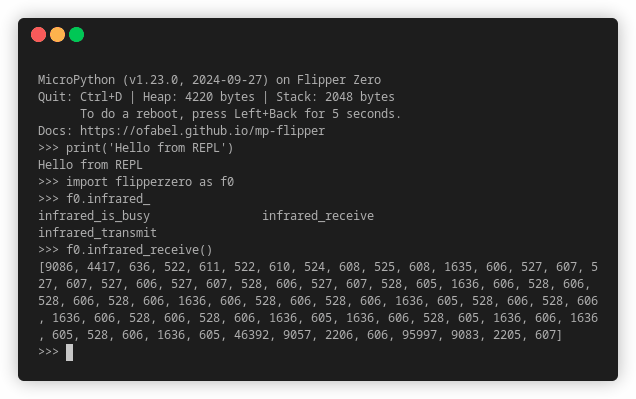 ofabel/mp-flipper
Python-поддержка для Flipper Zero
 alainx277/cve-2025-24797
Уязвимость переполнения буфера в Meshtastic - CVE-2025-24797
 gmh5225/pcileech-asus-xg-c100c
Замаскирован под сетевую карту ASUS XG C100C и реализует функцию имитации трафика
 abbiy/cve-2024-36842-backdooring-oncord-android-sterio-
CVE-2024-36842, создание постоянного бэкдора в информационно-развлекательной системе автомобиля Oncord+ на Android/iOS с помощью вредоносного скрипта!








