 #1
Инструменты для оценки безопасности физического оборудования, встраиваемых систем и устройств IoT.
Рекомендация Kitploit
 peterlinccl/vulnerability-dlink-cve-2025-14659
Статический анализ (Ghidra) и создание пользовательских пакетов (Scapy), демонстрирующие уязвимость внедрения команд DHCP на уровне root…
 zhubaohe123/ghostlock-kit
Одноразовый рут-кит для vivo iQOO Neo9S Pro (MT6989), эксплуатирующий futex PI UAF CVE-2026-43499 через транспорт MCAST, со скриптами и документацией…
 nicholasaleks/infected-drones
Коллекция уязвимостей и эксплойтов против современных GCS
 harshrajsinghania/cve-2026-86547-mrubyc-op-enter
Автономный proof of concept для CVE-2026-86547 — разыменование NULL-указателя в mrubyc op_enter() вплоть до версии 4.0.0.
 woaphone/cve-2021-28664-poc
Скелет PoC для CVE-2021-28664 — use-after-free в драйвере GPU Mali kbase, демонстрирующий примитив произвольного чтения/записи физической памяти ядра…
 eiln/ane
Реверс-инжинирированный драйвер ядра Linux и пользовательская библиотека для Apple Neural Engine (ANE), обеспечивающие доступ к оборудованию и его…
 themalwareguardian/cve-2022-34302
Демонстрирует CVE-2022-34302 — обход Secure Boot через подписанный загрузчик New Horizon Datasys, встроенный пользовательский загрузчик PE/COFF…
 abhinavagarwal07/scadapack-secure-lock-poc
Санитизированный офлайн-верификатор фикстур для CVE-2026-81861 в SCADAPack Secure Lock
 themalwareguardian/uefi-security-research-howyar-sysreturn-netcopy
Анализ после CVE-2024-7344 утилиты Howyar SysReturn NetCopy — заметки по обратной разработке, уязвимые бинарные файлы, переписка с вендором и…
 doctormord/philips-pm-5139-5138a-5136-firmware-project
Реверс-инжиниринг прошивки функциональных генераторов Philips PM5139 / PM5138A / PM5136: эмуляторы 8051, используемые в качестве измерительных…
 harbingerse7en/cve-2024-20154
Технический разбор CVE-2024-20154 — переполнения буфера в стеке в прошивке baseband NB-IoT MediaTek MT6769, включая реверс-инжиниринг и цепочку…
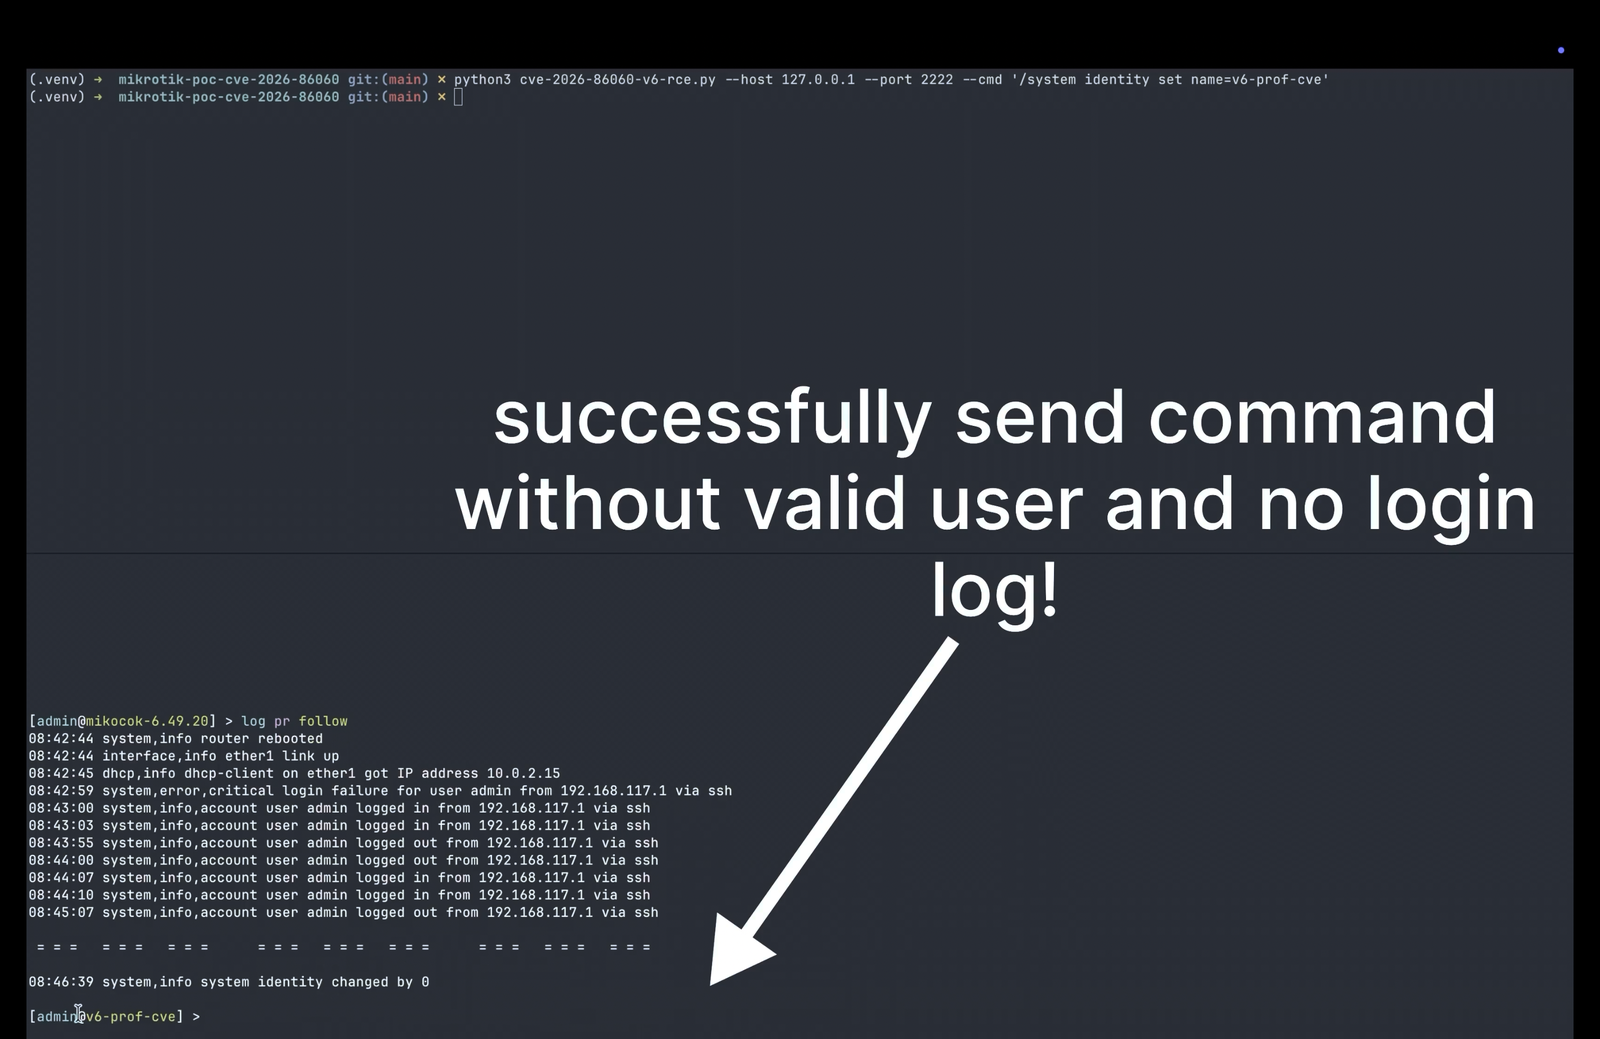 bahirul/cve-2026-86060
Рекомендации по CVE-2026-86060 — критической уязвимости повышения привилегий до аутентификации в MikroTik RouterOS SSH, с анализом воздействия,…
 orbitcurve/firmware-reverse-engineering
Навыки агента для извлечения прошивки, статического анализа, обратной разработки в Ghidra, эмуляции и составления отчётов по безопасности,…
 luel-4013/misfortune-cookie
Интерактивный набор PoC для CVE-2014-9222 (Misfortune Cookie) и связанных с ним эксплойтов для роутеров, включающий модули обнаружения, обхода…
 dorlow/hazel-cve-2026-43499
Firmware-specific temporary root exploit for Toshiba/Amazon Fire TV (hazel) using CVE-2026-43499. Implements ARM32 futex-PI UAF, kernel address leak,…
 al3xtjames/ghidra-firmware-utils
Расширение Ghidra для реверс-инжиниринга прошивок ПК, предоставляющее загрузчики для PCI option ROM, Intel Flash Descriptor, coreboot CBFS и томов…
 dsecurity/efiseek
Плагин Ghidra, автоматизирующий анализ UEFI-прошивок путём идентификации известных GUID, протоколов, SMI-обработчиков и функций прерываний, с…
 k3ystr0k3r/modbus-scanner
Многопоточный сканер обнаружения Modbus/TCP, написанный на C с использованием libmodbus.