
 #1
Инструменты для оценки безопасности физического оборудования, встраиваемых систем и устройств IoT.
Рекомендация Kitploit

 h4ckusaur/cve-2024-57366
Эксплойт удаленного выполнения кода для CVE-2024-57366, нацеленный на маршрутизаторы WAVLINK, через обход проверки MAC-адреса и внедрение команд, с…
 deepwoodssec/cve-2026-36522
Эксплойт proof-of-concept для CVE-2026-36522: неаутентифицированная инъекция NaN через MAVLink PARAM_SET в ArduPilot ArduPlane, вызывающая DoS или…
 alxsourin/firmware-cve-2025-7545
Настройка эксплойта для CVE-2025-7545, нацеленного на уязвимые Binutils в средах прошивки, включая конфигурацию среды и PDF-документацию.
 trinadh465/linux-4.19.72_cve-2019-19447
Дерево исходного кода ядра Linux 4.19.72 с патчем или анализом для CVE-2019-19447 — уязвимости use-after-free в файловой системе ext4.
 satheesh575555/system_bt_aosp10_r33_cve-2021-0589
Стек Bluetooth AOSP с патчем для CVE-2021-0589, предоставляющий уязвимую версию для исследований безопасности и разработки эксплойтов.
 blasty/wake-and-break
Эксплойт PSP для GPU AMD navi31 (RX 7900), который отключает проверки подписи прошивки, чтобы карта загружала неподписанную прошивку SMU, SDMA, MEC,…
 innotecsystem/device-reversing
Этот репозиторий содержит write-up'ы по реверс-инжинирингу устройств.
 pazhanivel07/system_bt_a10-r33_cve-2021-0474
# Исходный код стека Bluetooth Android Fluoride с акцентом на CVE-2021-0474, обеспечивающий основу для исследования уязвимостей и анализа…
 ali-py3/exploit-cve-2026-2670
Доказательство концепции эксплуатации для CVE-2026-2670, уязвимости внедрения команд в маршрутизаторах Advantech WISE-6610, позволяющей…
 rampagex/firmware-mod-kit
Автоматически экспортировано из code.google.com/p/firmware-mod-kit
 icicle-emu/icicle
Эмуляционный фаззер для прошивок MSP430, который находит и анализирует ошибки повреждения памяти с подробными отчётами о сбоях и воспроизводимыми…
 chrisjd20/hikvision_cve-2017-7921_auth_bypass_config_decryptor
Этот python файл расшифрует configurationFile, используемый камерами hikvision, уязвимыми к CVE-2017-7921.
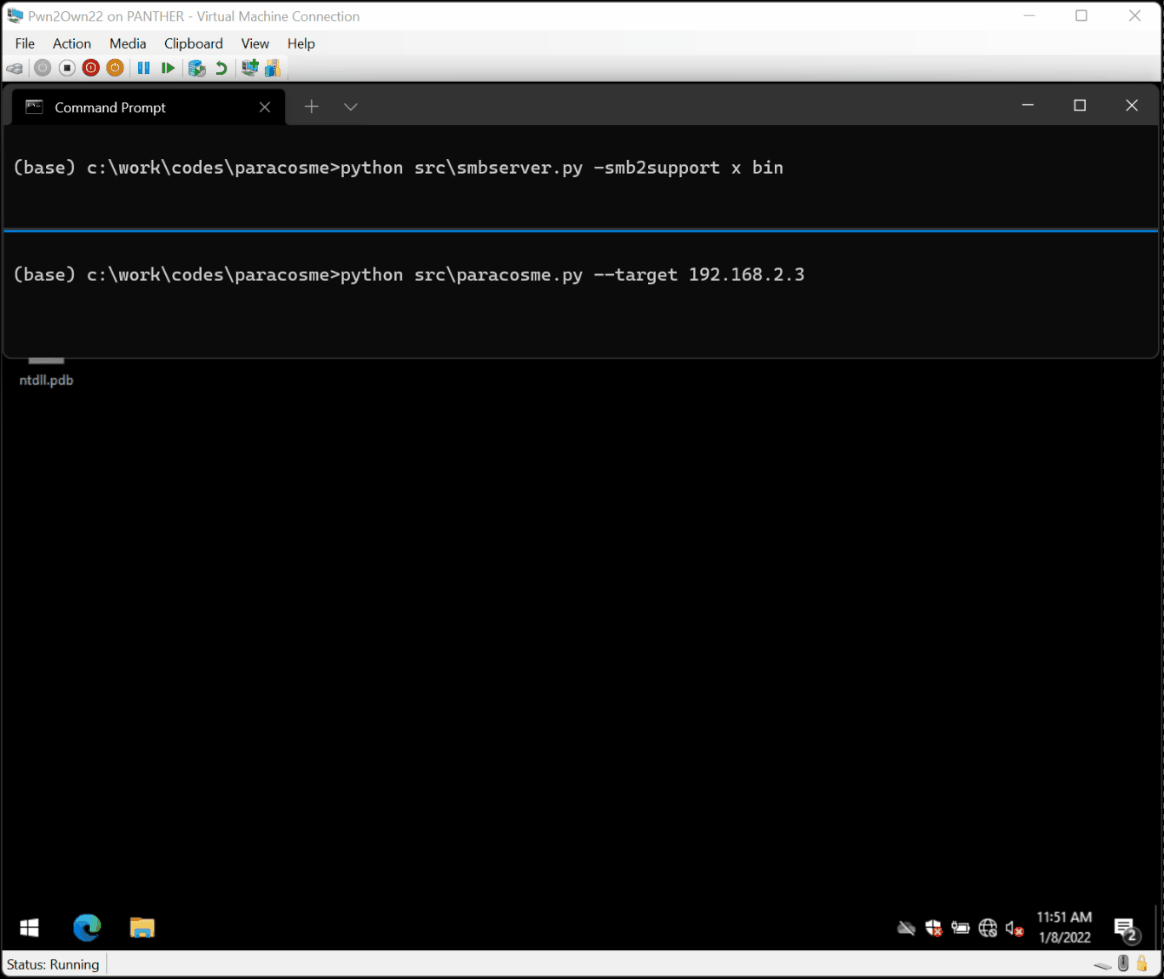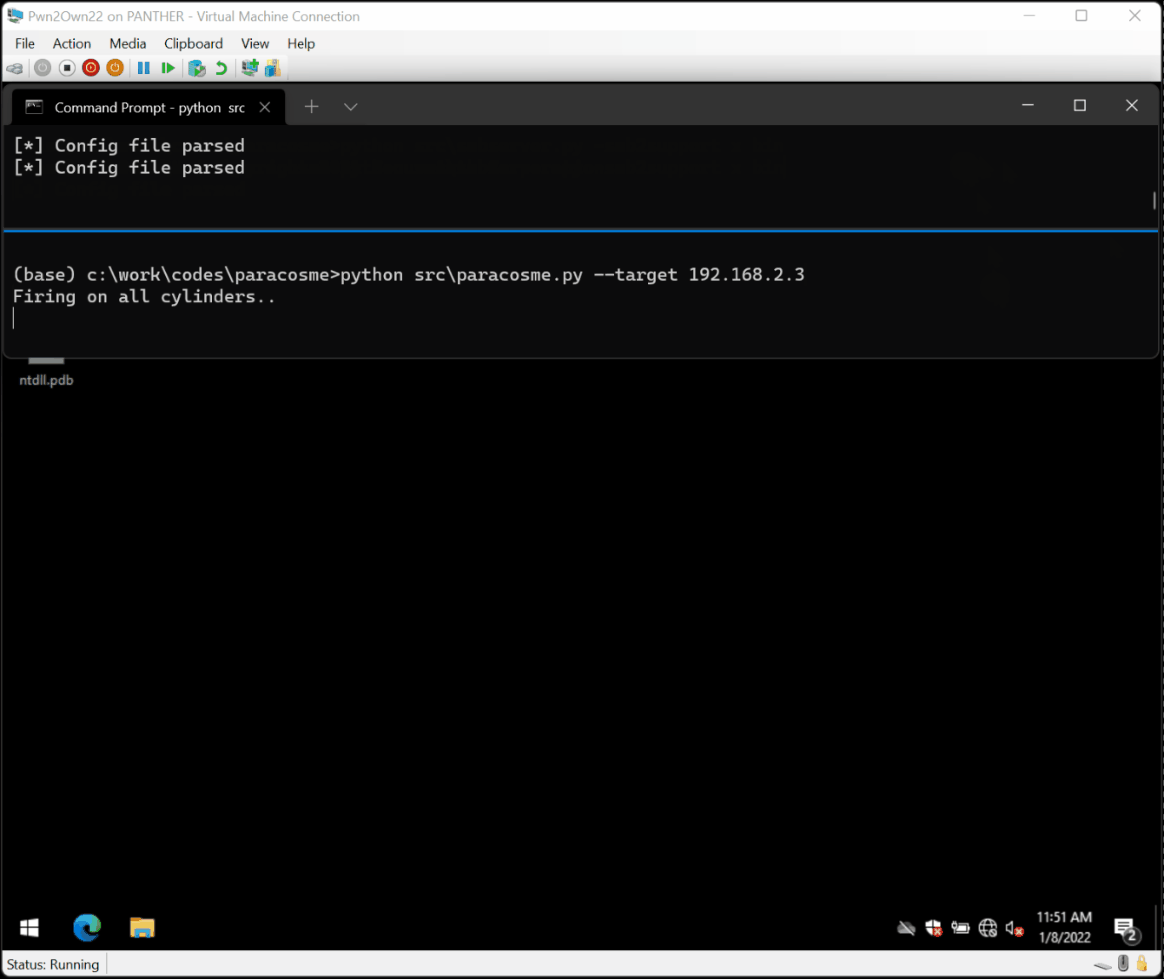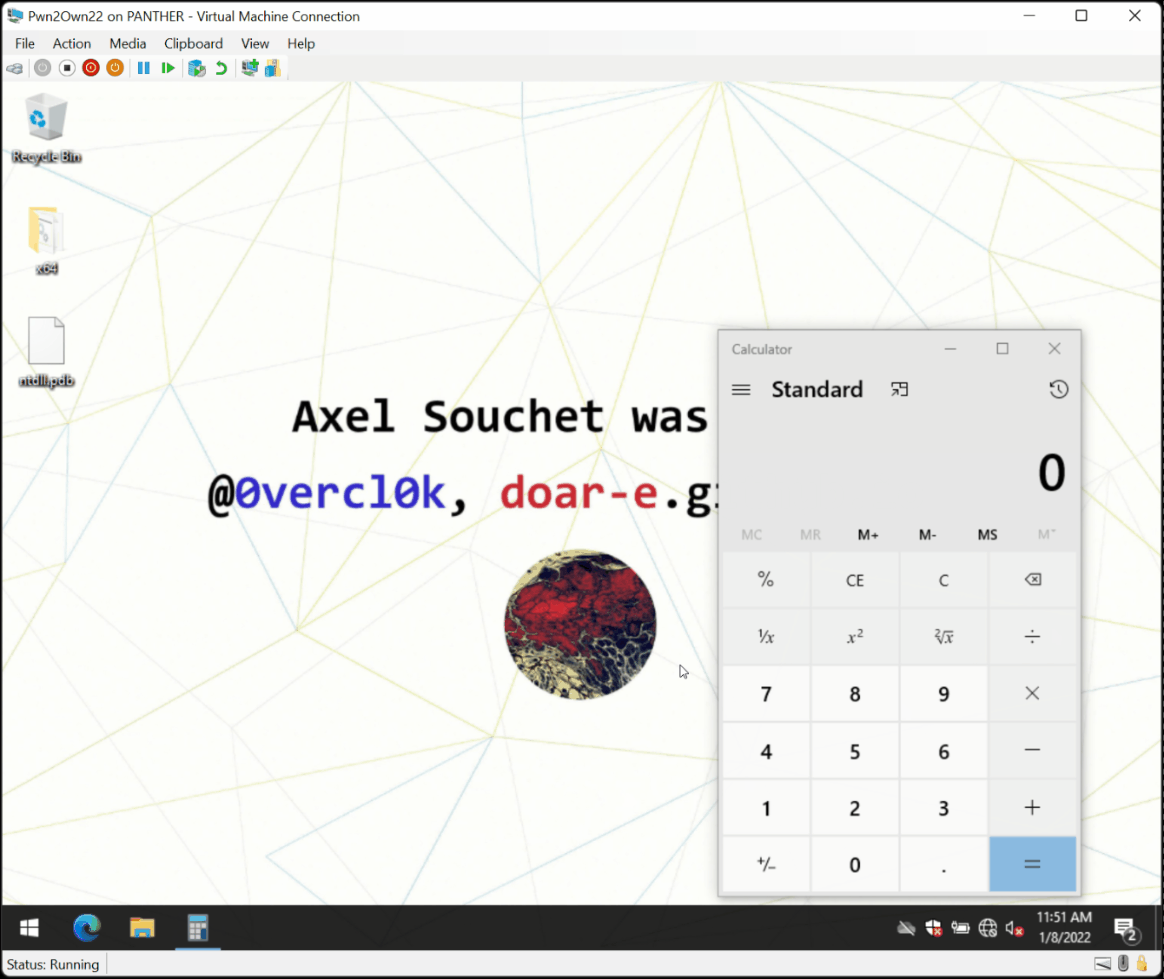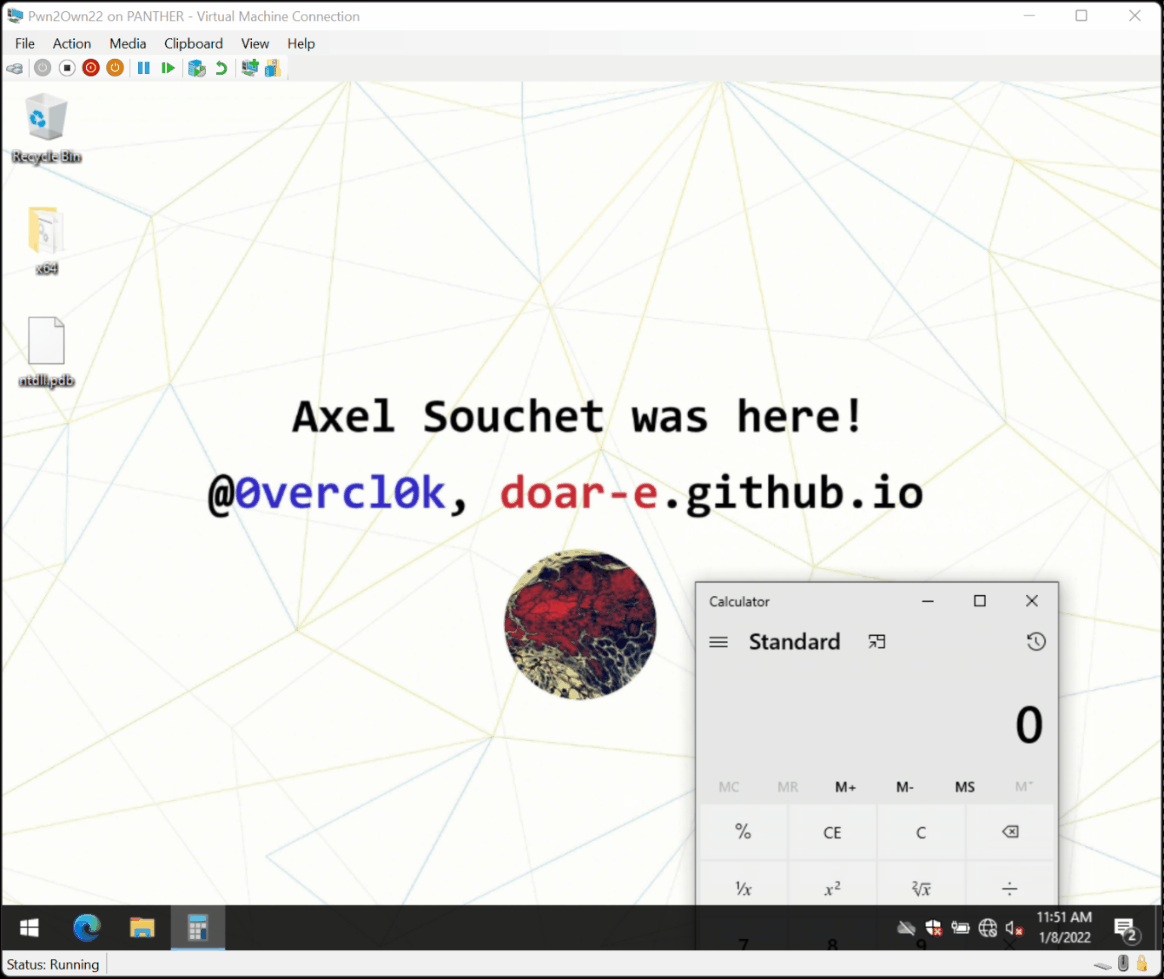 0vercl0k/paracosme
Paracosme — это эксплойт удалённого повреждения памяти с нулевым кликом, который взламывает ICONICS Genesis64 и был успешно продемонстрирован на…
 armissecurity/urgent11-detector
Инструмент обнаружения URGENT/11 от Armis
 lachlan2k/cve-2023-35803
PoC-эксплойт для CVE-2023-35843, неаутентифицированного переполнения буфера в Aerohive HiveOS/Extreme Networks IQ Engine, обеспечивающего удаленное…
 kiwidoggie/oni-framework
Программное обеспечение C2 для встраиваемых систем, написанное на C/C#
 fans0n-fan/treck20-related
PoC для CVE-2020-11896 стека Treck TCP/IP и исследование активов устройств
 finngineering/apxutil
Инструмент для манипуляции архивными файлами PLC Schneider Electric








