
 #1
Инструменты аппаратного хакинга, моддинга, JTAG, UART, SPI и эксплуатации встроенных устройств.
Рекомендация Kitploit
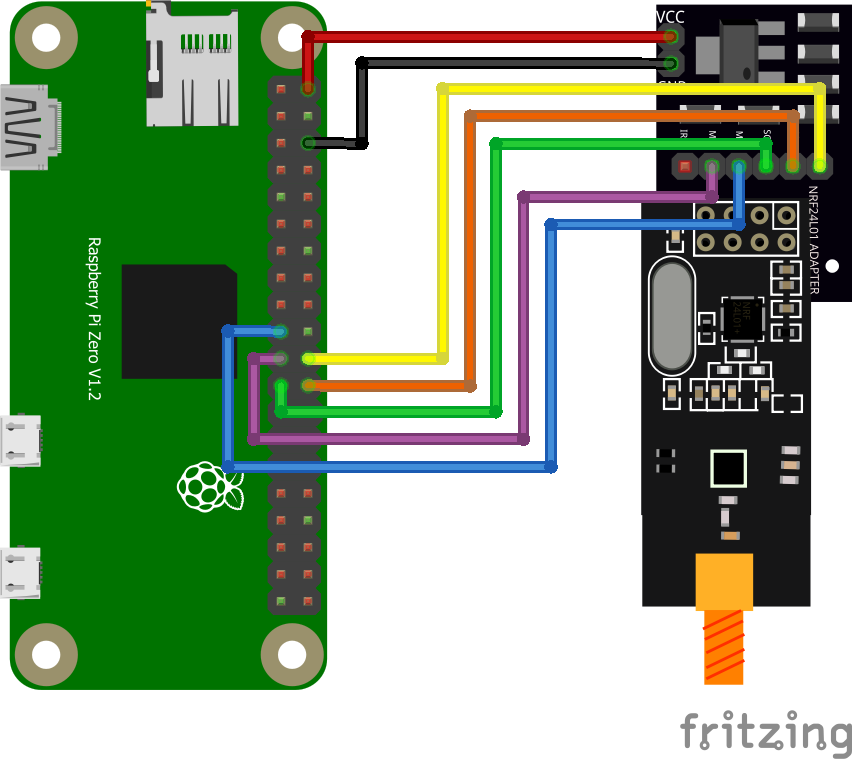
 b1narygl1tch/zerojack
Инструмент для выполнения атаки внедрения нажатий клавиш MouseJack.
 esperto-input/esperto-wiimote
Продвинутое программное обеспечение для переназначения кнопок Wiimote
 xcracker000/cve-2024-56426
CVE-2024-56426 Эксплойт Bootrom Exynos9830 - SM-G985F
 tonixtoolkitofficial-afk/esp32-blue-ducky
Прошивка ESP32, которая эмулирует Bluetooth HID-клавиатуру для автоматического сопряжения с Android-смартфонами и внедрения сценариев нажатий клавиш…
 owasp/robotics-security-testing-guide
OWASP guide defining a standardized penetration testing methodology for humanoid, industrial, and autonomous robots, covering ROS/ROS2, DDS, CAN bus,…
 jarrettgohxz/cve-research
Репозиторий, содержащий все рабочие PoC, которые я создал для известных CVE, а также информацию о текущих исследованиях, которые я провожу (в…
 xun404/spd_dump-macos
UNISOC BootROM/FDL прошивальщик для macOS: пропатченный spd_dump с CVE-2022-38694 exec_addr2, справочник по протоколу, правила разделов, проверка…
 nikitapbst/cve-2019-6260
Низкоуровневый инструмент для отладки оборудования и оценки безопасности интерфейсов ASPEED BMC AHB. Зондирует интерфейсы PCIe, LPC и UART для…
 xsanflip/dangdut
Пассивная система беспроводного обнаружения вторжений для ESP32-S3 и Flipper Zero, которая в реальном времени обнаруживает атаки деаутентификации и…
 sunrayvision/vision-msi-thermal-control
MSI Modern 15H AI C1MGT-096IT Linux управление температурным режимом — EC-контроль на основе реверс-инжиниринга с профилями вентиляторов и порогом…
 gmh5225/memtools
Windows Linux DMA, Dump, Direct, inject — инструмент чтения и записи памяти
 infobyte/symax5sw-rx-tx
Телеметрия и передатчик Syma X5SW
 adrihd/shiningappmask-reverseengineering
Реверс-инжиниринг маски приложения Shining
 l0lsec/tapo-c260-rce
PoC-эксплойт-цепочка для камеры TP-Link Tapo C260 — CVE-2026-0651/0652/0653. Исследование от @spaceraccoon.

 sacriphanius/zhilly
🛡️ Портативный ИИ-ассистент для кибербезопасности и пентестинга на базе ESP32-S3 (LilyGO T-Embed CC1101 и T-Watch S3). Возможности: подавление…
 drmnsamoliu/cve-2019-17147_practice_material
Этот репозиторий содержит дампированные разделы флеш-памяти с версией прошивки, уязвимой к CVE-2019-17147, а также некоторые полезные бинарные файлы…
 imnot-ye/cve-2019-17147
Всесторонний реверс-инжиниринг и эксплуатация CVE-2019-17147, стекового переполнения буфера в маршрутизаторах TP-Link TL-WR841N. Включает анализ…
 danyw24/zyxel-p870hn-hardware-hacking
От голой печатной платы до root: аппаратный взлом ZyXEL P-870HN (BCM6368) через UART — CVE-2025-0890 + CVE-2024-40891, на собственном оборудовании.








