
 #1
Инструменты фаззинга на основе мутаций, генерации и покрытия.
Рекомендация Kitploit
 f2u0a0d3/cve-2026-42945-nginx-rift-poc
PoC для CVE-2026-42945 (nginx Rift) — переполнение буфера в куче в ngx_http_rewrite_module. Включает режимы обнаружения/зондирования/эксплуатации,…
 forxiucn/nginx-cve-2026-42945-poc
Эксплойт доказательства концепции для CVE-2026-42945, критическое переполнение кучи в модуле перезаписи NGINX, позволяющее выполнение удалённого кода…
 canomer/cve-2026-36980-kernel-bsod-dos-poc
Дата проекта: февраль 2026 г. / Обнаружена уязвимость переполнения буфера в обработчике IOCTL драйвера ядра. Уязвимость позволяет…
 probnotanexploiter/cve-2024-26170-extended
исследование CVE-2024-26170 или cimfs.sys для поиска переполнений или ошибок, которые считаются zero-day
 spiralbl0ck/ai_hacking
Коллекция CVE-наработок по бинарному взлому tenserflow
 benmevic/cve-2025-22457
Демонстрационное приложение уязвимости cve-2025-22457, созданное для еженедельной презентации команды Altay
 r3fr4kt/popcorn-tjnull-oscp-
Разбор Popcorn HTB, охватывающий продвинутый фаззинг директорий, обход загрузки файлов с помощью магических чисел/подмены расширения с использованием…
 christbowel/cve-2026-56111
Эксплойт доказательства концепции для CVE-2026-56111, внеграничная запись в обработчике G-кода M421 прошивки Marlin, демонстрирующий ограниченное…
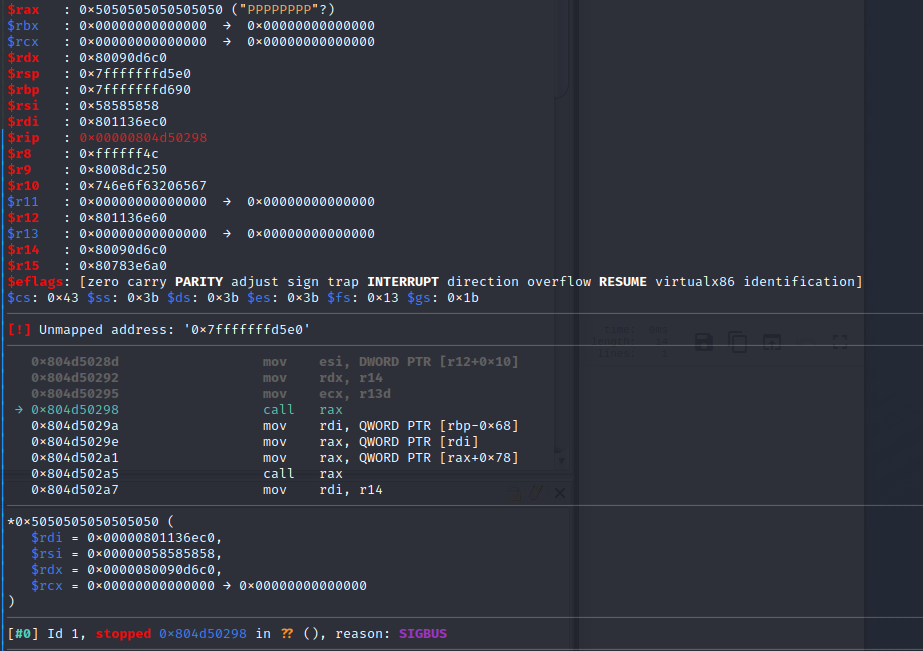 ly1g3/cisco-cve-2023-31488
Cisco Email Security Appliance: от письма до zero-click RCE с правами root — удалённое выполнение кода / повреждение памяти / ROP-цепочка
 halcy0nic/cve-2023-38632
Доказательство концепции для CVE-2023-38632
 halcy0nic/cve-2023-38434
Доказательство концепции для CVE-2023-38434
 personnumber3377/dns_client_fuzzing
Фаззинг библиотеки DNS-клиента Microsoft Windows. Вдохновлен CVE-2026-41096.
 06-ux/cve-2026-9256-poc
CVE-2026-9256 Nginx переполнение буфера в куче POC
 horkimhab/cve-2026-442_
CVE-2026-44289, CVE-2026-44290, CVE-2026-44291, CVE-2026-44292, CVE-2026-44294, CVE-2026-44295 - protobuf.js
 szybnev/cve-2026-7482
Воспроизводит чтение за пределами выделенной памяти (heap out-of-bounds read) CVE-2026-7482 при загрузке и квантовании GGUF в Ollama, с…
 watsa01/cve-2019-5688
POC-код для драйвера NVFLASH
 redcrazyghost/cve-2026-42945
Go-based exploit tool для CVE-2026-42945 (nginx HTTP/2) с возможностями обнаружения, проверки сбоев, выполнения команд и reverse shell для…
 dedellix/mut-bc-ss-01
Мутационное тестирование проверки сертификатов X.509 в OpenSSL v.1.1.1h, на основе CVE-2021-3450.








