
 #1
Инструменты фаззинга на основе мутаций, генерации и покрытия.
Рекомендация Kitploit

 rfidresearchgroup/proxmark3
Аппаратный инструмент для анализа RFID, эмуляции и тестирования на проникновение. Поддерживает протоколы 125kHz и 13.56MHz (MIFARE, iClass,…
 s0md3v/xsstrike
Самый продвинутый XSS-сканер.
 hahwul/webhackersweapons
⚔️ Оружие веб-хакера / Коллекция крутых инструментов, используемых веб-хакерами. Счастливого взлома , счастливого поиска багов
 brucedevices/firmware
Хищническая прошивка ESP32
 oj/gobuster
Инструмент для перебора директорий/файлов, DNS и VHost, написанный на Go.
 google/clusterfuzz
Масштабируемая инфраструктура фаззинга с движками, управляемыми покрытием (libFuzzer, AFL, Honggfuzz), автоматическим дедуплицированием сбоев,…
 w00t3k/awesome-cellular-hacking
Awesome-Cellular-Hacking
 ntop/ndpi
Набор инструментов с открытым исходным кодом для глубокого анализа пакетов
aflplusplus/aflplusplusAFL++ — это современный фаззер, занимающий первое место в бенчмарках. Изначально он был основан на AFL. Сегодня он включает в себя qemu 5.1, покрытие…
 giskard-ai/giskard-oss
🐢 Библиотека с открытым исходным кодом для оценки и тестирования LLM-агентов
 secfigo/awesome-fuzzing
Курируемый список ресурсов по фаззингу ( Книги, курсы - бесплатные и платные, видео, инструменты, учебные пособия и уязвимые приложения для практики…
 unicorn-engine/unicorn
Фреймворк эмулятора процессора Unicorn (ARM, AArch64, M68K, Mips, Sparc, PowerPC, RiscV, S390x, TriCore, X86)
 qilingframework/qiling
Полноценный инструментируемый фреймворк для эмуляции двоичного кода
 idoka/awesome-canbus
:articulated_lorry: Подборка инструментов, оборудования и ресурсов для CAN-шины — для исследователей кибербезопасности, реверс-инженеров и…
 cea-sec/miasm
Фреймворк для реверс-инжиниринга на Python
 swisskyrepo/ssrfmap
Автоматический фаззер и инструмент эксплуатации SSRF
 bo0om/fuzz.txt
Потенциально опасные файлы
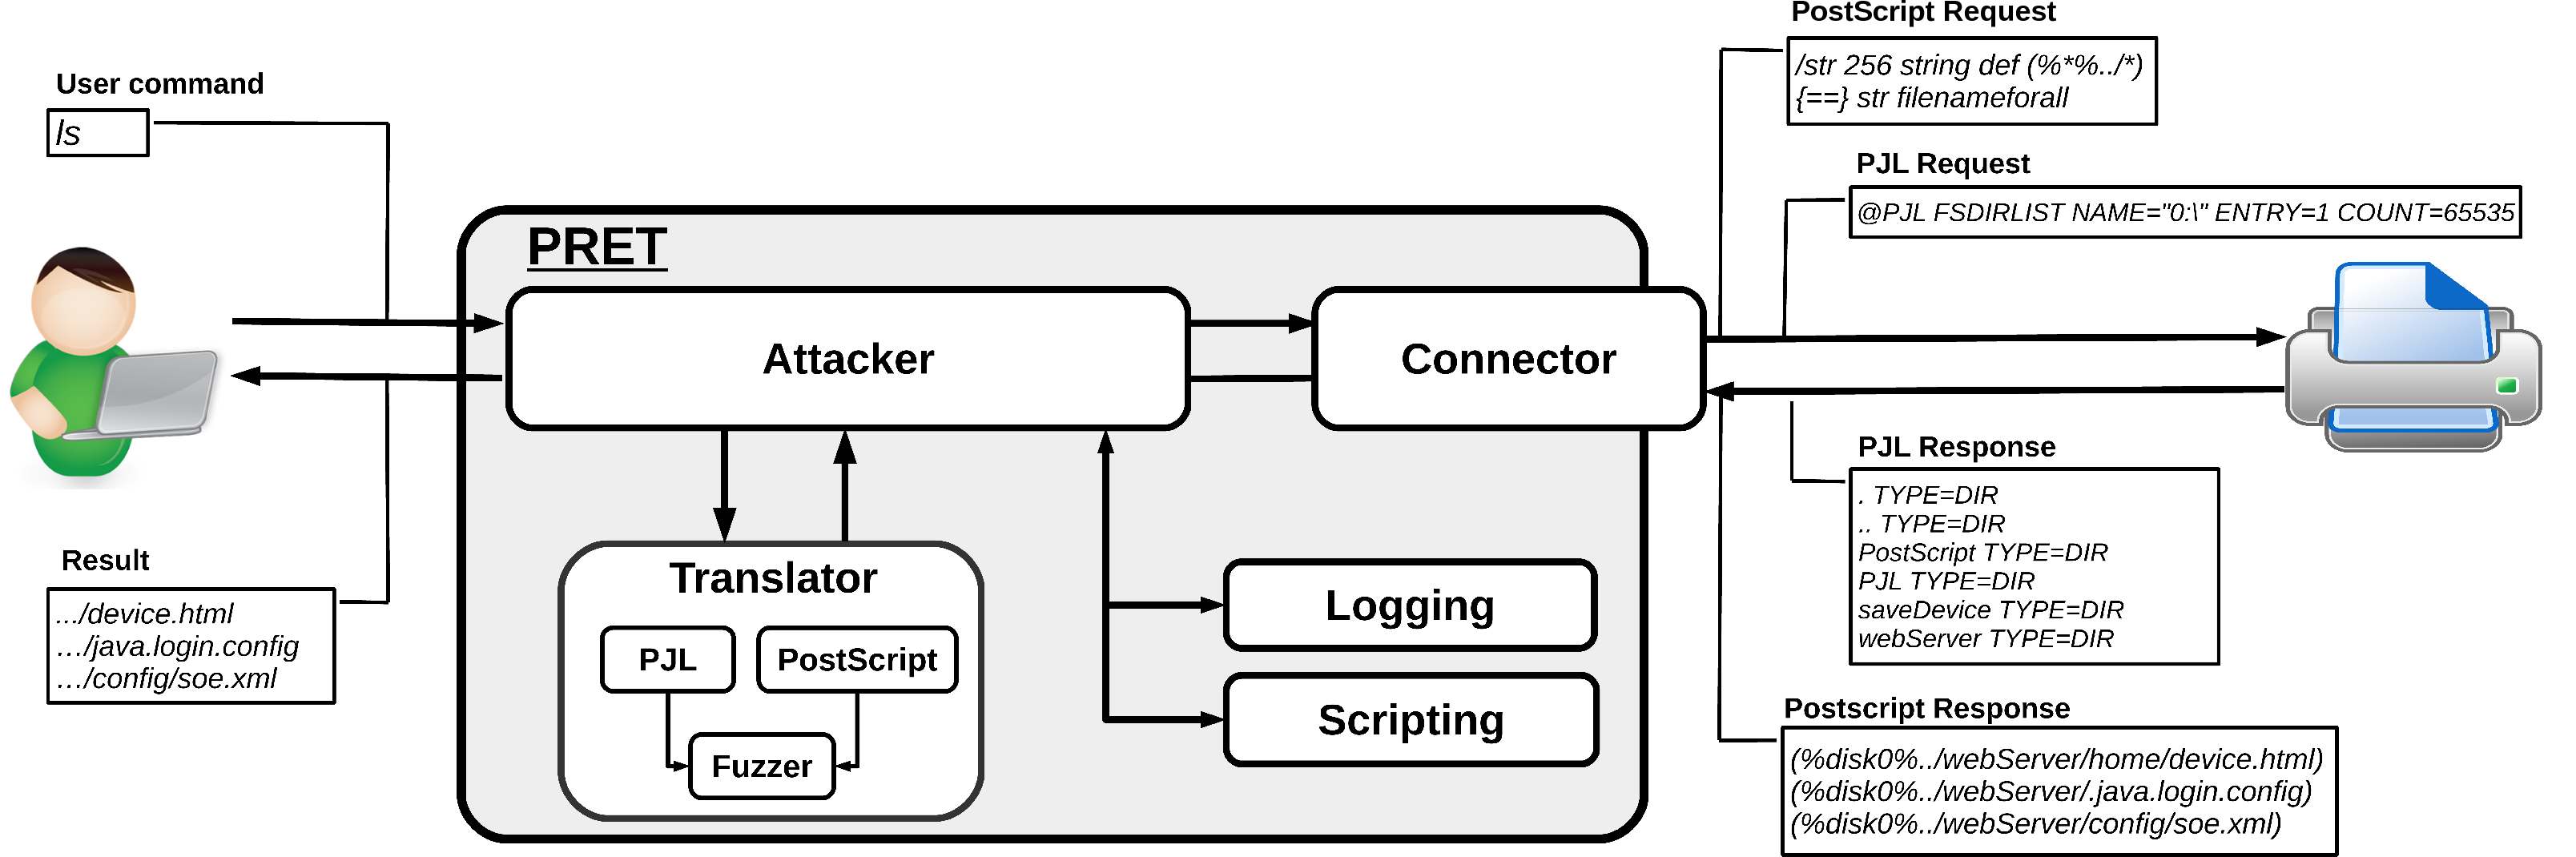 rub-nds/pret
Printer Exploitation Toolkit — инструмент, который сделал поиск в мусоре устаревшим.






