
 #1
Инструменты фаззинга на основе мутаций, генерации и покрытия.
Рекомендация Kitploit
 star-sg/presentations
Курируемая подборка слайдов с конференций по offensive security, охватывающая эксплуатацию ядра и мобильных устройств, побеги из VM/контейнеров, а…
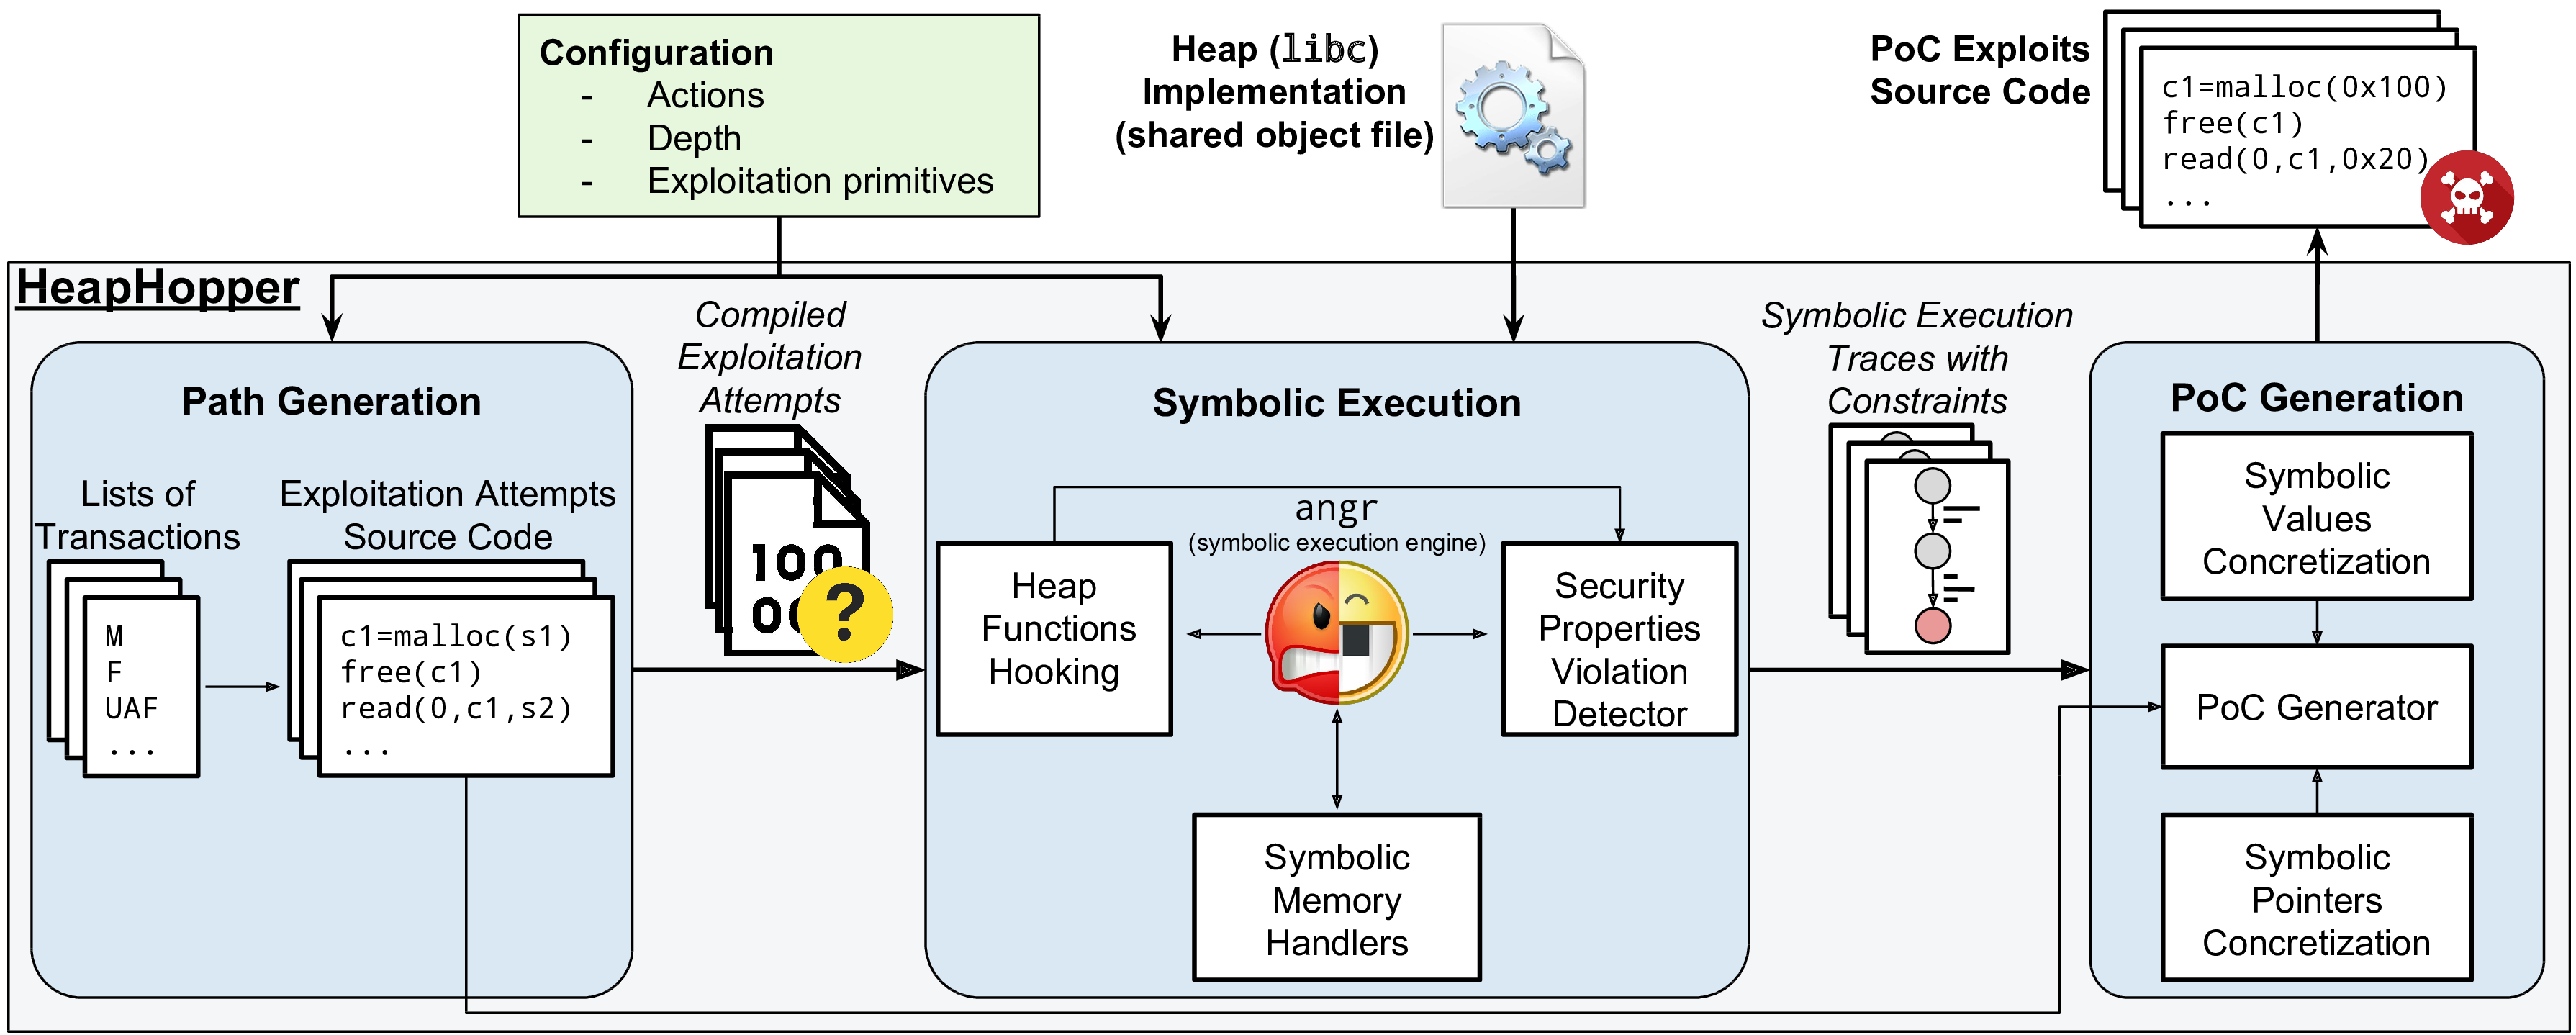 angr/heaphopper
HeapHopper — это фреймворк ограниченной проверки моделей для реализаций кучи.
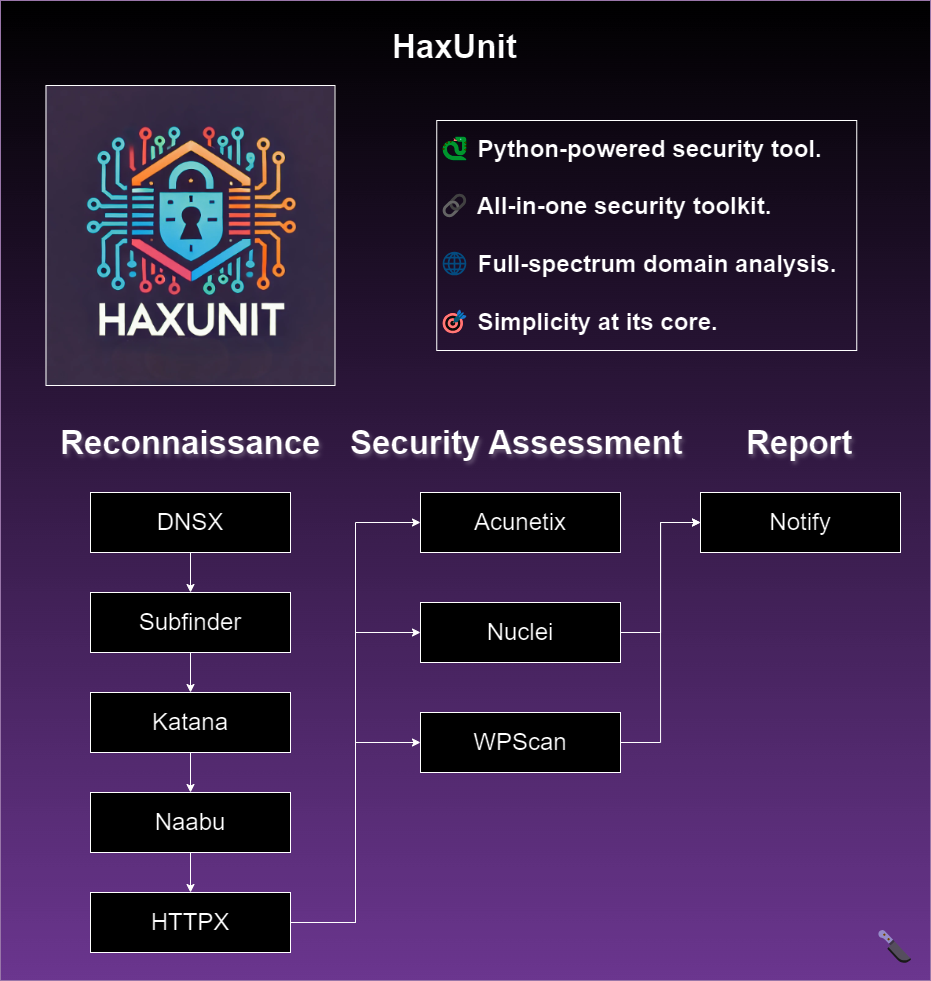 bandit-haxunit/haxunit
Инструмент автоматизированной разведки веб-доменов и оценки безопасности, объединяющий перечисление поддоменов, сканирование портов, сканирование…
 nccgroup/wssip
Приложение для захвата, изменения и отправки пользовательских данных WebSocket от клиента к серверу и обратно.
 t0thkr1s/allsafe-android
Намеренно уязвимое Android-приложение.
 fraunhofer-aisec/gallia
Расширяемый фреймворк для пентестинга автомобильных интерфейсов UDS, обеспечивающий воспроизводимые сканирования, чтение диагностических кодов…
 th0h0/autossrf
Умный сканер уязвимостей SSRF на основе контекста.
 cantoolz/cantoolz
CANToolz — фреймворк для black-box анализа CAN-сетей
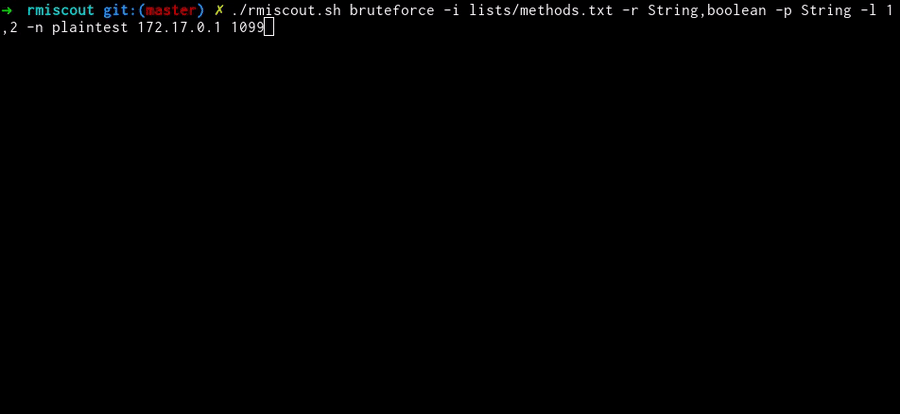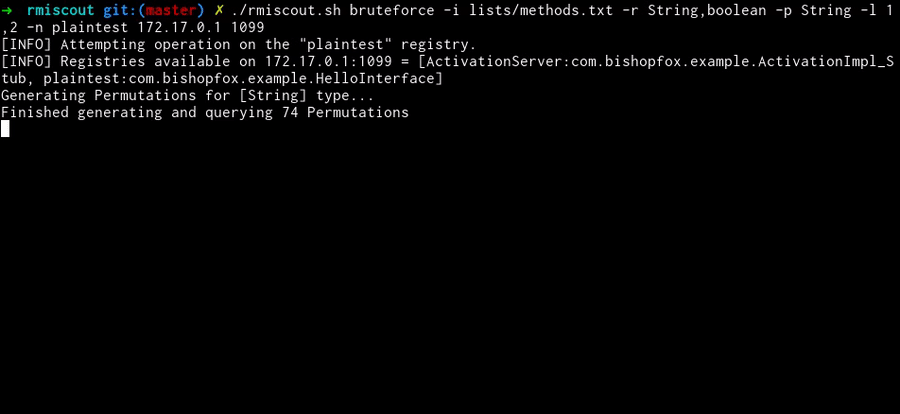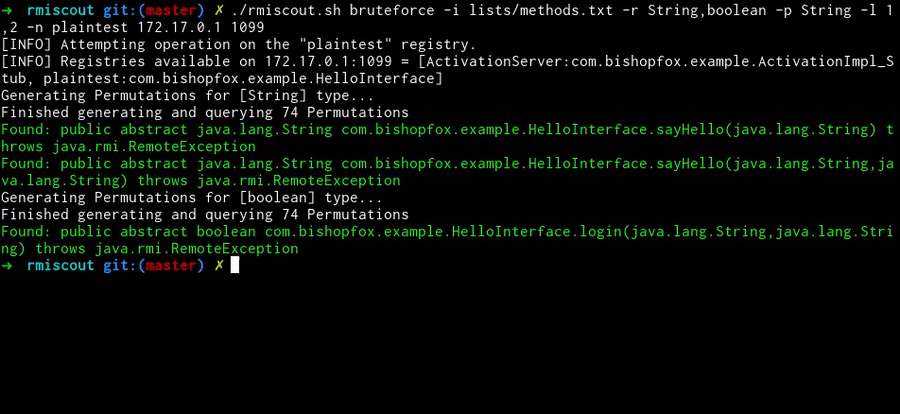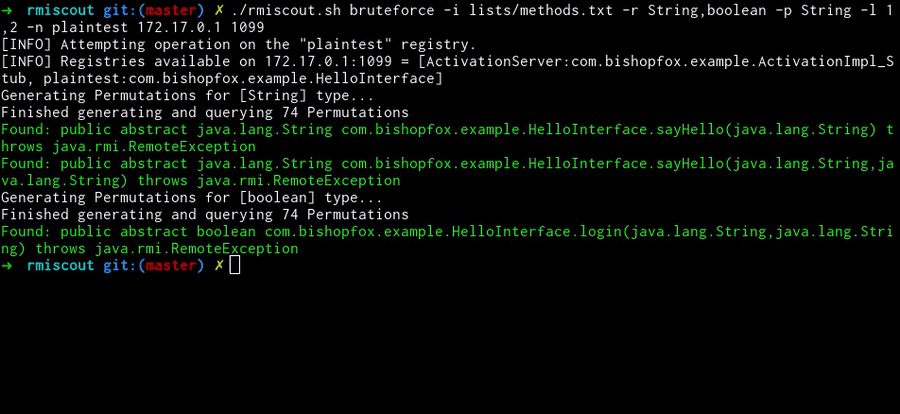 bishopfox/rmiscout
RMIScout использует стратегии на основе словаря и перебора для перечисления функций Java RMI и эксплуатации уязвимостей десериализации параметров RMI.
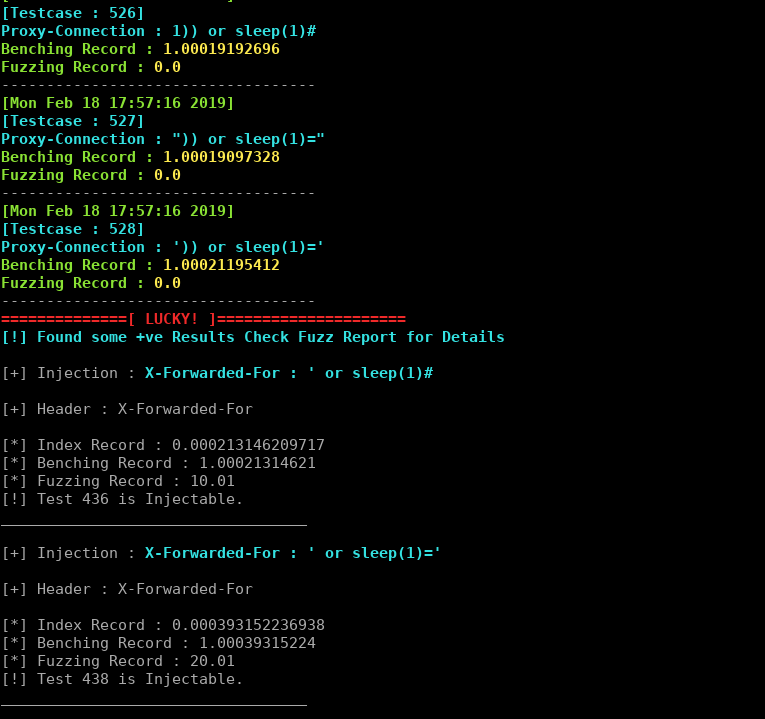 johntroony/blisqy
Версия 0.2 - Эксплойт для Time-based blind-SQL injection в HTTP-Headers (MySQL/MariaDB).
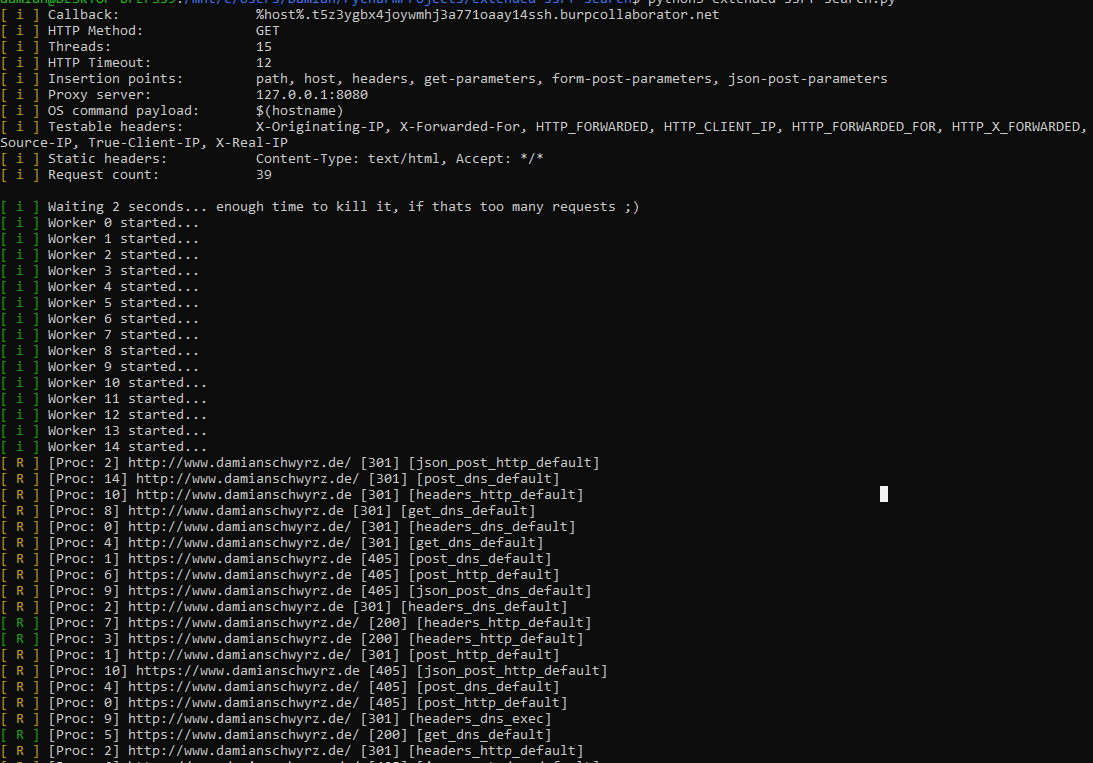 damian89/extended-ssrf-search
Умный сканер SSRF, использующий различные методы, такие как перебор параметров в POST и GET...
 ttdennis/fpicker
Набор инструментов для внутрипроцессного фаззинга на основе Frida с прокси AFL++, отдельными активным/пассивным режимами и обменом через разделяемую…
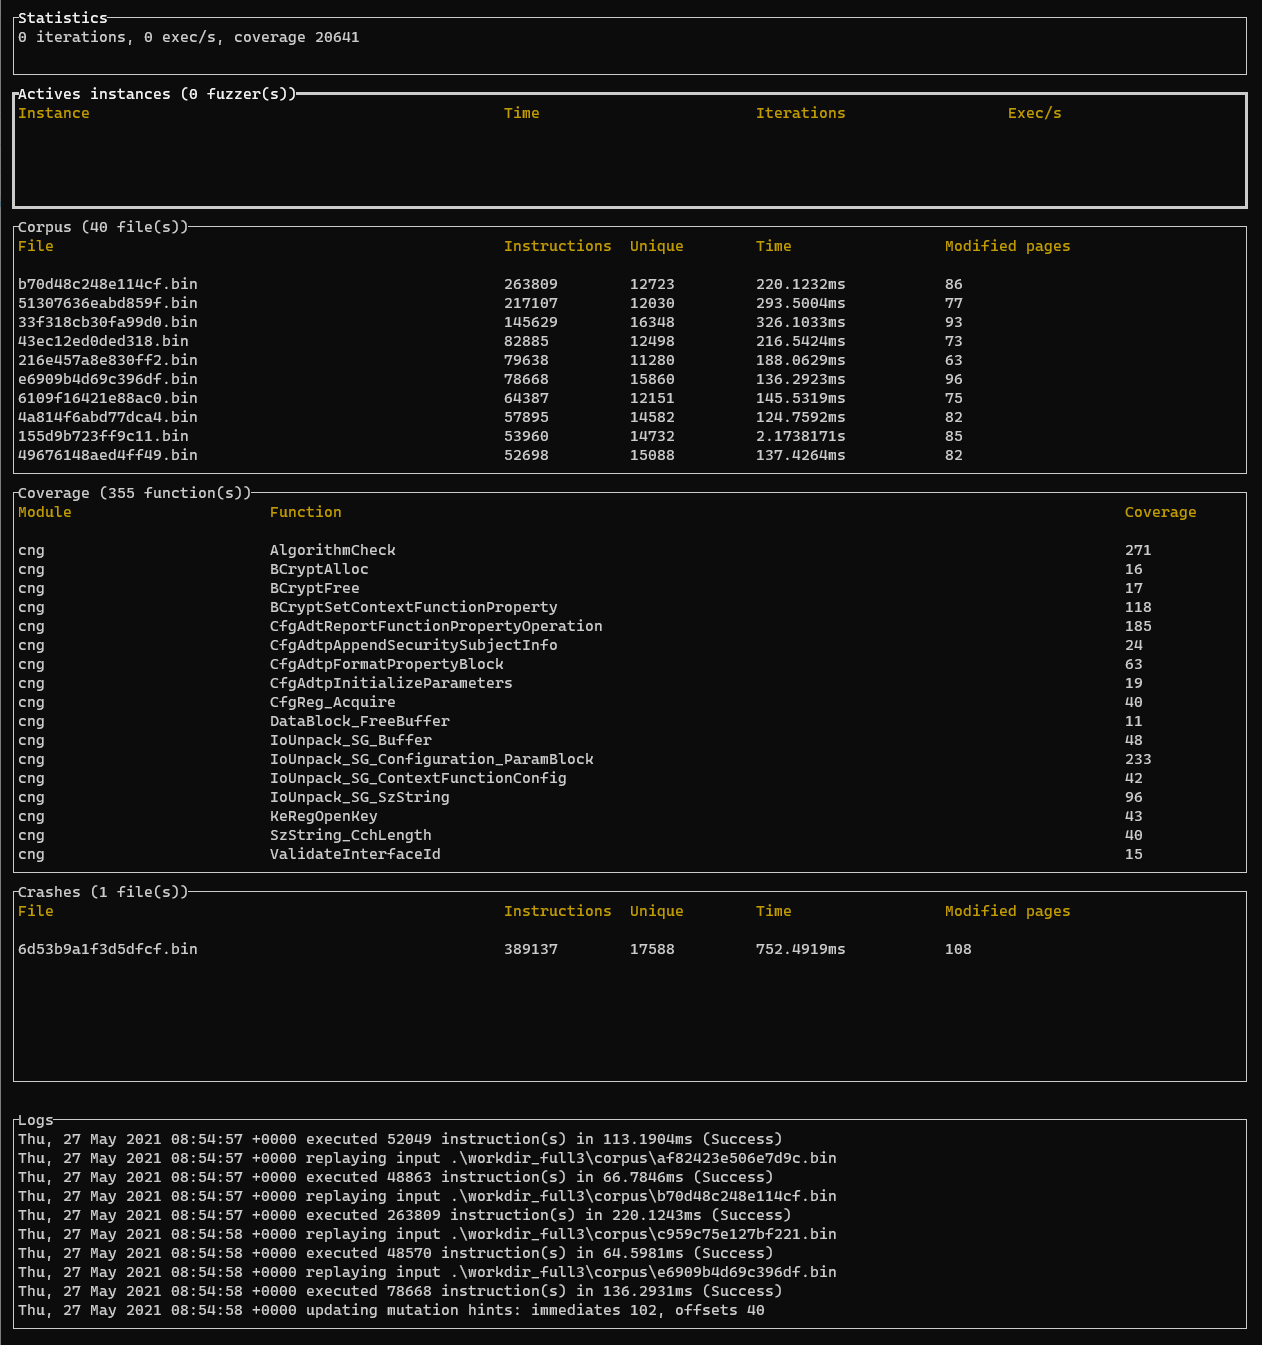 quarkslab/rewind
Фаззер ядра Windows на основе снапшотов с управлением покрытием
 k2/ehtrace
ATrace — это инструмент для трассировки выполнения бинарных файлов в Windows.
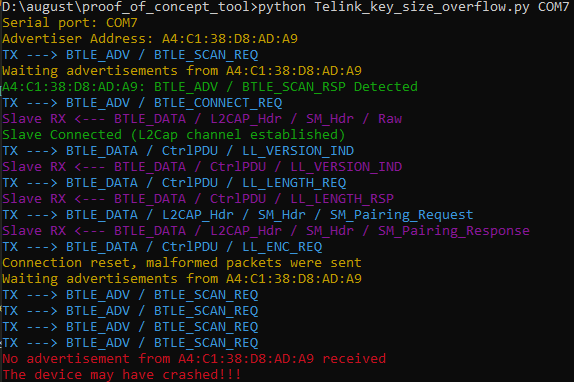 matheus-garbelini/sweyntooth_bluetooth_low_energy_attacks
Доказательство концепции уязвимостей Sweyntooth Bluetooth Low Energy (BLE).
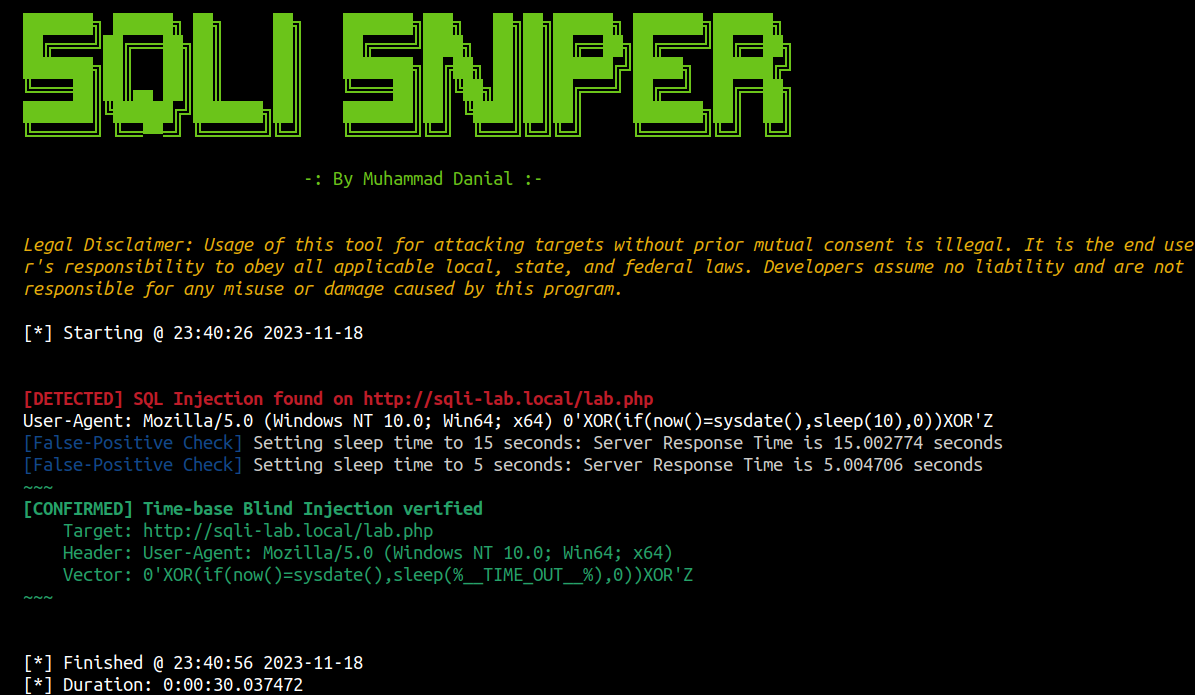 danialhalo/sqlisniper
Продвинутый фаззер для слепой SQL-инъекции на основе времени для HTTP-заголовков
 bo0om/parampampam
Инструмент для брутфорса скрытых GET и POST параметров в веб-приложениях с поддержкой пользовательских списков слов и параллельных запросов.
 tno-s3/wuppiefuzz
Управляемый покрытием фаззер REST API, разработанный на основе LibAFL








