
 #1
Инструменты фаззинга на основе мутаций, генерации и покрытия.
Рекомендация Kitploit
 poppopjmp/vmdragonslayer
Многофункциональный фреймворк для распаковки и анализа бинарных файлов, защищённых виртуальными машинами, использующий динамическое отслеживание…
 mrphrazer/binary-ninja-headless-mcp
Headless Binary Ninja MCP server — предоставляющий агентам ИИ глубокие возможности реверс-инжиниринга через 180 инструментов.
 fcavallarin/htcap
htcap — это сканер веб-приложений, способный рекурсивно обходить одностраничные приложения (SPA) путем перехвата AJAX-вызовов и изменений DOM.
 ucsb-seclab/difuze
Фаззер для драйверов ядра Linux
 mfthomps/resim
Реверс-инжиниринг программного обеспечения с использованием полносистемного симулятора
 rfidtool/esp-rfid-tool
Инструмент для регистрации данных и тестирования устройств с интерфейсом Wiegand. Может использоваться для создания портативного считывателя RFID или…
 tothi/pwn-hisilicon-dvr
Эксплойт уровня proof-of-concept и раскрытие уязвимостей для DVR/NVR-устройств HiSilicon hi3520d. Демонстрирует RCE через веб-интерфейс, учётные…
 ucsb-seclab/bootstomp
BootStomp: инструмент для поиска уязвимостей в загрузчиках
 praetorian-inc/augustus
LLM security testing framework для обнаружения инъекций промптов, джейлбрейков и состязательных атак — 190+ проб, 28 провайдеров, один Go бинарник
 doyensec/regexploit
Находит регулярные выражения, уязвимые для ReDoS (атака отказа в обслуживании через регулярные выражения).
 leochen-coremind/vmpacker
ARM64 ELF Система защиты виртуальной машины
 ohjeongwook/darungrim
Инструмент анализа патчей
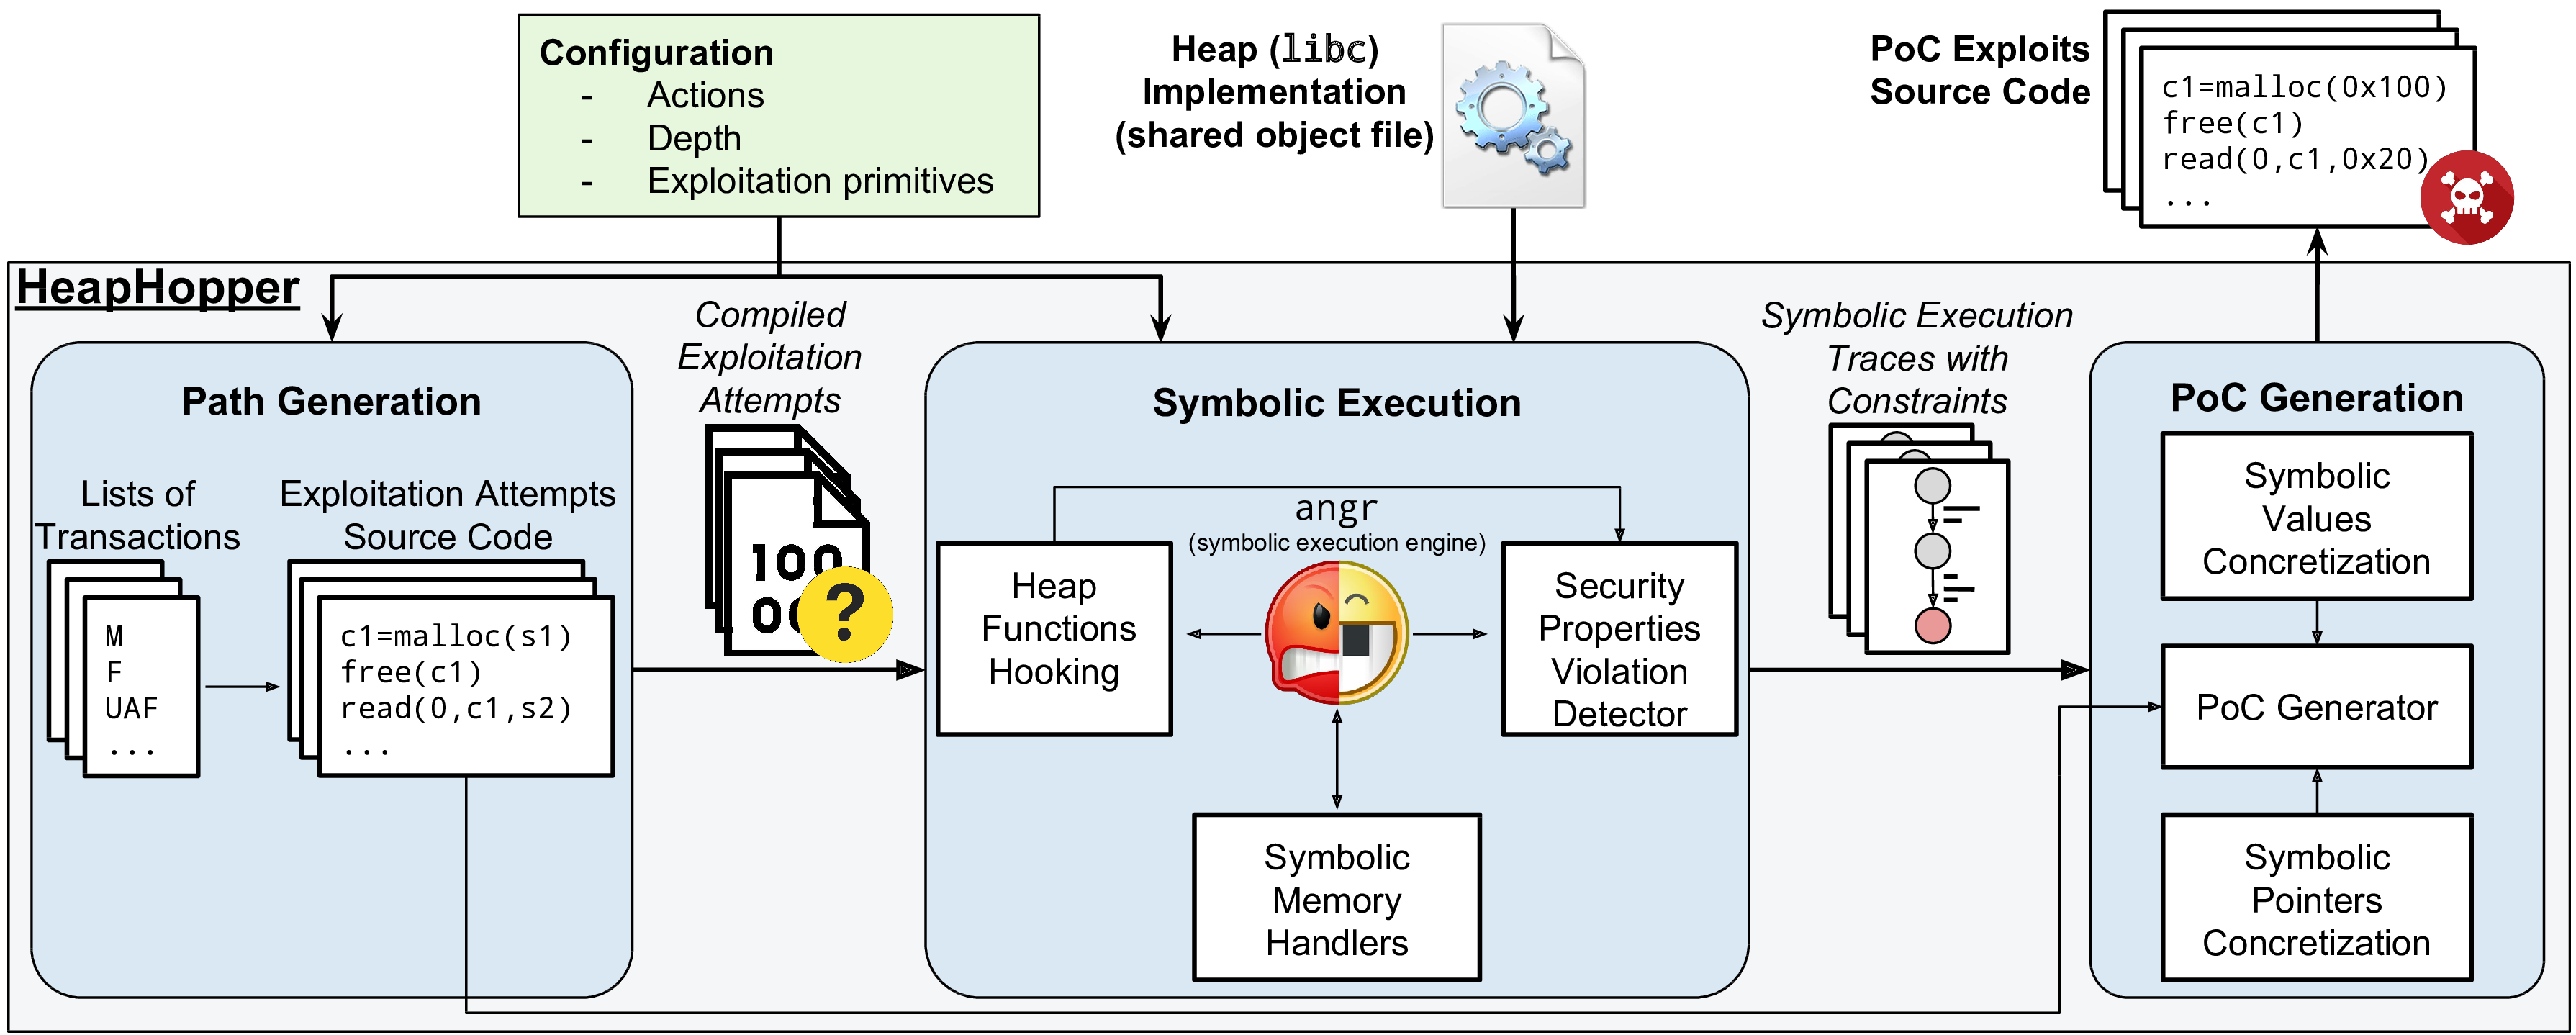 angr/heaphopper
HeapHopper — это фреймворк ограниченной проверки моделей для реализаций кучи.
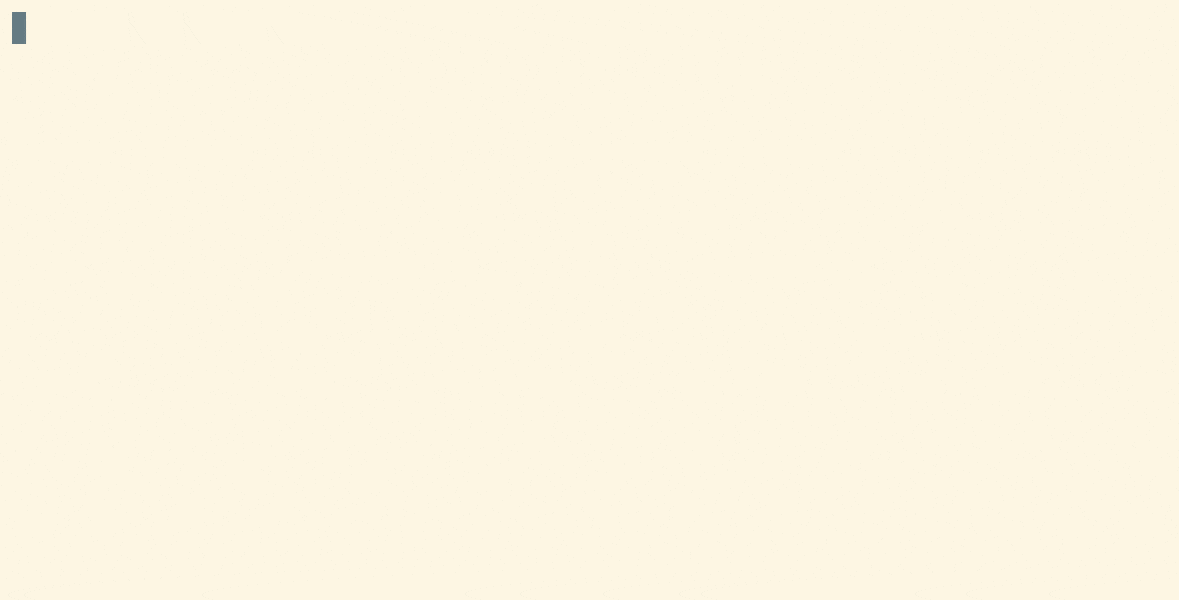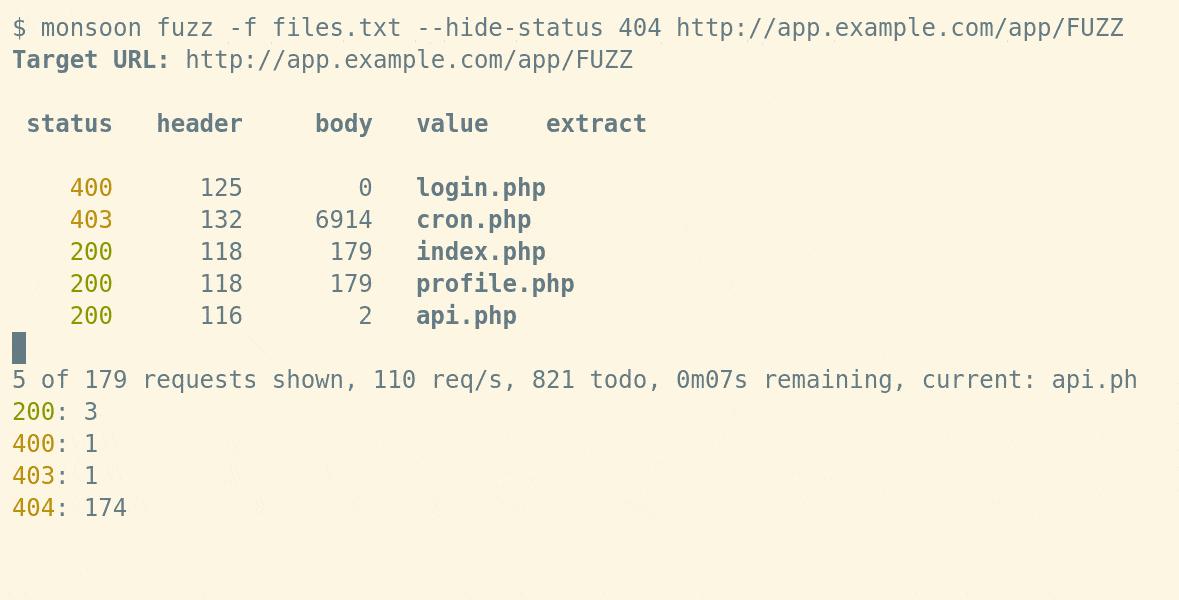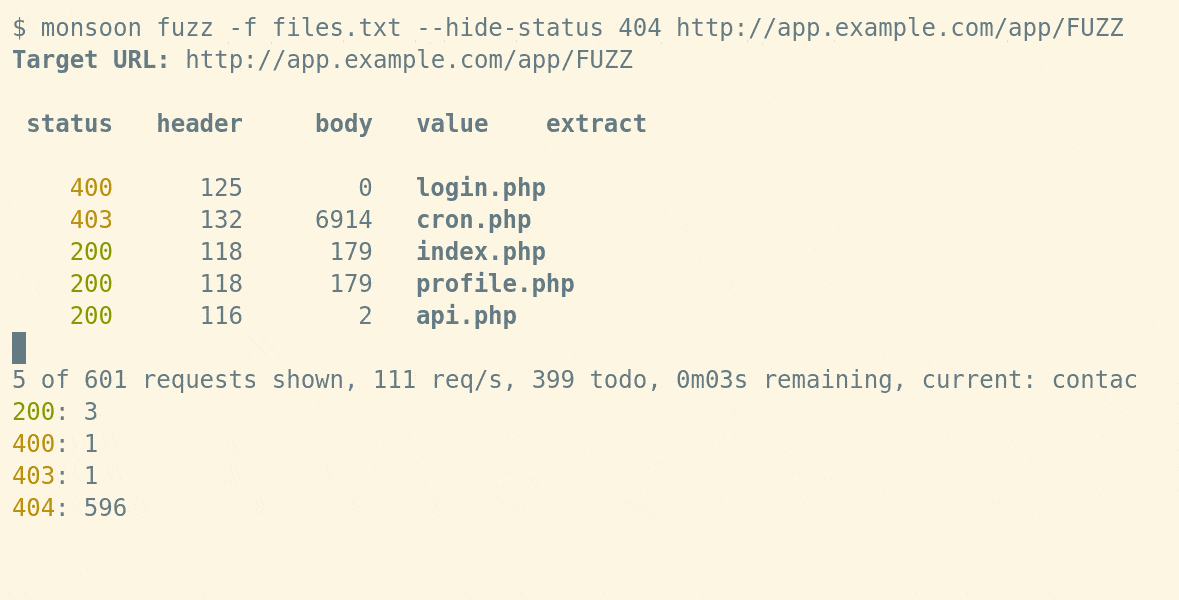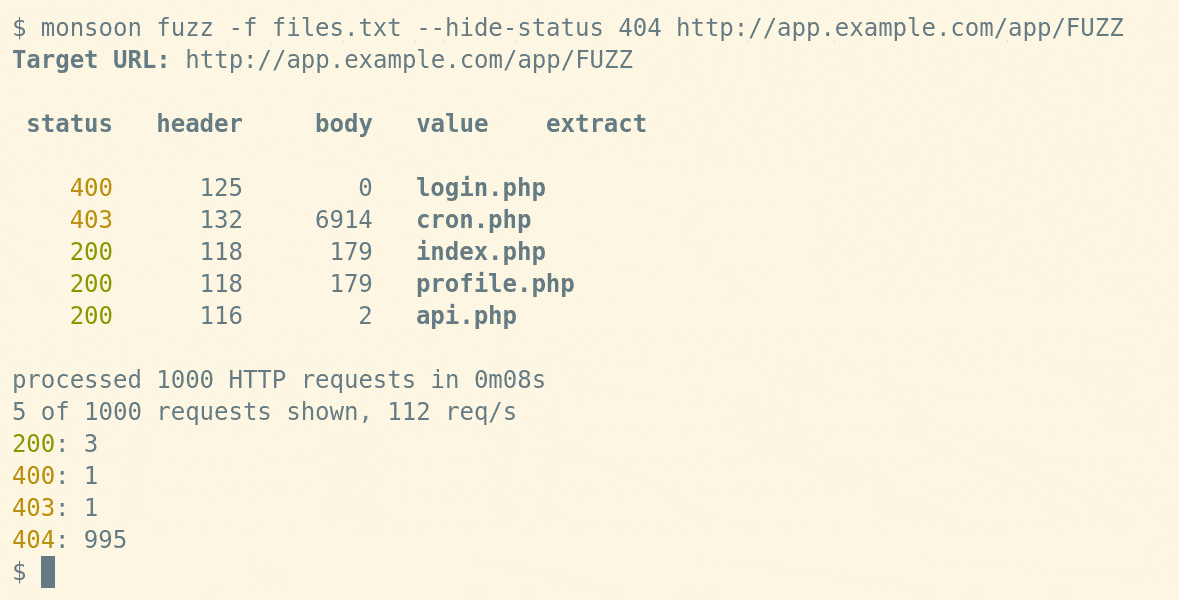 redteampentesting/monsoon
Быстрый HTTP-перечислитель
 gamozolabs/applepie
Гипервизор для фаззинга, построенный на WHVP и Bochs
 conscioushacker/wfh
Инструмент динамического анализа на базе Frida, который автоматически выявляет уязвимости перехвата DLL и COM в исполняемых файлах Windows с помощью…
 eik00d/cantoolz
CANToolz — фреймворк для black-box анализа CAN-сетей
 google/buzzer
Инструментарий фаззера eBPF для генерации случайных eBPF-программ и проверки поведения верификатора/среды выполнения ядра. Поддерживает фаззинг на…








