
 #1
Инструменты фаззинга на основе мутаций, генерации и покрытия.
Рекомендация Kitploit
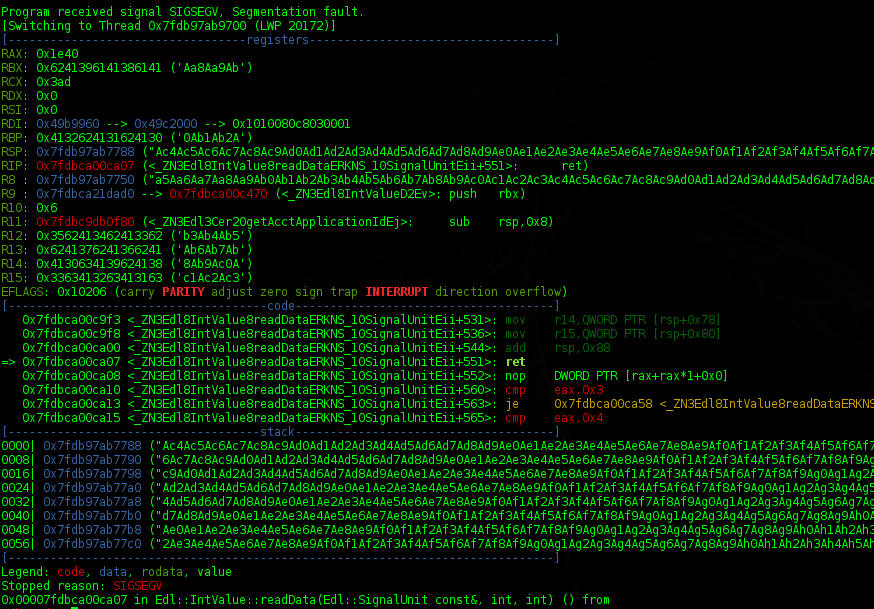
 kpn-ciso/dra_writeup
Разбор уязвимости переполнения буфера стека Oracle DSR (DRA) CVE-2014-6598
 ioactive/melkor_elf_fuzzer
Melkor — это очень интуитивно понятный и простой в использовании фаззер формата ELF, предназначенный для поиска функциональных ошибок и уязвимостей…
 azet/cve-2014-3466_poc
Доказательство концепции для CVE-2014-3466 (переполнение буфера GnuTLS: проверка длины идентификатора сессии)
 nccgroup/umap
Инструмент оценки безопасности USB-хоста
 fi01/libmsm_acdb_exploit
Эксплойт для CVE-2013-2597 — переполнение буфера на основе стека в аудиодрайвере Qualcomm ACDB, позволяющее повышение привилегий на затронутых…
 0x90/cve-2014-0160
Варианты Heartbleed
 d4rkcat/stackflow
Универсальный инструмент для эксплуатации переполнения буфера на основе стека
 bl4ck5un/cve-2013-2072
Переполнение буфера в привязках Python для вызова xc_vcpu_setaffinity в Xen
 fantaghost/fgscanner
FGscanner — это продвинутый сканер URL-адресов с открытым исходным кодом.
 alone/mutator
Генерация мутаций на основе списка слов
 nccgroup/cecster
Инструмент с графическим интерфейсом для проведения тестирования безопасности протоколов HDMI CEC (Consumer Electronics Control) и HEC (HDMI Ethernet…
 nccgroup/edidfuzzer
EDID (Enhanced Display Identification Data) фаззер
 raz0r/burp-radamsa
Расширение фаззера Radamsa для Burp Suite
 spinkham/skipfish
Сканер безопасности веб-приложений, созданный lcamtuf для Google - Неофициальное зеркало
 openrce/paimei
Фреймворк для реверс-инжиниринга, написанный на Python.
 mk219533/cve-2010-1205
Пример эксплойта переполнения буфера в libpng








