
 #1
Инструменты фаззинга на основе мутаций, генерации и покрытия.
Рекомендация Kitploit
 schumilo/vusbf
Фреймворк для фаззинг-тестирования USB на базе QEMU/KVM, который выявляет ошибки в драйверах устройств с помощью воспроизводимого выполнения…
 0xm3r/cgpwn
Облегчённая виртуальная машина для задач аппаратного взлома, обратной разработки (фаззинг, символьное выполнение, эксплуатация и т.д.) и воргейминга.
 x3omdax/penbox
PenBox — фреймворк для тестирования на проникновение — инструмент со всеми инструментами, репозиторий хакера
 calebstewart/peach
Простой фреймворк для сканирования уязвимостей
 nccgroup/ble-replay
BLE-Replay — это инструмент для оценки периферийных устройств Bluetooth Low Energy (BLE)
 census/choronzon
Эволюционный фаззер, основанный на знаниях
 hantwister/fakedellom
Фейковый хост, которым можно "управлять" через Dell OMSA, что позволяет обойти экран входа.
 esentire/cve-2015-7547-public
Сервер атаки PoC для уязвимости переполнения буфера CVE-2015-7547 в DNS-резольвере (stub resolver) glibc (публичная версия)
 jgajek/cve-2015-7547
Сервер PoC-эксплойта для CVE-2015-7547
 jgajek/killasa
Эксплойт для CVE-2016-1287, который тестирует устройства Cisco ASA путем отправки специально сформированных фрагментов IKEv2 с неверной длиной для…
 0x0mar/smod
Фреймворк для тестирования на проникновение MODBUS
 halit/isip
Интерактивный sip-инструментарий для манипуляции пакетами, сниффинга, атак «человек посередине», фаззинга, симуляции dos-атак.
 flankerhqd/cve-2015-6620-poc
POC для CVE-2015-6620, AMessage unmarshal произвольная запись
 pentdebra/scadashutdowntool
Инструмент для тестирования безопасности SCADA
 mauro-g/snuck
Автоматический обход XSS-фильтров
 vincentbernat/cve-2015-3456
Эксперименты, связанные с CVE-2015-3456
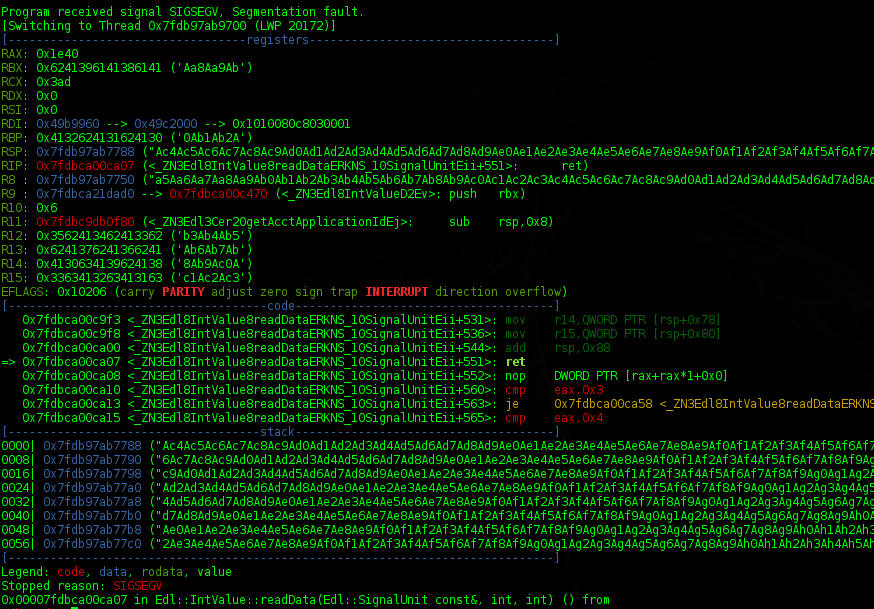 kpn-ciso/dra_writeup
Разбор уязвимости переполнения буфера стека Oracle DSR (DRA) CVE-2014-6598








