
 #1
Инструменты фаззинга на основе мутаций, генерации и покрытия.
Рекомендация Kitploit

 ntop/ndpi
Набор инструментов с открытым исходным кодом для глубокого анализа пакетов
 freelabz/secator
secator - швейцарский нож пентестера
 endava/cats
Автоматизированный фаззер REST API и инструмент негативного тестирования для конечных точек OpenAPI. Генерирует, запускает и сообщает о тысячах…
 albinowax/activescanplusplus
Расширение Burp Suite, которое расширяет активное и пассивное сканирование проверками на атаки через заголовок Host, XXE, инъекции выражений,…
 panda-re/lava
LAVA: Масштабное автоматизированное добавление уязвимостей
 giskard-ai/giskard-oss
🐢 Библиотека с открытым исходным кодом для оценки и тестирования LLM-агентов
 rfidresearchgroup/proxmark3
Аппаратный инструмент для анализа RFID, эмуляции и тестирования на проникновение. Поддерживает протоколы 125kHz и 13.56MHz (MIFARE, iClass,…
 curiotrace/paramtrace
Быстрое обнаружение HTTP-параметров для авторизованного тестирования безопасности

 libssh/libssh-mirror
Библиотека на C, реализующая протокол SSH для безопасного удаленного доступа, аутентификации и шифрованной связи. Включает поддержку фаззинга через…
 ainfosec/fissure
Фреймворк для RF и реверс-инжиниринга для всех. Подписывайтесь и ★, чтобы показать свою поддержку!
 aflplusplus/libafl
Продвинутая библиотека для фаззинга - Соберите свой фаззер на Rust! Масштабируется на несколько ядер и машин. Для Windows, Android, MacOS, Linux,…
aflplusplus/aflplusplusAFL++ — это современный фаззер, занимающий первое место в бенчмарках. Изначально он был основан на AFL. Сегодня он включает в себя qemu 5.1, покрытие…
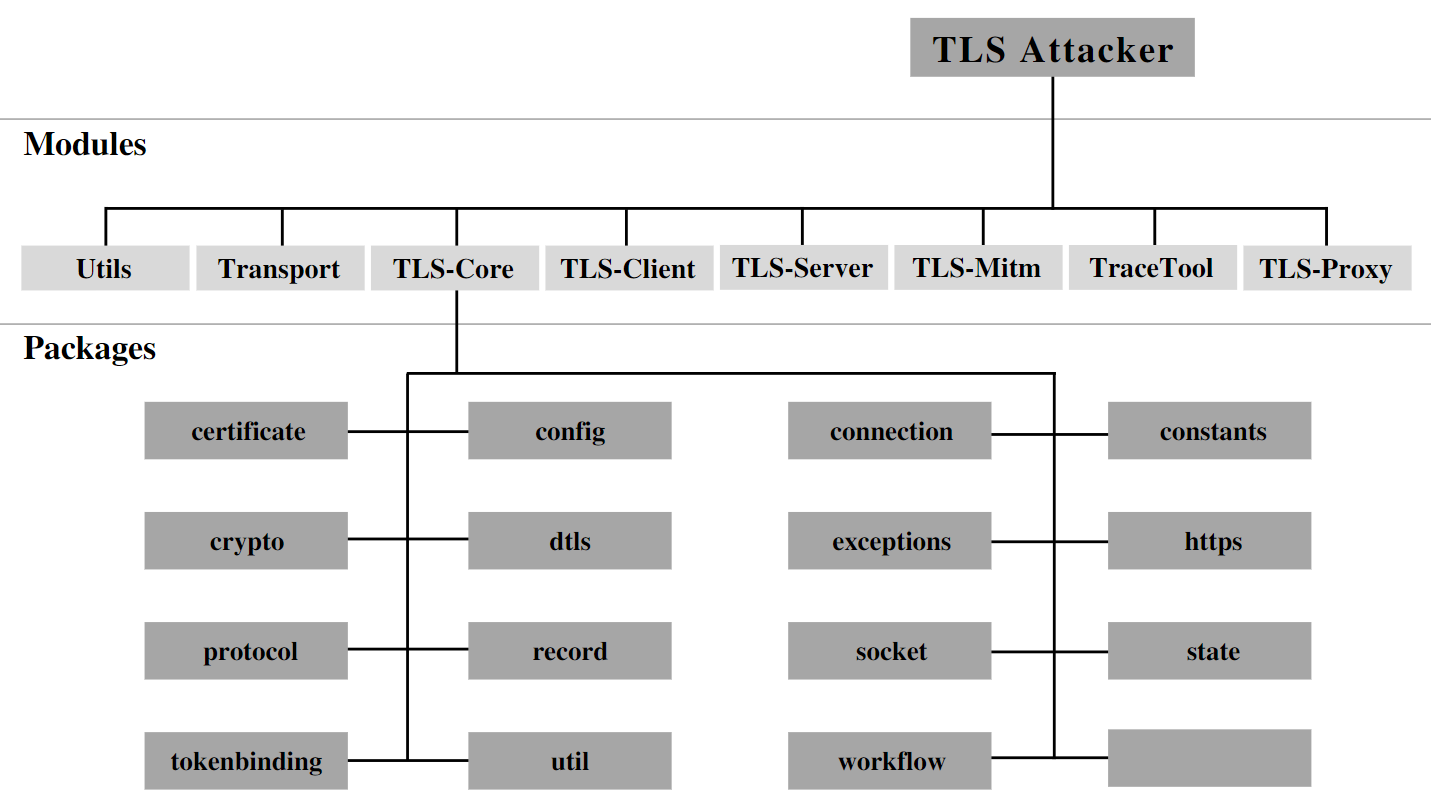 tls-attacker/tls-attacker
Фреймворк на Java для систематического фаззинга и анализа TLS-библиотек. Позволяет произвольное создание и модификацию сообщений протокола, а также…
 tno-s3/wuppiefuzz
Управляемый покрытием фаззер REST API, разработанный на основе LibAFL
 gadievron/raptor
Autonomous security research framework integrating static analysis, binary analysis, fuzzing, LLM-powered vulnerability validation, exploit…
 vigiloss/vigil
AI harness for long-running code audits, web pentests, and bug bounty hunting, built around how real investigations fail: anchored hypotheses, false…
 gwen001/pentest-tools
Набор пользовательских инструментов безопасности для быстрых нужд.







