
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Фаззинг — Страница 56 | Kitploit
Категории

Фаззинг

Инструменты фаззинга на основе мутаций, генерации и покрытия.

Рекомендация Kitploit

Лучшие инструменты

10 выбрано
AFLplusplus preview#1

AFLplusplus

GitHubaflplusplus/aflplusplus
6.7k1 день назад
oss-fuzz preview#2

oss-fuzz

GitHubgoogle/oss-fuzz
12.5k21 ч 57 мин назад
honggfuzz preview#3

honggfuzz

GitHubgoogle/honggfuzz
3.4k24 дней назад
clusterfuzz preview#5

clusterfuzz

GitHubgoogle/clusterfuzz
5.6k3 дней назад
domato preview#7

domato

GitHubgoogleprojectzero/domato
1.8k1 год назад
cargo-fuzz preview#9

cargo-fuzz

GitHubrust-fuzz/cargo-fuzz
1.9k3 месяцев назад
LibAFL preview#10

LibAFL

GitHubaflplusplus/libafl
2.6k22 ч 32 мин назад
boofuzz preview#11

boofuzz

GitHubjtpereyda/boofuzz
2.4k29 дней назад
Angora preview#16

Angora

GitHubangorafuzzer/angora
9574 лет назад
Awesome-Fuzzing preview#17

Awesome-Fuzzing

GitHubsecfigo/awesome-fuzzing
5.9k3 лет назад
НовыеРелевантностьПопулярныеНедавно обновлённые
1007 результатов
Bheem preview
Archived

Bheem

GitHubharsh-bothra/bheem

Фреймворк автоматизации разведки на основе областей, который координирует несколько инструментов с открытым исходным кодом для перечисления…

reconnaissancevulnerability-scannersinformation-gathering+5
3755 лет назад
onefuzz preview
Archived

onefuzz

GitHubmicrosoft/onefuzz

Самостоятельно размещаемая платформа «Фаззинг как услуга»

dynamic-analysis-sandboxingvulnerability-analysisfuzzing+2
2.8k2 лет назад
frida-fuzzer preview
Archived

frida-fuzzer

GitHubandreafioraldi/frida-fuzzer

Этот экспериментальный фаззер предназначен для использования при фаззинге API в памяти.

dynamic-analysis-sandboxingexploitationapi-security-testing+3
5776 лет назад
avscript preview
Archived

avscript

GitHubtaviso/avscript

Интерактивная оболочка Avast JavaScript
vulnerability-analysisexploitationreverse-engineering+5
6736 лет назад
path-auditor preview
Archived

path-auditor

GitHubgoogle/path-auditor

Аудитор функций libc во время выполнения, который обнаруживает состояния гонки при доступе к файлам и уязвимости символьных ссылок путем перехвата…
privilege-escalationvulnerability-analysisdynamic-code-analysis+3
2505 лет назад
syntribos preview
Archived

syntribos

GitHubopenstack-archive/syntribos

Инструмент тестирования безопасности API на Python от группы безопасности OpenStack
vulnerability-scannersapi-security-testingweb-security+2
2717 лет назад
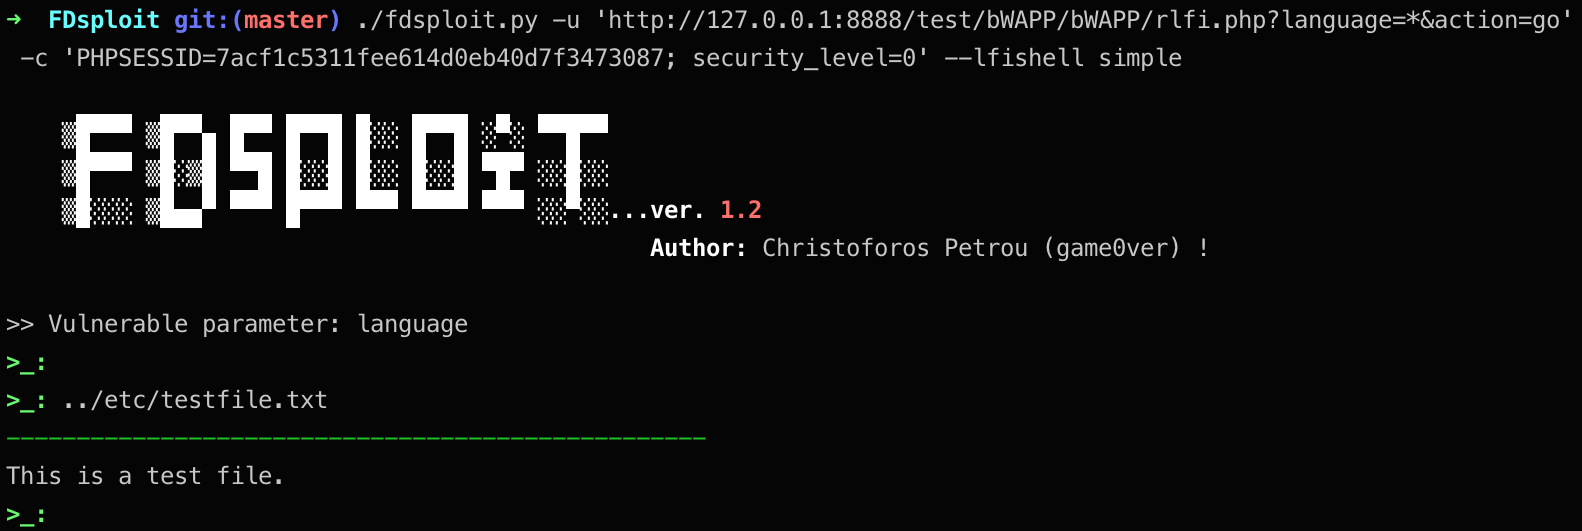
FDsploit preview
Archived

FDsploit

GitHubchrispetrou/fdsploit

Инструмент для фаззинга, перечисления и эксплуатации уязвимостей включения файлов и обхода каталогов.
vulnerability-scannersexploitationweb-application-exploitation+3
2735 лет назад
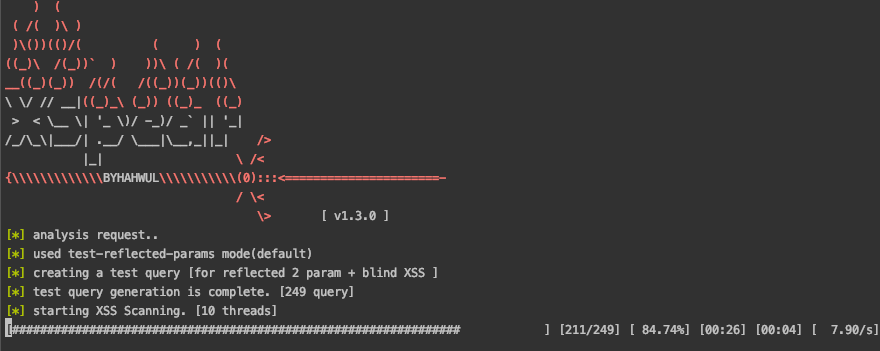
XSpear preview
Archived

XSpear

GitHubhahwul/xspear

🔱 Мощный инструмент для сканирования XSS и анализа параметров&gem
reconnaissancestatic-analysisvulnerability-scanners+8
1.4k7 месяцев назад
isf preview
Archived

isf

GitHubdark-lbp/isf

ISF(Industrial Control System Exploitation Framework) — фреймворк для эксплуатации, основанный на Python.

penetration-testing-frameworksexploit-frameworksnetwork-mapping+6
1.1k2 лет назад
certfuzz preview
Archived

certfuzz

GitHubcertcc/certfuzz

Этот проект содержит исходный код CERT Basic Fuzzing Framework (BFF) и CERT Failure Observation Engine (FOE).

dynamic-analysis-sandboxingvulnerability-analysisexploitation+3
2741 год назад
manticore preview
Archived

manticore

GitHubtrailofbits/manticore

Инструмент символьного исполнения
static-analysisdynamic-analysis-sandboxingreverse-engineering+3
3.9k3 месяцев назад
isip preview
Archived

isip

GitHubhalit/isip

Интерактивный sip-инструментарий для манипуляции пакетами, сниффинга, атак «человек посередине», фаззинга, симуляции dos-атак.

packet-sniffing-analysisweb-securityfuzzing+3
7910 лет назад
kemon preview
Archived

kemon

GitHubdidi/kemon

Фреймворк с открытым исходным кодом на основе предварительных и последующих обратных вызовов для мониторинга ядра macOS.
defensive-toolsexploit-frameworksvulnerability-analysis+6
3987 месяцев назад
gryffin preview
Archived

gryffin

GitHubyahoo/gryffin

Gryffin — это крупномасштабная платформа для сканирования веб-безопасности.
vulnerability-scannersweb-vulnerability-scannersweb-security+3
2.1k5 лет назад
bladeGPS preview
Archived

bladeGPS

GitHubosqzss/bladegps

Симулятор GPS-сигнала в реальном времени для bladeRF

embedded-systems-securityfuzzingwireless-security+2
1584 лет назад
urh preview
Archived

urh

GitHubjopohl/urh

Universal Radio Hacker: Исследуйте беспроводные протоколы как босс

bluetooth-securityiot-securityreverse-engineering+6
12.6k10 месяцев назад
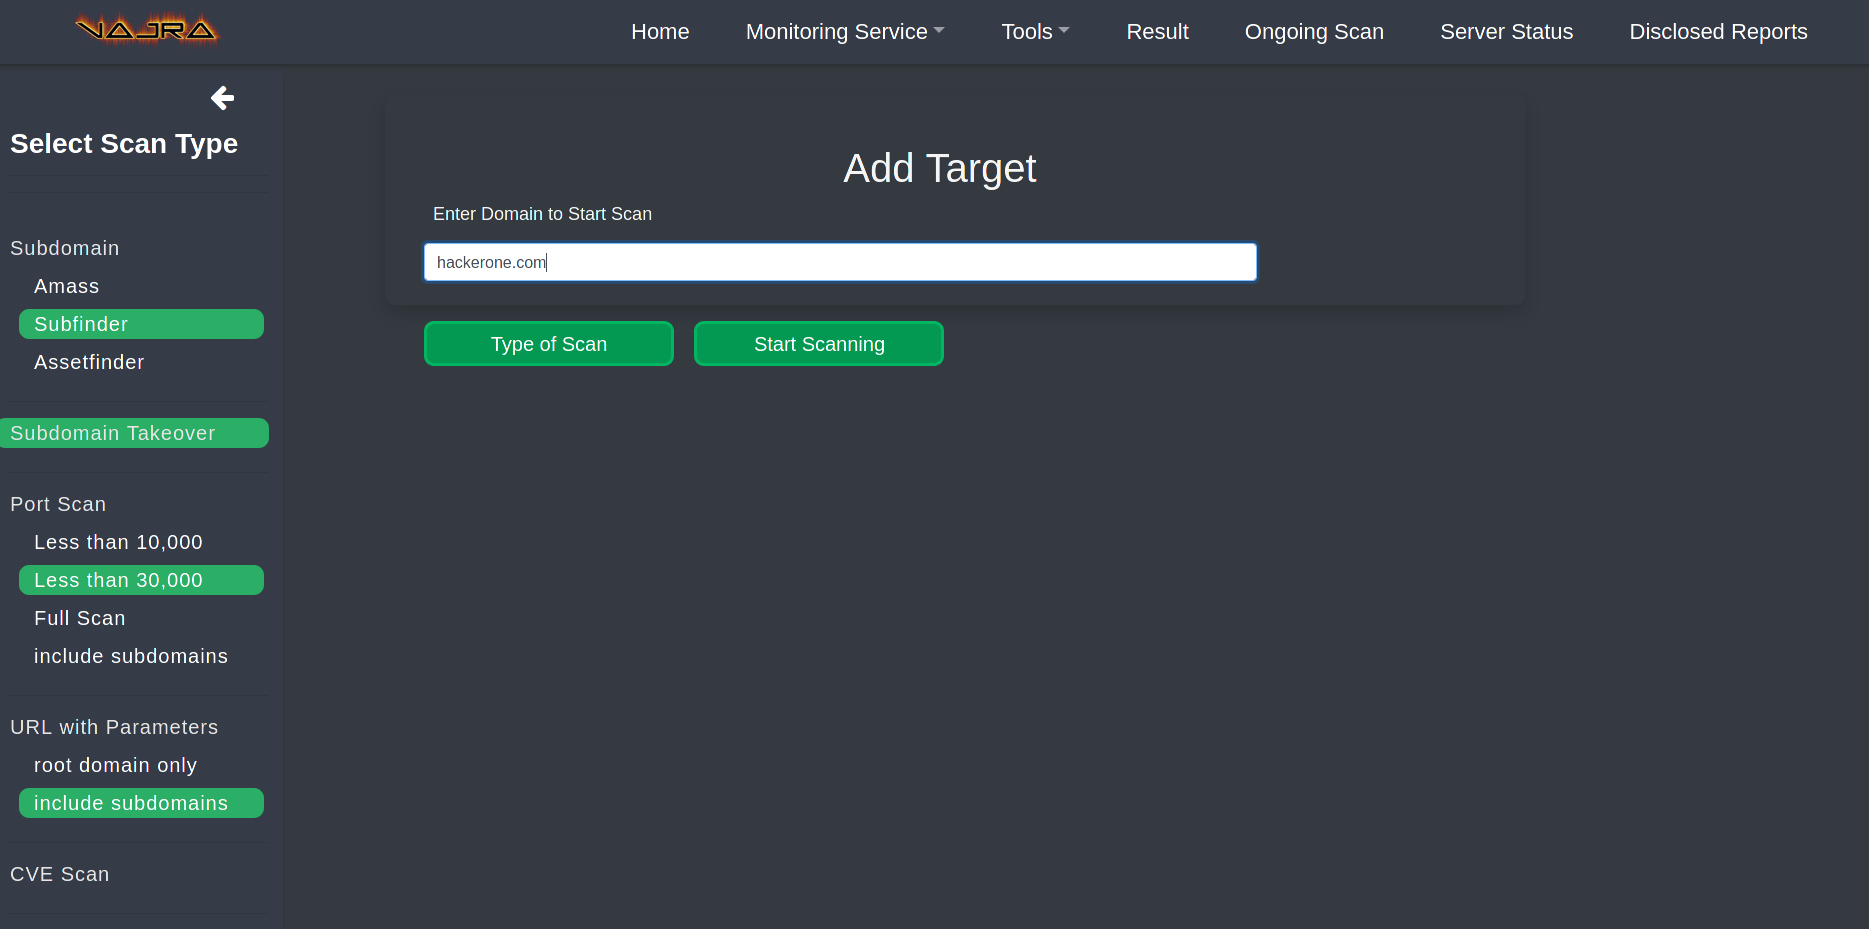
vajra preview
Archived

vajra

GitHubr3curs1v3-pr0xy/vajra

Vajra — это высоконастраиваемый автоматизированный фреймворк для взлома веб-приложений на основе целей и областей (scope), предназначенный для…

penetration-testing-frameworksreconnaissancevulnerability-scanners+8
7034 лет назад
Назад1…5556Вперёд