
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Форензика — Страница 6 | Kitploit
Категории

Форензика

Инструменты цифровой форензики, сбора доказательств, анализа временной шкалы и расследования инцидентов.

Рекомендация Kitploit
Лучшие инструменты

10 выбрано
autopsy preview#1

autopsy

GitHubsleuthkit/autopsy
3.3k5 месяцев назад
sleuthkit preview#2

sleuthkit

GitHubsleuthkit/sleuthkit
3.2k1 день назад
volatility3 preview#3

volatility3

GitHubvolatilityfoundation/volatility3
4.3k9 дней назад
plaso preview#4

plaso

GitHublog2timeline/plaso
2.2k1 день назад
bulk_extractor preview#5

bulk_extractor

GitHubsimsong/bulk_extractor
1.4k9 дней назад
velociraptor preview#6

velociraptor

GitHubvelocidex/velociraptor
4.2k3 дней назад
timesketch preview#7

timesketch

GitHubgoogle/timesketch
3.4k6 дней назад
mvt preview#8

mvt

GitHubmvt-project/mvt
15.5k1 день назад
androidqf preview#9

androidqf

GitHubmvt-project/androidqf
2301 день назад
avml preview#10

avml

GitHubmicrosoft/avml
1.1k1 день назад
НовыеРелевантностьПопулярныеНедавно обновлённые
931 результатов
FOCA preview

FOCA

GitHubelevenpaths/foca

Инструмент для поиска метаданных и скрытой информации в документах.
osintreconnaissanceforensics+1
3.6k5 лет назад
openedr preview

openedr

GitHubcomodosecurity/openedr

Публичный репозиторий Open EDR
defensive-toolsvulnerability-analysisforensics+2
2.7k5 месяцев назад
blackhat-python3 preview

blackhat-python3

GitHubeonraider/blackhat-python3

Исходный код книги "Black Hat Python" от Джастина Сейтца. Код полностью конвертирован в Python 3, переформатирован в соответствии со стандартами PEP8…

osintcode-analysisexploitation+8
2.4k3 лет назад
LOLDrivers preview

LOLDrivers

GitHubmagicsword-io/loldrivers

Курируемая база данных уязвимых и вредоносных драйверов Windows с правилами обнаружения YARA, Sigma, ClamAV и Sysmon для проактивного поиска угроз и…

ioc-managementvulnerability-analysisforensics+5
1.7k1 день назад
bulk_extractor preview

bulk_extractor

GitHubsimsong/bulk_extractor

Это дерево разработки. Производственные загрузки доступны по адресу:
disk-forensicsosintmemory-forensics+9
1.4k9 дней назад
malware-samples preview

malware-samples

GitHubfabrimagic72/malware-samples

Коллекция образцов вредоносного ПО, перехваченных несколькими honeypot-ловушками, которыми я управляю

reverse-engineeringforensicsmalware-analysis+4
1.8k6 лет назад
FACT_core preview

FACT_core

GitHubfkie-cad/fact_core

Инструмент анализа и сравнения прошивок

embedded-systems-securitystatic-analysisdynamic-analysis-sandboxing+9
1.5k6 дней назад
iLEAPP preview

iLEAPP

GitHubabrignoni/ileapp

Parses iOS and iPadOS forensic extractions into HTML, TSV, timeline, KML, and LAVA reports with modular artifact discovery and encrypted iTunes…
ios-securityforensicsmobile-forensics+3
1.4k16 ч 32 мин назад
hindsight preview

hindsight

GitHubryandfir/hindsight

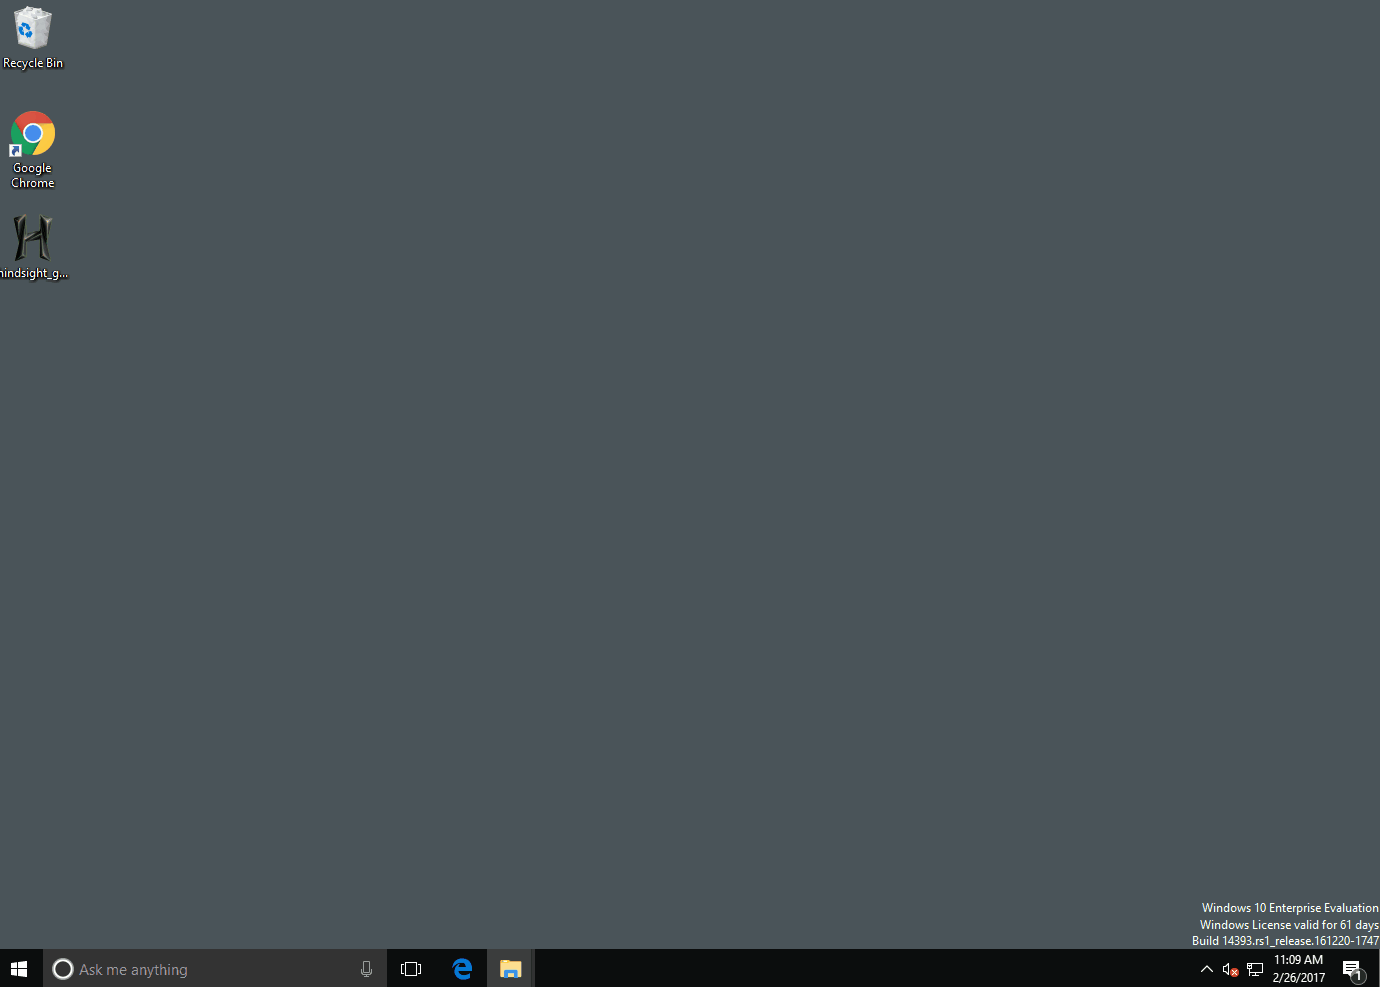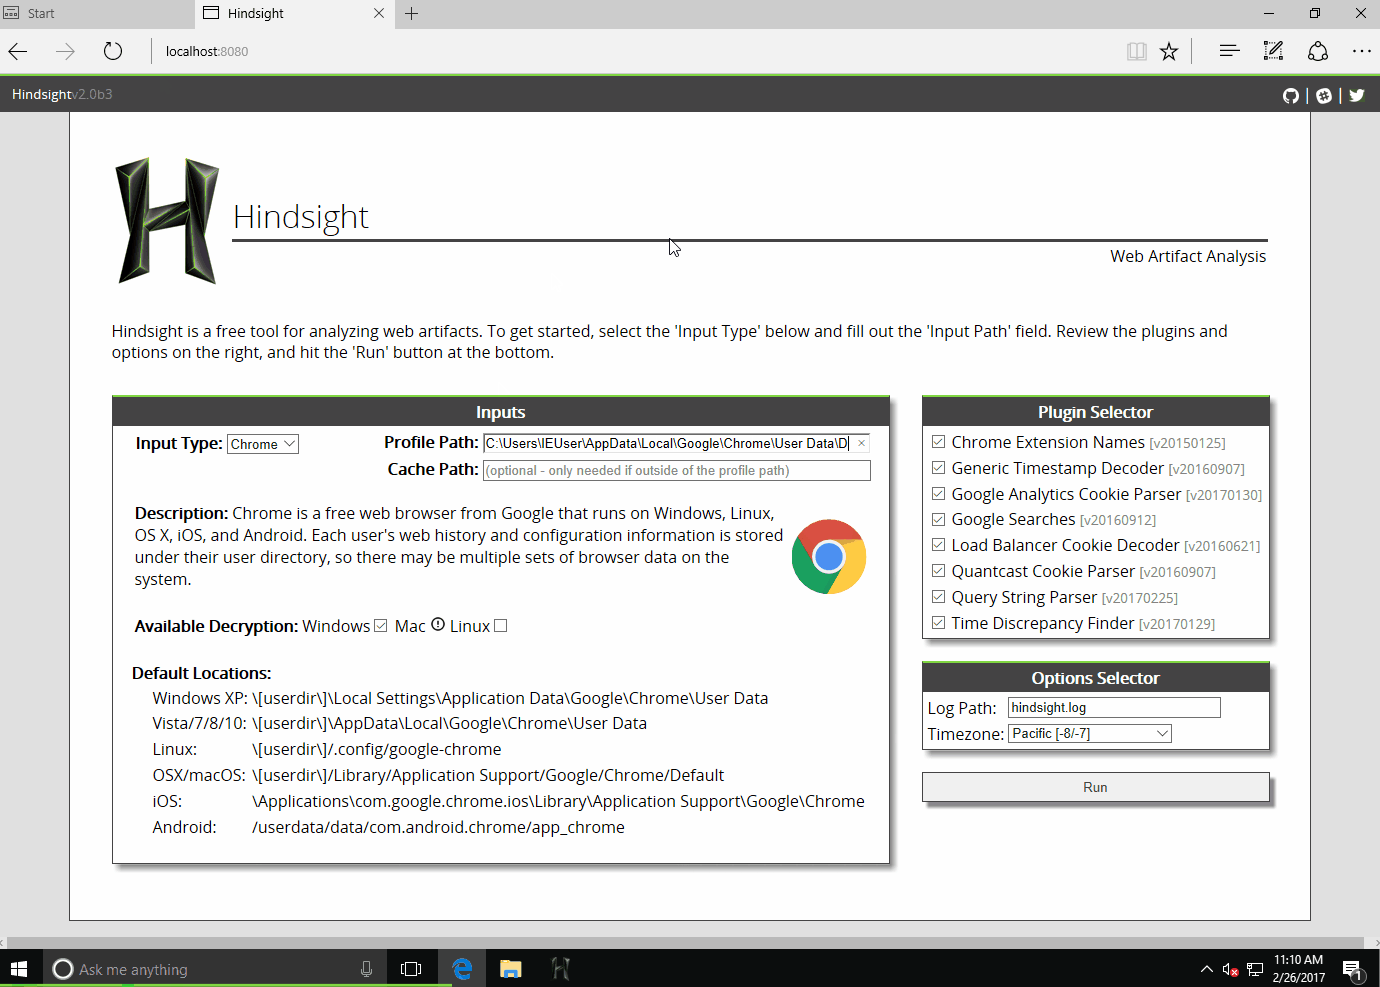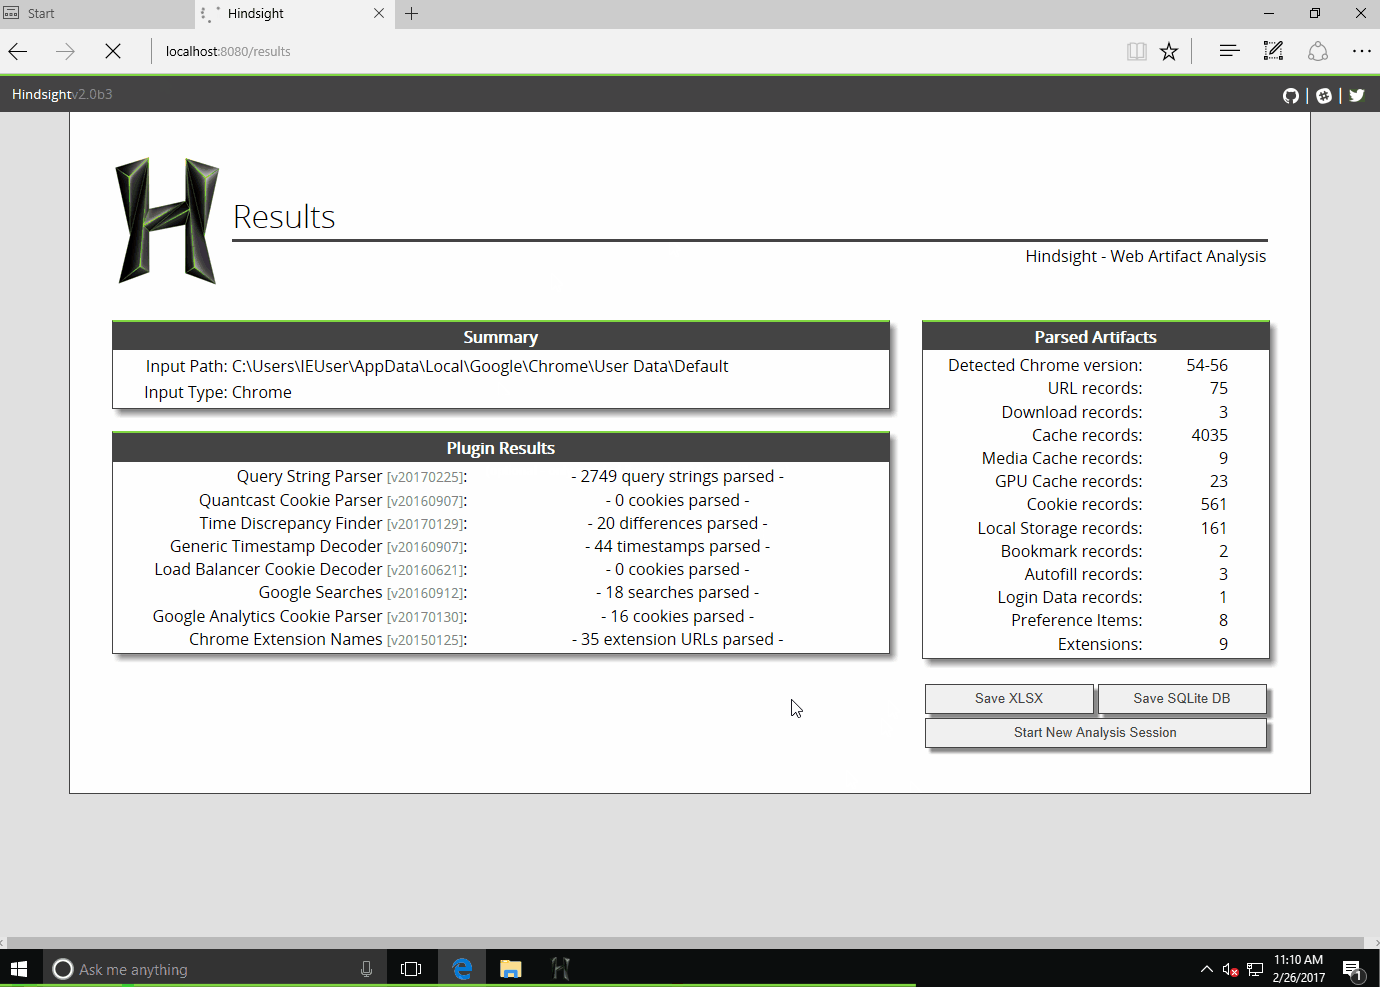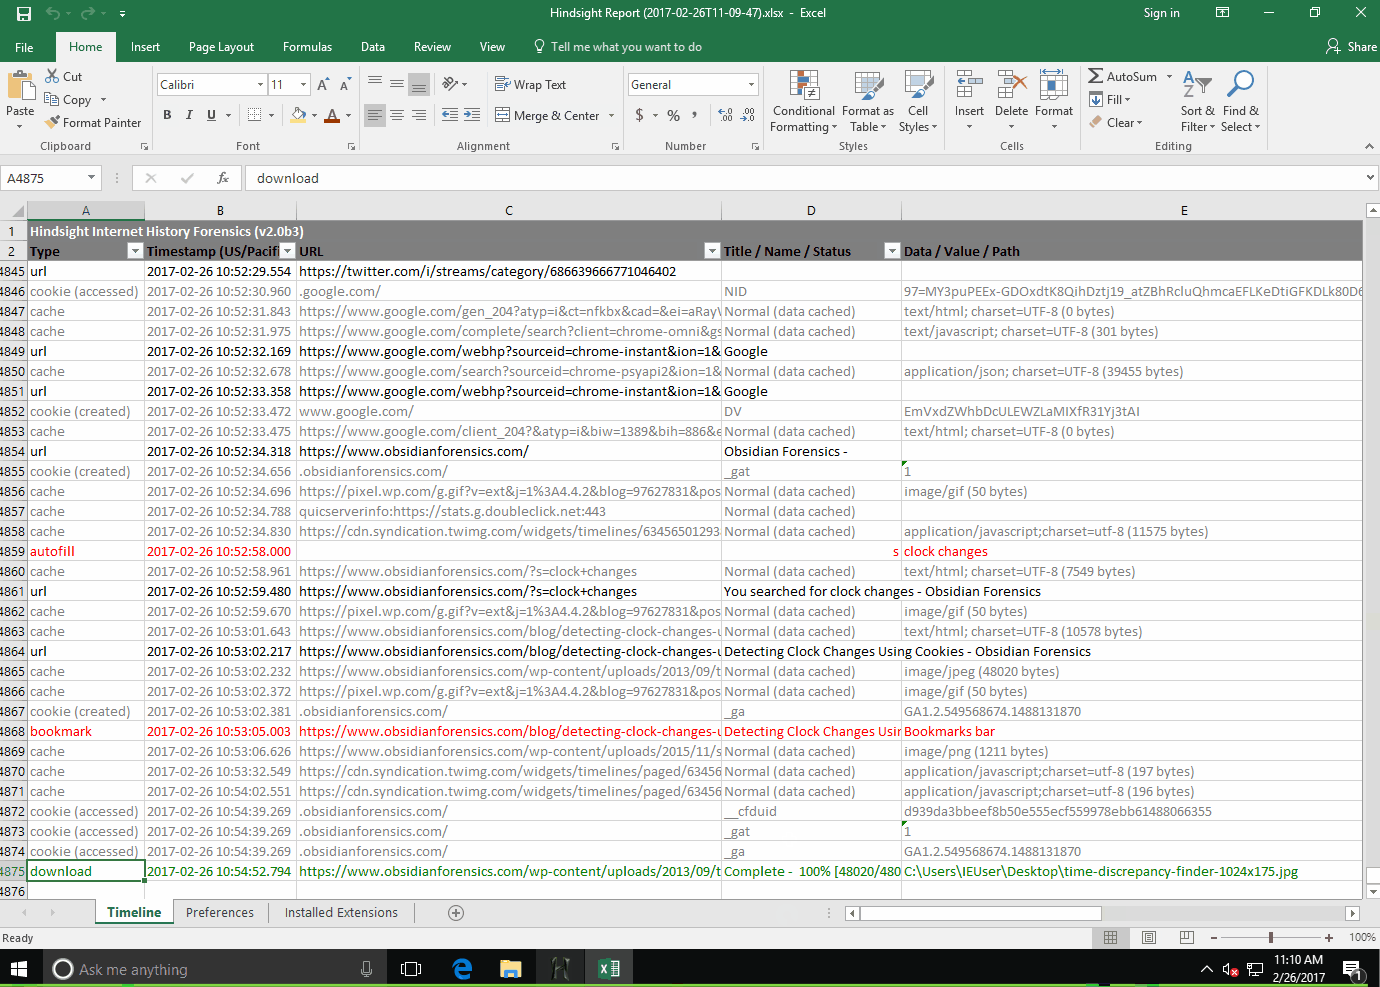
Инструмент криминалистического анализа браузера для Google Chrome, других браузеров на базе Chromium и Mozilla Firefox
osintforensicsinformation-gathering+1
1.5k2 дней назад
malware_training_vol1 preview

malware_training_vol1

GitHubhasherezade/malware_training_vol1

Материалы для обучения анализу вредоносного ПО для Windows (том 1)

reverse-engineeringforensicsmalware-analysis+4
2.1k2 лет назад
pgaudit preview

pgaudit

GitHubpgaudit/pgaudit

Расширение аудита PostgreSQL

configuration-auditingforensicsdatabase-security+1
1.7k25 дней назад
BruteShark preview

BruteShark

GitHubodedshimon/bruteshark

Инструмент сетевого анализа
packet-sniffing-analysispassword-crackingnetwork-mapping+4
3.4k4 лет назад
android-backup-extractor preview

android-backup-extractor

GitHubnelenkov/android-backup-extractor

Извлекать и перепаковывать резервные копии Android ADB (ICS+). Поддерживает зашифрованные архивы, преобразование в tar и стандартный ввод/вывод для…

android-securityforensicsdata-recovery+1
2.6k3 месяцев назад
pyshark preview

pyshark

GitHubkiminewt/pyshark

Обёртка на Python для tshark, позволяющая разбирать пакеты с помощью диссекторов Wireshark.
packet-sniffing-analysiswi-fi-auditingencryption-decryption-tools+5
2.5k7 месяцев назад
violent-python3 preview

violent-python3

GitHubeonraider/violent-python3

Исходный код книги "Violent Python" от TJ O'Connor. Код полностью переведён на Python 3, отформатирован в соответствии со стандартами PEP8 и…
osintreconnaissancebluetooth-security+8
1.0k2 месяцев назад
awesome-ctf-resources preview

awesome-ctf-resources

GitHubdevploit/awesome-ctf-resources

Список фреймворков, библиотек, ресурсов и программного обеспечения для Capture The Flag (CTF), предназначенный для начинающих и опытных игроков CTF 🚩

exploitationreverse-engineeringforensics+6
78515 дней назад
yara-x preview

yara-x

GitHubvirustotal/yara-x

Переписывание YARA на Rust.

defensive-toolsdisk-forensicsioc-management+14
1.2k1 день назад
investigations preview

investigations

GitHubamnestytech/investigations

Индикаторы компрометации из киберрасследований Amnesty International

ioc-managementosintreconnaissance+3
1.7k1 год назад
Назад1…567…52Вперёд







