
 #1
Инструменты цифровой форензики, сбора доказательств, анализа временной шкалы и расследования инцидентов.
Рекомендация Kitploit
 lifars/gargamel
Сборщик криминалистических доказательств
 lawiet47/autoresponder
Автоматизирует задачи реагирования на инциденты через Carbon Black Response API: удаление файлов/реестра, завершение процессов, изоляцию датчиков,…
 pstirparo/machofile
machofile — это модуль для разбора бинарных файлов Mach-O
 ncsc-nl/citrix-2025
Цифровой инструмент для криминалистики и реагирования на инциденты, использующий правила YARA для сканирования дампов ядра Citrix NetScaler, образов…

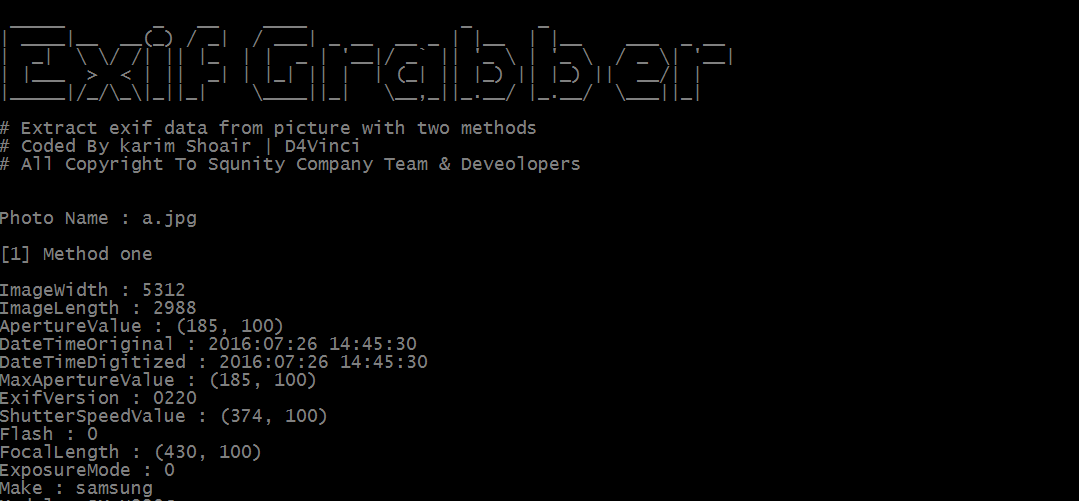 d4vinci/exif-grabber
Python-инструмент, который извлекает EXIF-данные из изображения двумя методами.
 sydsec/syd
Офлайн AI-ассистент по безопасности для тестирования на проникновение в изолированных сетях
 leonward/openfpc
OpenFPC, полный захват пакетов с открытым исходным кодом
 canyie/transitionplayer
CVE-2026-0091, использует проблему в управлении окнами Android для выполнения произвольного кода в процессе Launcher через adb
 donctl/sandy
Релиз фреймворка sandy.
 nextronsystems/iocs
Индикаторы компрометации по результатам анализа и исследований команды Nextron Threat Research

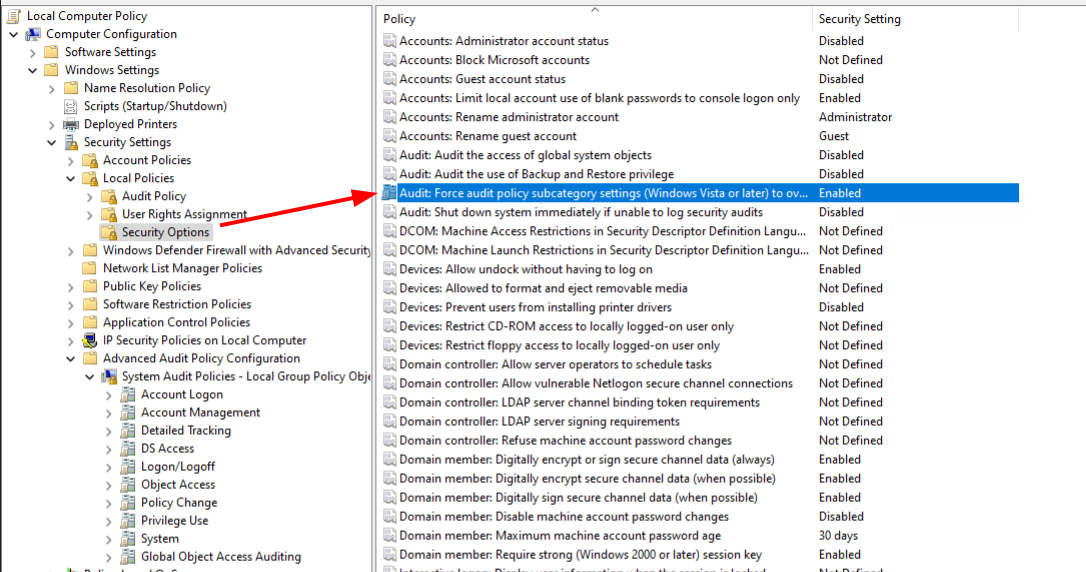 nextronsystems/evtx-baseline
Репозиторий, содержащий примеры goodware EVTX-логов с образцами установки программного обеспечения и базового взаимодействия с пользователем.
 ifpdz/cve-2025-24104
Технический разбор CVE-2025-24104: обход песочницы iOS через обход проверки симлинков при восстановлении резервной копии, позволяющий произвольное…
 cloudflare/filterforge
Инструмент для разбора BPF-фильтров и создания пакетов на их основе.
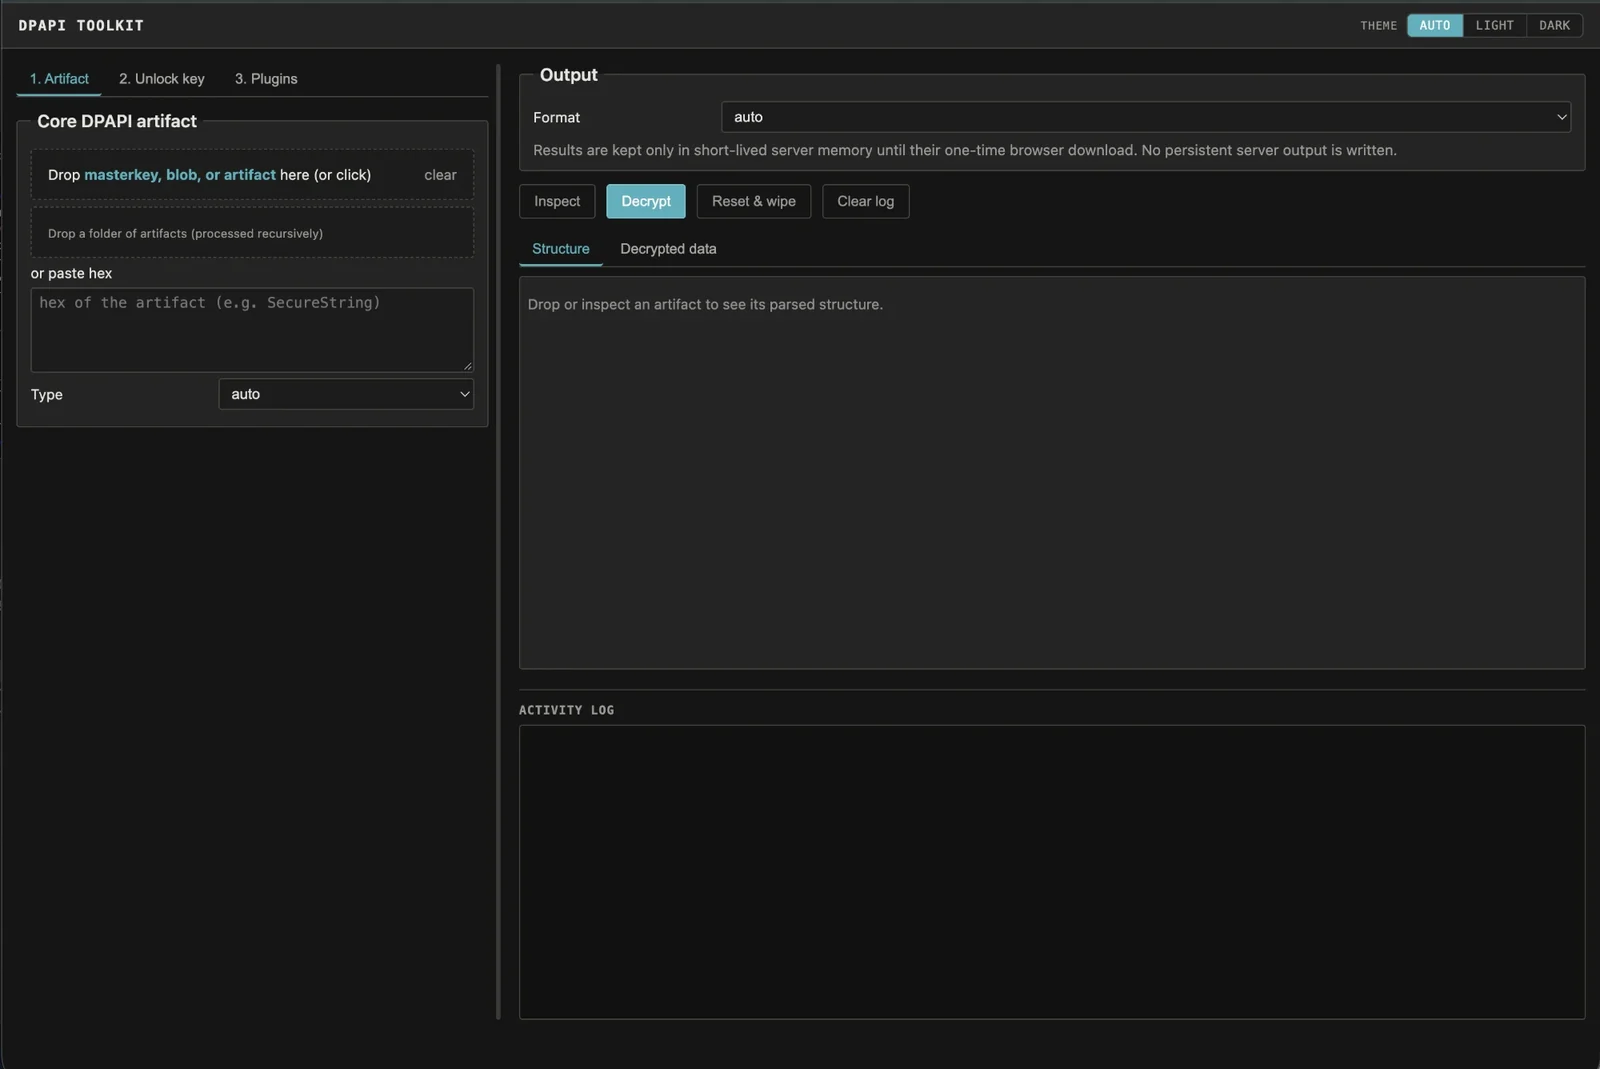 crypt0p3g/dpapi-toolkit
Загрузите любой артефакт Windows DPAPI — инструмент определит формат и точный мастер-ключ, который требуется, а затем расшифрует данные, как только…
 0xsp-srd/aether
Инструмент для криминалистического анализа памяти Windows и поиска угроз, который сканирует память активных процессов на предмет вредоносных…
 lethal-forensics/macos-collector
macos-collector - Автоматизированный сбор криминалистических артефактов macOS для DFIR








