
 #1
Комплексные фреймворки для разработки, тестирования и выполнения эксплойтов.
Рекомендация Kitploit
 0x4ndy/cve-2021-4034-poc
Эксплойт proof-of-concept для CVE-2021-4034, локальной уязвимости повышения привилегий в pkexec из polkit, позволяющей непривилегированным…
 devoteam-cybertrust/cve-2013-3319
модуль Metasploit для CVE-2013-3319 / SAP Security Note 1816536
 spiralbl0ck/cve-2016-2338-nday
CVE-2016-2338 Полноценный nday-эксплойт для уязвимости use-after-free
 babyteam1024/cve-2018-2628
Эксплойт для CVE-2018-2628, уязвимости десериализации Java в Oracle WebLogic Server, позволяющий удаленное выполнение кода.
 joffr3y/polkit-cve-2021-4034-hlp
Polkit CVE-2021-4034 эксплуатация на языке программирования высокого уровня
 abdurahmon3236/-cve-2024-31211
Metasploit-модуль, который эксплуатирует уязвимость десериализации в WordPress (CVE-2024-31211) в WP_HTML_Token для удалённого выполнения кода.
 totallynotahaxxer/cve-2021-4034
Доказательство концепции эксплуатации CVE-2021-4034, локального повышения привилегий в pkexec, реализованное на Go.
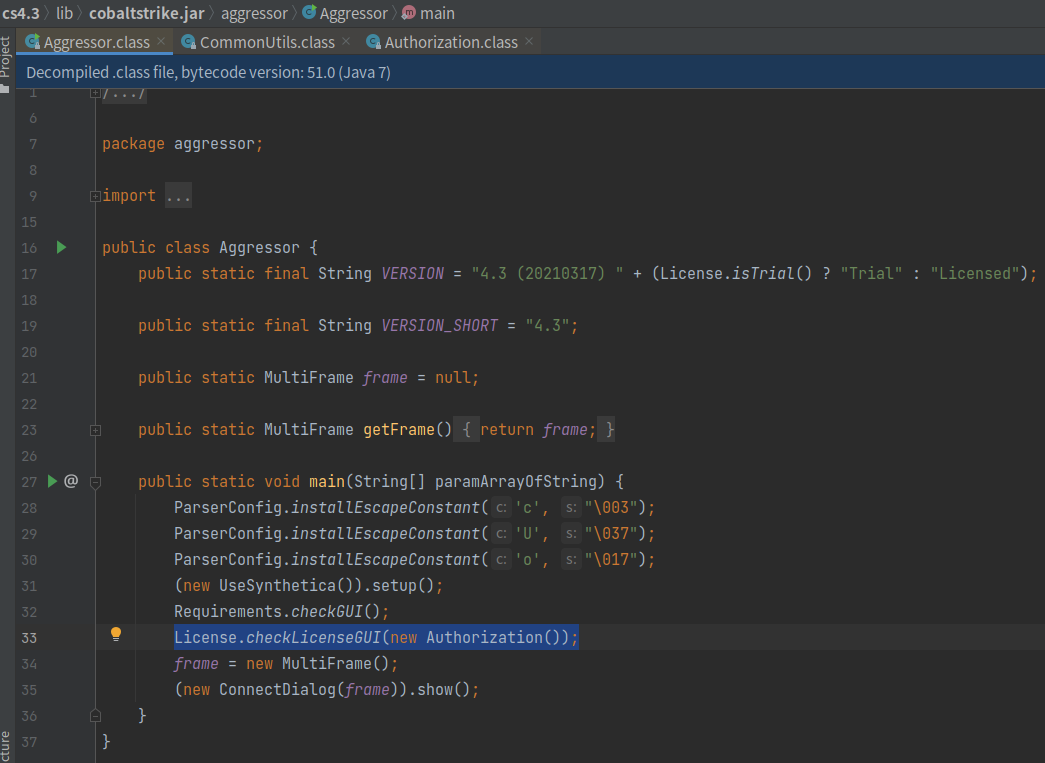 zeoday/cobaltstrike4.5_cdf-1
взлом cobaltstrike 4.5, удаление сигнатур checksum8, обход BeaconEye, исправление утечки stage по неверному пути, добавление двухфакторной…
 null0b/cve-2021-4034
Эксплойт для CVE-2021-4034 (PwnKit), который повышает привилегии до root через pkexec, обеспечивая простое выполнение оболочки.
 7043mcgeep/cve-2017-8890-msf
Для pull request в Metasploit
 ox1111/jailbreak-ios12
OS 12.0 & 12.1.2 - Jailbreak с CVE-2019-6225
 ownouwa/cve-2024-23113-poc
CVE-2024-23113 — это уязвимость, обнаруженная в ядре Linux, относящаяся к категории уязвимостей произвольного выполнения кода, затрагивающая…
 xfer0/cve-2017-9791
Модуль Metasploit для уязвимости удалённого выполнения кода CVE-2017-9791 в Apache Struts
 nanaao/dirtypipe-exploit
Dirty Pipe (CVE-2022-0847) PoC, который перехватывает SUID-бинарный файл для запуска. корневой оболочки. (а также пытается восстановить поврежденный…
 rakhithjk/cve-2022-30333
Генерирует вредоносные RAR-архивы, эксплуатирующие уязвимость обхода пути в unRAR для размещения файлов в произвольных местах, что продемонстрировано…
 b1nhack/cve-2017-7184
CVE-2017-7184 эксплойт
 jjjjjjjj987/cve-2023-45866-py
Python-основанный proof-of-concept для CVE-2023-45866, уязвимости Bluetooth, демонстрирующий техники эксплуатации для исследований и тестирования…
 s-retlaw/l4s_poc
Log4Shell (Cve-2021-44228) — доказательство концепции








