
 #1
Комплексные фреймворки для разработки, тестирования и выполнения эксплойтов.
Рекомендация Kitploit

 facundomfernandez/pentesting-obioba
Пентестинг черного ящика: Shellshock (CVE-2014-6271) + Log4Shell (CVE-2021-44228). Эскалация до root. Исполнительный и технический отчет.
 erman-bolukbasi/web-penetration-drupal
Тест на проникновение веб-приложения Drupal — CVE-2018-7600 (Drupalgeddon 2) эксплуатировано с помощью Nmap, Burp Suite и Metasploit | Стажировка в…
 indiquarks/vsftpd-cve-2011-2523-lab
Лаборатория пентеста: эксплуатация бэкдора VSFTPD 2.3.4 через Metasploit Framework
 trex1e/copyfail-cve-2026-31431
# Расширенный PoC для локального повышения привилегий в Linux для CVE-2026-31431, с автоматическим определением версии ядра и проверкой уязвимого…
 mfloresdacunha/cve-2026-31431
Локальный эксплойт повышения привилегий для CVE-2026-31431 в algif_aead ядра Linux, использующий splice для перезаписи page cache и получения прав…
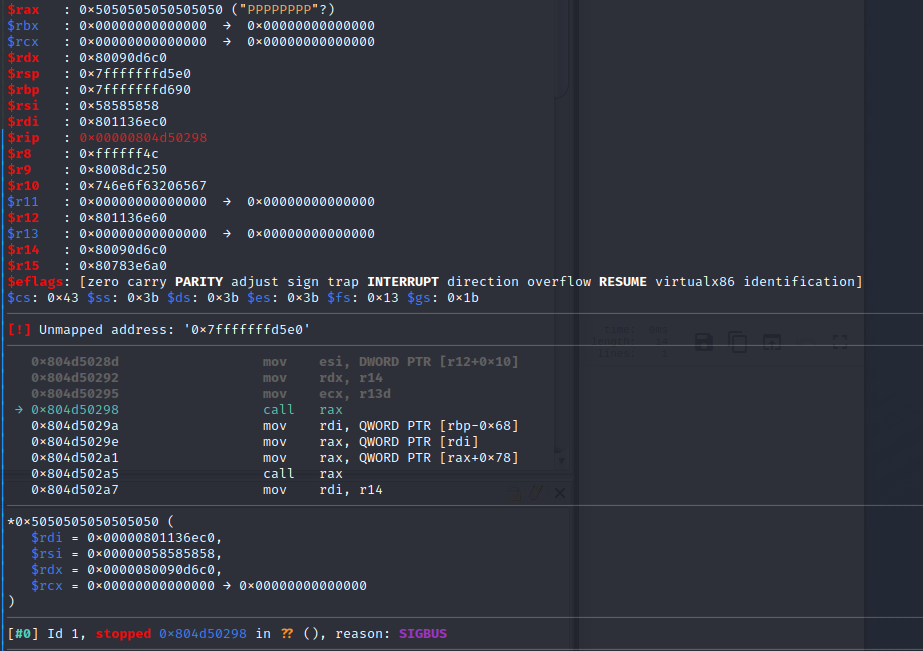 ly1g3/cisco-cve-2023-31488
Cisco Email Security Appliance: от письма до zero-click RCE с правами root — удалённое выполнение кода / повреждение памяти / ROP-цепочка
 lucabarile/zdi-can-16318
Эксплойты и отчёты для CVE-2023-32162
 rakesh143/cve-2019-0808
Доказательство концепции эксплуатации для CVE-2019-0808, уязвимости повышения привилегий в ядре Windows. Демонстрирует эксплуатацию ошибки…
 dgrobinson0/copyfile_cve-2026-31431
Локальный эксплойт для повышения привилегий через CVE-2026-31431, повреждающий setuid-бинарники в page cache с помощью AF_ALG и splice для получения…
 v-rzh/cve-2021-4034
Эксплойт для получения root-прав через CVE-2021-4034 (PwnKit), использующий запись за пределами границ в pkexec для повышения привилегий до root в…
 sandiyochristan/oo
Bad Spin: эксплойт повышения привилегий Android Binder (CVE-2022-20421)
 mauricelambert/cve-2022-47986
CVE-2022-47986: модули Python, Ruby, NMAP и Metasploit для эксплуатации уязвимости.
 dennisdgr/cve-2026-31431-poc
Адаптированная версия эксплойта copy fail для использования параметров вместо перевода вас в корневую оболочку
 prapul1/vulnhub-dc1-writeup
VulnHub DC-1 boot-to-root — эксплуатация CVE-2018-7600 (Drupalgeddon2) для RCE, извлечение учётных данных БД из settings.php, подделка хэша пароля…
 armircetaj/tetragon-dirtyfrag
Блокировка цепочки DirtyFrag Linux LPE (CVE-2026-43284 / CVE-2026-43500) во время выполнения с помощью Cilium Tetragon TracingPolicy
 dirtyfilthy/gxv3175-remote-code-exec
Удалённое выполнение кода для VoIP-телефона Grandstream GXV3175.
 darioomatos/cve-2026-31431-copyfail
Образовательный анализ CVE-2026-31431 — локального повышения привилегий в ядре Linux через операцию AF_ALG AEAD на месте, включая техническую…
 fsn4k3/dahua-dvr-metasploit
Улучшенный модуль Metasploit для CVE-2013-6117 (обход аутентификации Dahua DVR)








