
 #1
Комплексные фреймворки для разработки, тестирования и выполнения эксплойтов.
Рекомендация Kitploit

 xzajyjs/cve-2022-39197-poc
CVE-2022-39197(CobaltStrike XSS <=4.7) POC
 g13net/lockjaw
Модульный C2-фреймворк для Windows с teamserver на Rust, имплантом на Zig, косвенными системными вызовами, обходом AMSI, рефлективной…
 jbaines-r7/blankspace
Доказательство концепции для произвольной загрузки файлов через EFSRPC (CVE-2021-43893)
 dimitrifourny/cve-2019-2215
Повышение привилегий в Android через use-after-free в binder.c
 aramosf/cve-2026-64468
Непривилегированный proof-of-concept и локальное повышение привилегий для x86_64 при use-after-free в Binder ядра Linux (CVE-2026-64468), с…

 exploit-database/exploitdb-bin-sploits
exploitdb-bin-sploits // Бинарные эксплойты Exploit-Database (то, что находилось в каталоге /sploits)
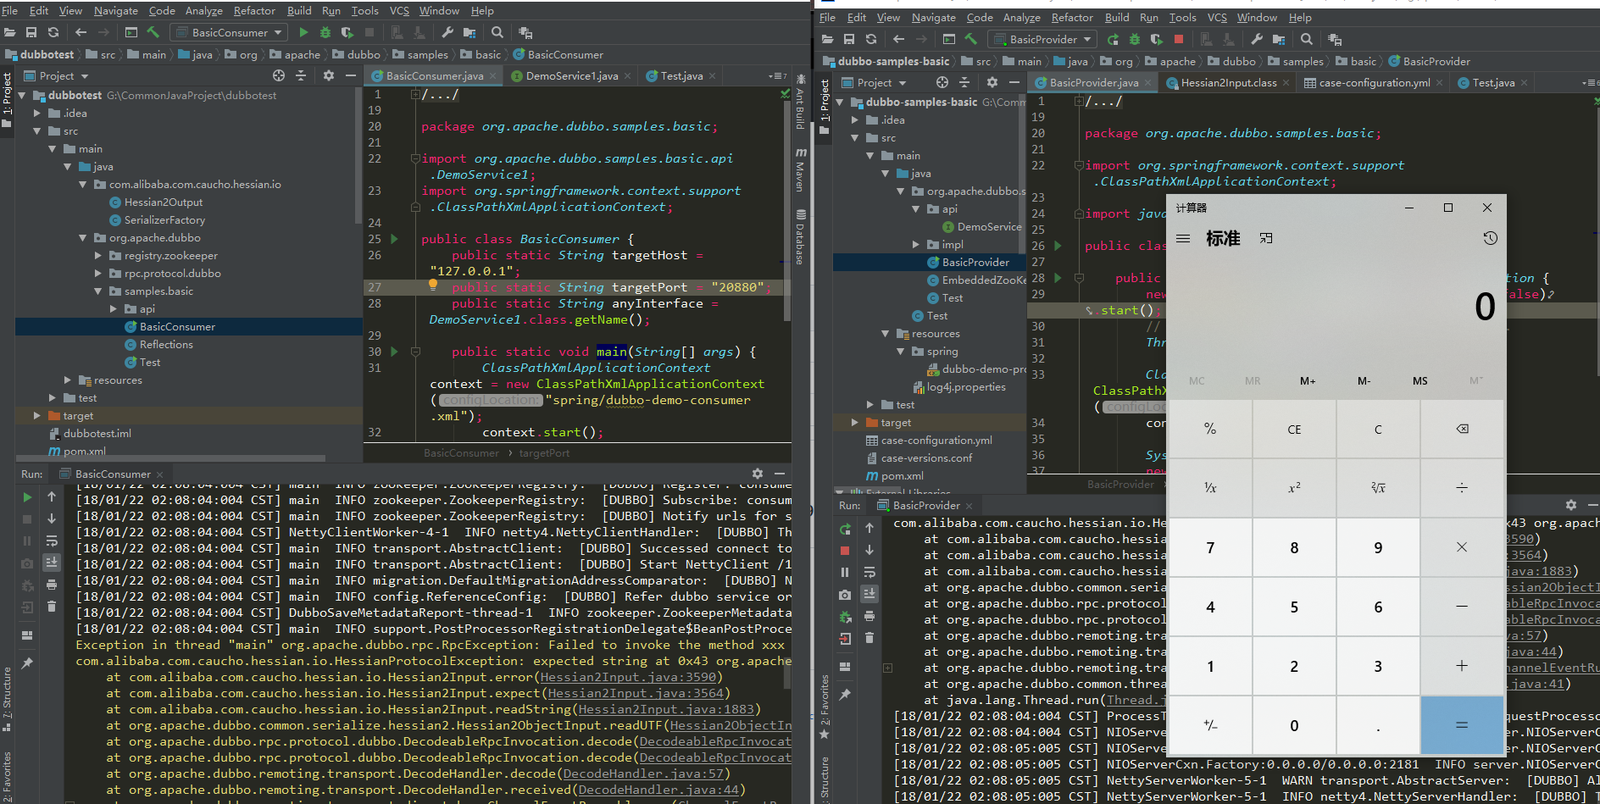 longofo/apache-dubbo-hessian2-cve-2021-43297
Демонстрирует proof-of-concept эксплойт для CVE-2021-43297, уязвимости десериализации в протоколе Hessian2 Apache Dubbo, с конечными точками атаки…
 cogensec/gideon
Автономный агент для операций безопасности, предназначенный для разведки угроз, исследования уязвимостей, анализа IOC и для красной команды.…
 jgoyd/glass-cage-ios18-cve-2025-24085-cve-2025-24201
Glass Cage — это RCE-цепочка на основе PNG с нулевым кликом в iOS 18.2.1, обходящая защиту режима LockDown путем эксплуатации ImageIO…
 cisc0-gif/kitt
Фреймворк для пентестинга на Python
 nikolajschlej/hydroph0bia
Бинарники, драйверы, PoC и прочие материалы по уязвимости Hydroph0bia (CVE-2025-4275)
 bishopfox/cve-2021-35211
Python эксплойт для уязвимости Serv-U SSH (CVE-2021-35211) с несколькими режимами полезной нагрузки: stage, exec и download-execute, обеспечивающими…
 owasp/redteamtoolkit
Набор инструментов безопасности на основе WASM для парадигмы 'Web First Paradigm'
 degenerat3/meteor
Кроссплатформенный C2/teamserver, поддерживающий несколько транспортных протоколов, написанный на Go.
 denizparlak/blackhat-arsenal-tools
Официальный аккаунт Black Hat Arsenal Tools
 skyshell20082008/cve-2019-0708-poc-hitting-path
Бьёт только по уязвимому пути в termdd.sys!!! НЕ DOS
 infobyte/cve-2016-2776
CVE-2016-2776
 kyle41111/ai-file
Профиль слушателя для фреймворка Mythic C2, использующий файловые API поставщиков ИИ








